Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
RootRemover — يزيل مؤقتًا كلمة مرور الجذر باستخدام CVE-2026-31431 | Kitploit

أدوات/GitHubGitHub/st4rburn/rootremover
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالاختبار الاختراقالفريق الأحمر
GitHubst4rburn/rootremover

RootRemover

يزيل مؤقتًا كلمة مرور الجذر باستخدام CVE-2026-31431

عرض المستودع
222منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

[!WARNING] استخدم هذه الأداة فقط على الأنظمة التي تملكها أو لديك إذن باختبارها.

RootRemover (CVE-2026-31431)

يزيل كلمة مرور الجذر مؤقتًا، ويستخدم CVE-2026-31431 للسماح بالارتقاء إلى صلاحيات الجذر بغض النظر عن بنية النظام، ودون الحاجة إلى معرفة كلمة مرور المستخدم الحالي.

يرجى الاستخدام المسؤول، فقط على الأنظمة المصرح لك باختبارها. قد يختلف دعم هذه الطريقة على نظامك، لكنها عملت على كل توزيعات دبيان التي اختبرتها.

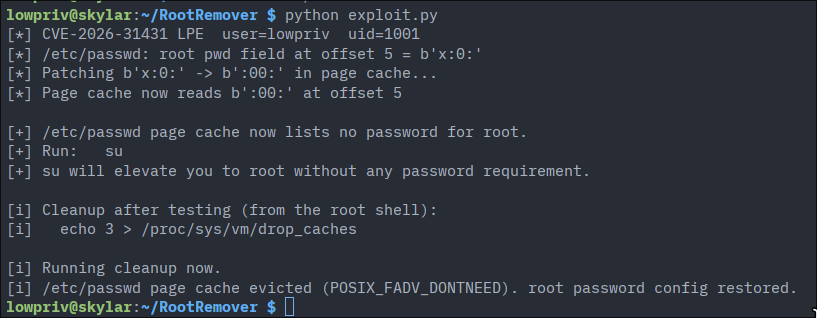
يعتمد إثبات المفهوم (PoC) الذي تستند إليه هذه الأداة بشكل أساسي على استبدال معرف المستخدم الخاص بك بكل الأصفار في /etc/passwd، مما يمنحك صلاحيات الجذر فعليًا. هذا النهج يزيل كلمة مرور الجذر بدلاً من ذلك، لذا عند تشغيل su تحصل على صلاحيات الجذر فورًا. يحافظ هذا على سلامة مستخدمك للاستقرار، مع ملاحظة أن أي مستخدم على الجهاز يمكنه الارتقاء حتى التنظيف. نظرًا لأنه ليس تعديلًا ثنائيًا، يجب أن يعمل هذا أيضًا على جميع البنيات (تم اختبار Aarch64 و x64).

الاستخدام

python exploit.py [ --shell | --clean | --noclean ]

بدون وسائط، يقوم البرنامج بتشغيل التغييرات على /etc/passwd ثم يعيدها.

  • --noclean يمنع التراجع عن التغييرات بعد الانتهاء.
  • --clean سينظف فقط من تشغيل سابق، ولن يشغل الثغرة.
  • --shell لن ينظف، لكنه سيشغل شل جذر باستخدام su بعد تشغيل الثغرة.
image

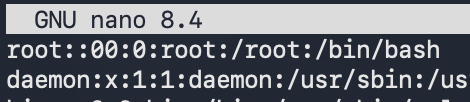
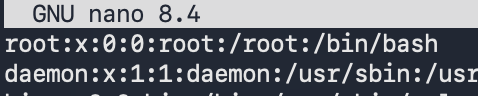
ما التغييرات؟

image

إلى

image

إزالة الحرف 'x' الذي يشير إلى أن كلمة المرور مخزنة في /etc/shadow سيجعل النظام يتعامل مع المستخدم كما لو لم تكن له كلمة مرور على الإطلاق، مما يسمح بتسجيل الدخول بسهولة.

متى تستخدم هذا

عندما كتبت هذا، لم تكن هناك سوى إثباتات مفاهيم معروفة لـ CopyFail، أحدها يكتب فوق ملف SUID قابل للتنفيذ والآخر يستبدل معرف المستخدم الخاص بك بالأصفار. كلا الطريقتين لهما حالات استخدام مختلفة بشكل معقول إذا كنت تجري اختبارًا على نظام. تتطلب الكتابة فوق SUID كتابة شيل كود مخصص لبنية النظام، وتعديل معرف المستخدم يتطلب إعادة المصادقة بكلمة مرور المستخدم الحالي، والتي قد لا تعرفها. يمكن استخدام RootRemover غالبًا إذا كانت هذه المتطلبات عائقًا.

هذه الأداة مصممة للحصول على شل مع مستخدم nologin مثل www-data، وليس لجهاز لديك فيه كلمة مرور معروفة أو تعرف بنيته جيدًا لتحضير شيل كود.

مزايا هذا الأسلوب:

  • لا حاجة لمعرفة كلمة مرور المستخدم الحالي
  • مستقل عن بنية النظام
  • يعمل بغض النظر عن معرف المستخدم الحالي
  • يحافظ على معرف المستخدم الخاص بك سليمًا (استقرار للمهام الأخرى التي تعمل على النظام تحت مستخدمك، وتجنب كتابة ملفات عن طريق الخطأ كجذر)
  • لا يتطلب كتابة شيل كود لملفات SUID الثنائية، مما قد يسبب مشاكل للبرامج التي تحتاجها

عيوب هذا الأسلوب:

  • يجب ألا يستخدم الجذر '*LK*' أو '*NP*' في حقل كلمة المرور (يمكن إصلاح ذلك بكتابة متسلسلة، لكن لم يتوفر لدي وقت لتنفيذ ذلك)
  • قد يكون الارتقاء أسهل في التعرف عليه عبر سطر أوامر su (بدون وسائط يعني دائمًا الجذر، بينما تصحيح UID يبدو وكأنه تبديل إلى المستخدم الخاص بك في السجلات)
  • يمكن لأي شخص تسجيل الدخول كجذر، في الإصدار السابق كنت لا تزال بحاجة إلى كلمة مرورك.
  • يبدو أنه يعمل غالبًا على التوزيعات المبنية على دبيان؛ تؤثر الاختلافات في قواعد PAM وأي ملف (/etc/passwd أو /etc/shadow) يتم اعتماده أولاً على نجاح هذا على نظام تشغيل.

الاعتمادات

الكود الفعلي للثغرة مأخوذ من مستودع rootsecdev، وأنا أقوم بتغيير البايتات التي يتم كتابتها للأسباب التي أوضحتها أعلاه.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    350
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →