
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-44762_ConcreteCMS-Reflected-XSS---Tags — ثغرة البرمجة عبر المواقع (XSS) في ConcreteCMS الإصدار 9.2.1 تسمح لمهاجم محلي بتنفيذ تعليمات برمجية تعسفية عبر سكربت مخصص للعلامات من الإعدادات - العلامات. | Kitploit
أدوات/GitHubGitHub/sromanhu/cve-2023-44762_concretecms-reflected-xss---tags
تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubsromanhu/cve-2023-44762_concretecms-reflected-xss---tags

CVE-2023-44762_ConcreteCMS-Reflected-XSS---Tags

ثغرة البرمجة عبر المواقع (XSS) في ConcreteCMS الإصدار 9.2.1 تسمح لمهاجم محلي بتنفيذ تعليمات برمجية تعسفية عبر سكربت مخصص للعلامات من الإعدادات - العلامات.

عرض المستودع
10منذ 3 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

ConcreteCMS ثغرة XSS المنعكسة v.9.2.1

المؤلف: (Sergio)

الوصف: ثغرة برمجة عبر المواقع (Cross Site Scripting) في ConcreteCMS الإصدار 9.2.1 تسمح لمهاجم محلي بتنفيذ كود عشوائي عبر نص برمجي مصمم إلى العلامات (Tags) من الإعدادات - Tags.

نواقل الهجوم: استغلال ثغرة في تعقيم الإدخال في العلامات (Tags) ضمن "الإعدادات - Tags" يسمح بحقن كود JavaScript سيتم تنفيذه عند وصول المستخدم إلى صفحة الويب.


إثبات المفهوم (POC):

عند تسجيل الدخول إلى اللوحة، ننتقل إلى قسم "الإعدادات - Tags" من قائمة لوحة التحكم.
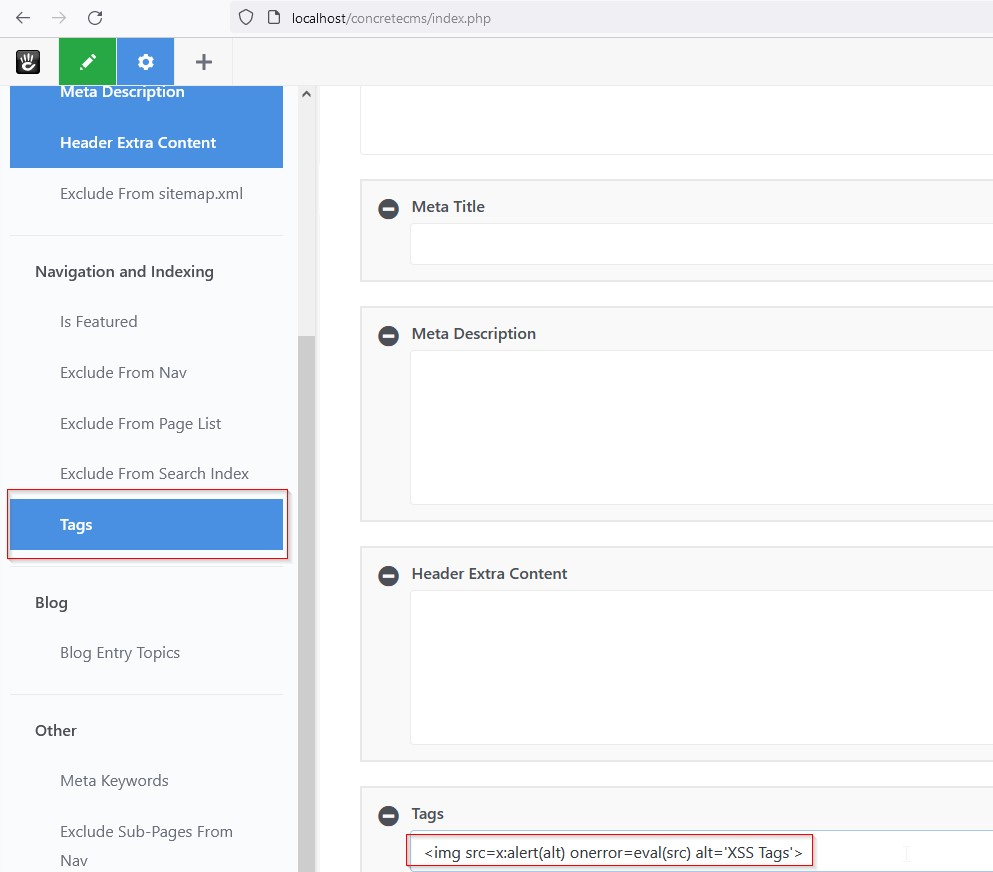
image

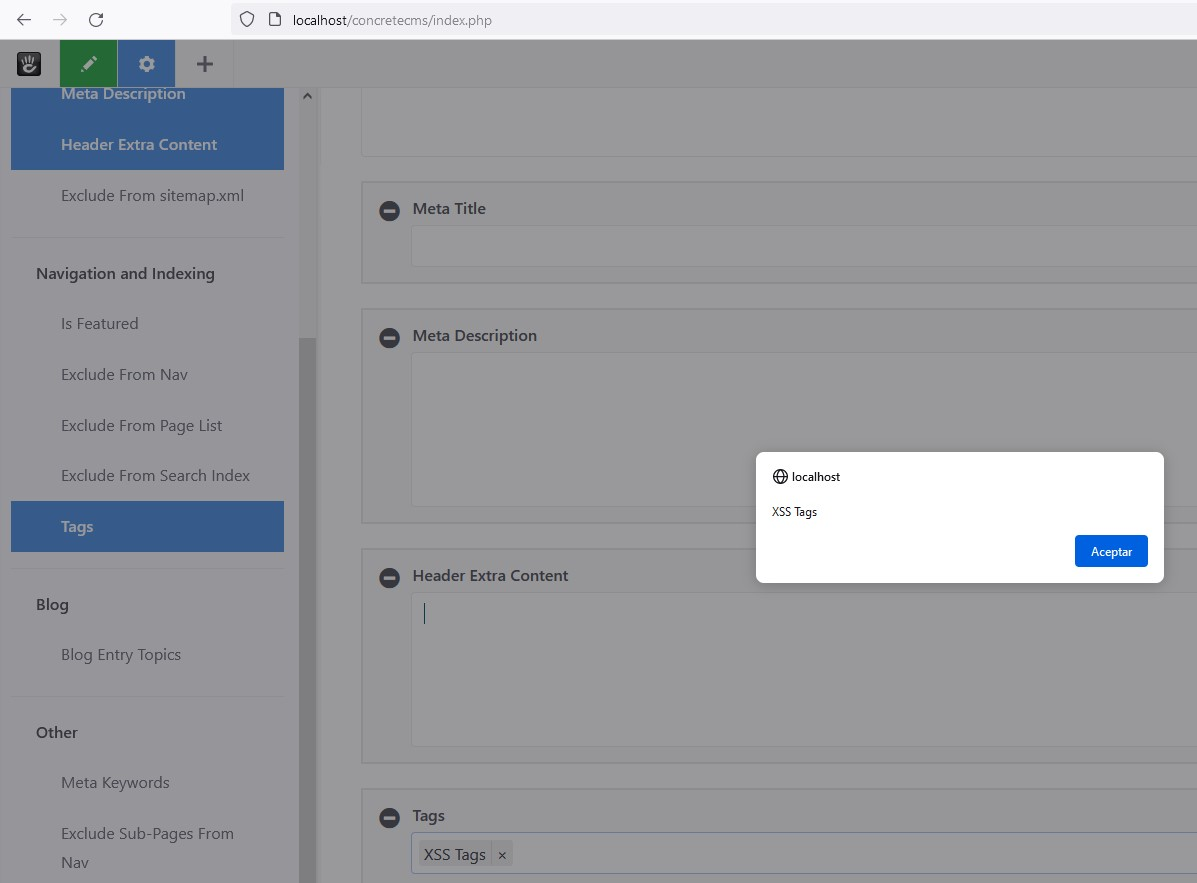
حمولة XSS:

في الصورة التالية يمكنك رؤية الكود المضمن الذي ينفذ الحمولة في صفحة الويب الرئيسية. image

معلومات إضافية:

https://www.concretecms.com/

https://owasp.org/Top10/es/A03_2021-Injection/

تنزيل الأداة