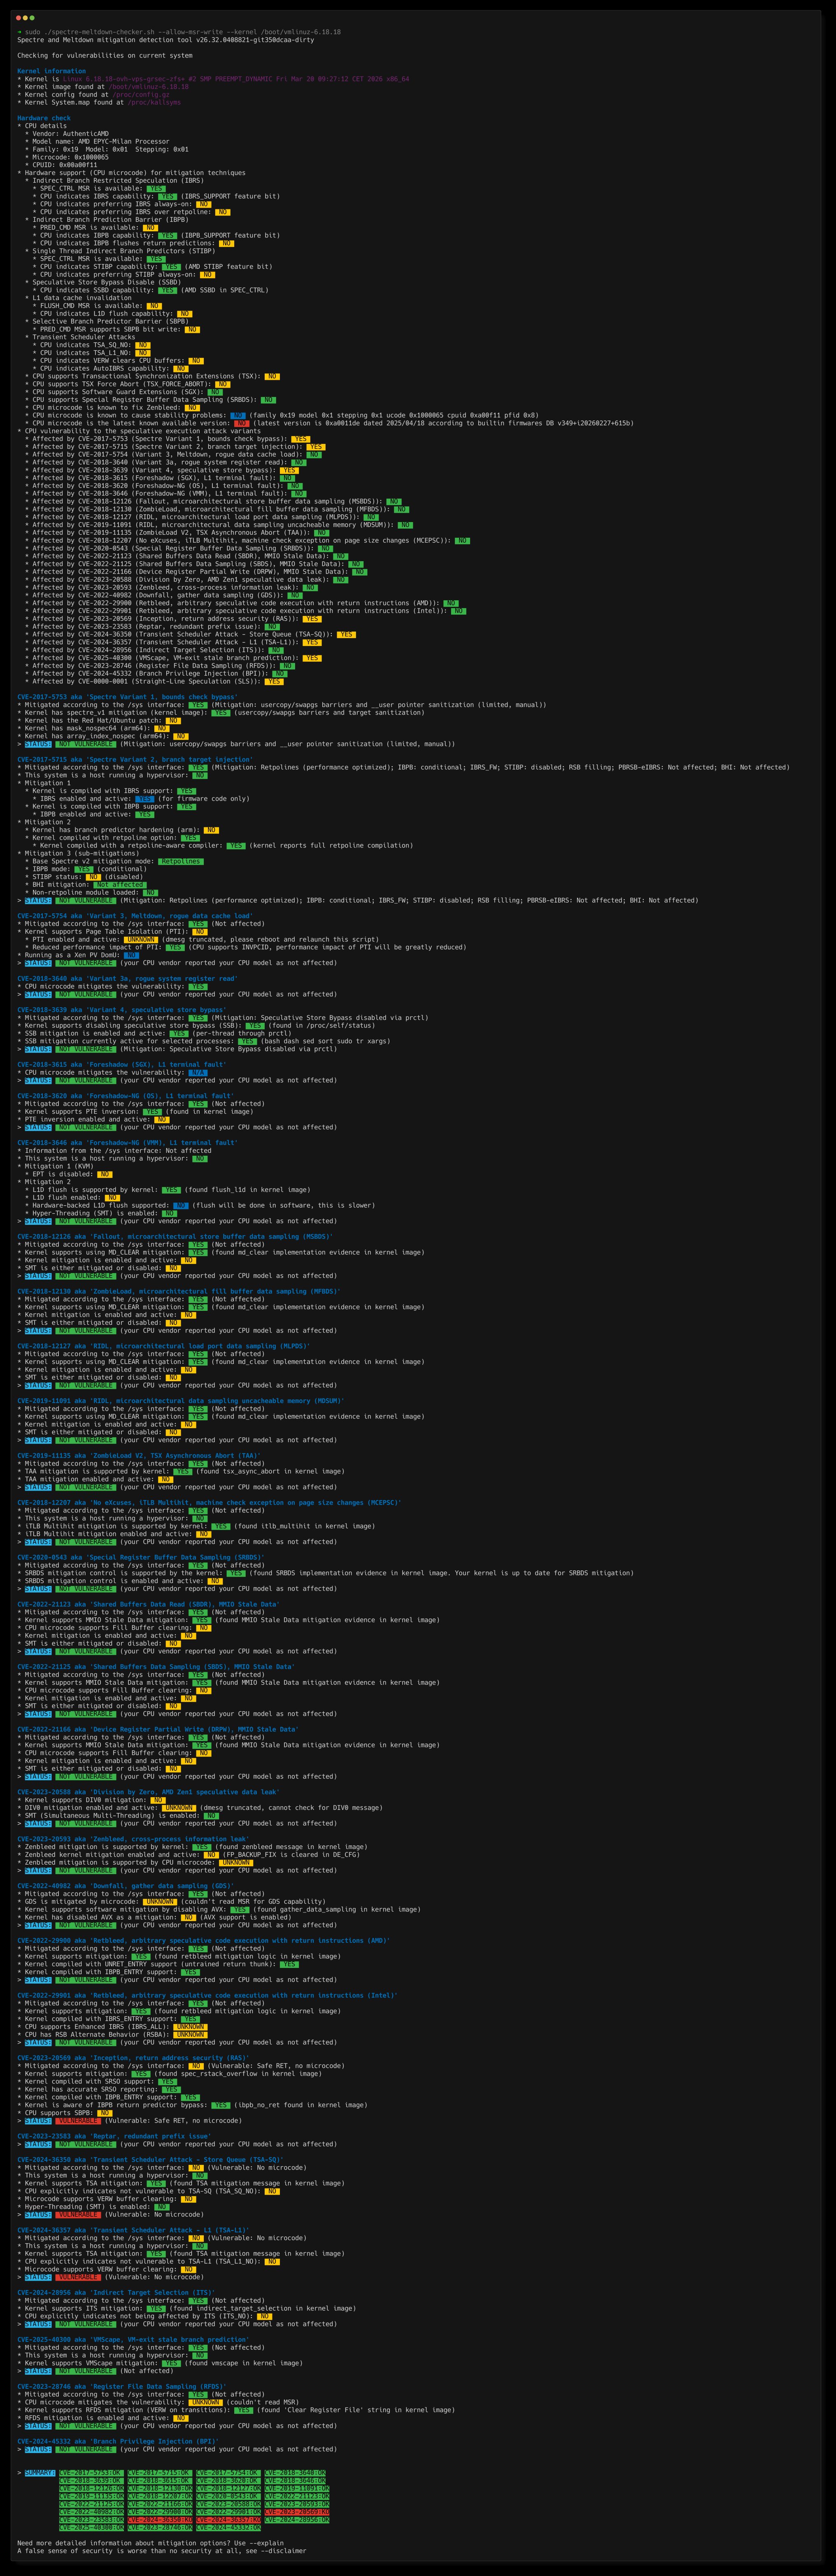

Reptar, Downfall, Zenbleed, ZombieLoad, RIDL, Fallout, Foreshadow, Spectre, Meltdown مدقق الثغرات/التخفيف لنظامي لينكس وBSD

سكربت شل ذاتي لتقييم مرونة نظامك تجاه ثغرات التنفيذ العابر (CVE) التي نُشرت منذ أوائل 2018، مع تقديم إرشادات حول كيفية التخفيف منها.
| CVE | الاسم | الأسماء المستعارة |
|---|---|---|
| CVE-2017-5753 | تجاوز فحص الحدود (Bounds Check Bypass) | Spectre V1 |
| CVE-2017-5715 | حقن هدف الفرع (Branch Target Injection) | Spectre V2 |
| CVE-2017-5754 | تحميل ذاكرة التخزين المؤقت للبيانات المارقة (Rogue Data Cache Load) | Meltdown |
| CVE-2018-3640 | قراءة سجل النظام المارقة (Rogue System Register Read) | Variant 3a |
| CVE-2018-3639 | تجاوز المتجر التخميني (Speculative Store Bypass) | Variant 4, SSB |
| CVE-2018-3615 | خطأ طرفي L1 (L1 Terminal Fault) | Foreshadow (SGX) |
| CVE-2018-3620 | خطأ طرفي L1 (L1 Terminal Fault) | Foreshadow-NG (OS/SMM) |
| CVE-2018-3646 | خطأ طرفي L1 (L1 Terminal Fault) | Foreshadow-NG (VMM) |
| CVE-2018-12126 | أخذ عينات بيانات المخزن المؤقت المعماري الصغير (Microarchitectural Store Buffer Data Sampling) | MSBDS, Fallout |
| CVE-2018-12127 | أخذ عينات بيانات منفذ التحميل المعماري الصغير (Microarchitectural Load Port Data Sampling) | MLPDS, RIDL |
| CVE-2018-12130 | أخذ عينات بيانات المخزن المؤقت للملء المعماري الصغير (Microarchitectural Fill Buffer Data Sampling) | MFBDS, ZombieLoad |
| CVE-2018-12207 | استثناء فحص الآلة عند تغييرات حجم الصفحة (Machine Check Exception on Page Size Changes) | iTLB Multihit, No eXcuses |
| CVE-2019-11091 | أخذ عينات البيانات المعمارية الصغيرة للذاكرة غير المخزنة (Microarchitectural Data Sampling Uncacheable Memory) | MDSUM, RIDL |
| CVE-2019-11135 | إحباط TSX غير المتزامن (TSX Asynchronous Abort) | TAA, ZombieLoad V2 |
| CVE-2020-0543 | أخذ عينات بيانات المخزن المؤقت للسجل الخاص (Special Register Buffer Data Sampling) | SRBDS, CROSSTalk |
| CVE-2022-21123 | قراءة البيانات من المخازن المؤقتة المشتركة (Shared Buffers Data Read) | SBDR, MMIO Stale Data |
| CVE-2022-21125 | أخذ عينات البيانات من المخازن المؤقتة المشتركة (Shared Buffers Data Sampling) | SBDS, MMIO Stale Data |
| CVE-2022-21166 | الكتابة الجزئية لسجل الجهاز (Device Register Partial Write) | DRPW, MMIO Stale Data |
| CVE-2022-29900 | تنفيذ تخميني تعسفي للكود باستخدام تعليمات الإرجاع (Arbitrary Speculative Code Execution with Return Instructions) | Retbleed (AMD) |
| CVE-2022-29901 | تنفيذ تخميني تعسفي للكود باستخدام تعليمات الإرجاع (Arbitrary Speculative Code Execution with Return Instructions) | Retbleed (Intel), RSBA |
| CVE-2022-40982 | أخذ عينات بيانات التجميع (Gather Data Sampling) | Downfall, GDS |
| CVE-2023-20569 | أمان عنوان الإرجاع (Return Address Security) | Inception, SRSO |
| CVE-2023-20588 | تسريب بيانات تخميني بقسمة AMD على الصفر (AMD Division by Zero Speculative Data Leak) | DIV0 |
| CVE-2023-20593 | تسريب معلومات عبر العمليات (Cross-Process Information Leak) | Zenbleed |
| CVE-2023-23583 | مشكلة البادئة الزائدة (Redundant Prefix Issue) | Reptar |
| CVE-2023-28746 | أخذ عينات بيانات ملف السجل (Register File Data Sampling) | RFDS |
| CVE-2024-28956 | اختيار الهدف غير المباشر (Indirect Target Selection) | ITS |
| CVE-2024-36350 | هجوم المجدول العابر، قائمة المتجر (Transient Scheduler Attack, Store Queue) | TSA-SQ |
| CVE-2024-36357 | هجوم المجدول العابر، L1 (Transient Scheduler Attack, L1) | TSA-L1 |
| CVE-2025-40300 | توقع الفرع الراكد عند الخروج من VM (VM-Exit Stale Branch Prediction) | VMScape |
| CVE-2024-45332 | حقن الامتياز للفرع (Branch Privilege Injection) | BPI |
| CVE-2025-54505 | تسريب بيانات راكدة من مقسم الفاصلة العائمة AMD Zen1 (AMD Zen1 Floating-Point Divider Stale Data Leak) | FPDSS |
الإدخالات التالية هي أخطاء في السيليكون ARM64 يعمل النواة على تجاوزها بنشاط. ليس لها CVE مخصصة؛ يتم تتبعها فقط بأرقام الأخطاء من ARM. حددها باستخدام --errata <number> أو رمز --variant المرتبط.
| ID | الاسم | النوى المتأثرة |
|---|---|---|
| CVE-0001-0001 | تلف TLB التخميني لـ AT (أخطاء 1165522، 1319367، 1319537، 1530923) | Cortex-A55/A57/A72/A76 |
| CVE-0001-0002 | تحميل غير مميز تخميني (أخطاء 2966298، 3117295) | Cortex-A510/A520 |
| CVE-0001-0003 | SSBS لـ MSR غير متزامن ذاتيًا (خطأ 3194386 وأشقاؤه) | Cortex-A76/A77/A78/A78C/A710/A715/A720/A720AE/A725، X1/X1C/X2/X3/X4/X925، Neoverse-N1/N2/N3/V1/V2/V3/V3AE |
اعتمادًا على حالتك، يوضح الجدول أدناه ما إذا كان بإمكان المهاجم في موقع معين استخراج بيانات من هدف معين. ينطبق عمود "Userland → Kernel" أيضًا داخل VM (Userland لـ VM مقابل Kernel لـ VM)، نظرًا لأن نفس آليات وحدة المعالجة المركزية (CPU) قيد التشغيل بغض النظر عن المحاكاة الافتراضية.
