 spaceraccoon/cve-2020-10665
POC لثغرة CVE-2020-10665 — تصعيد الامتيازات المحلي في Docker Desktop

POC لتصعيد الامتيازات المحلية في Docker Desktop. تم بناؤه استنادًا إلى الشرح على الرابط https://www.activecyber.us/activelabs/docker-desktop-local-privilege-escalation-cve-2020-10665.
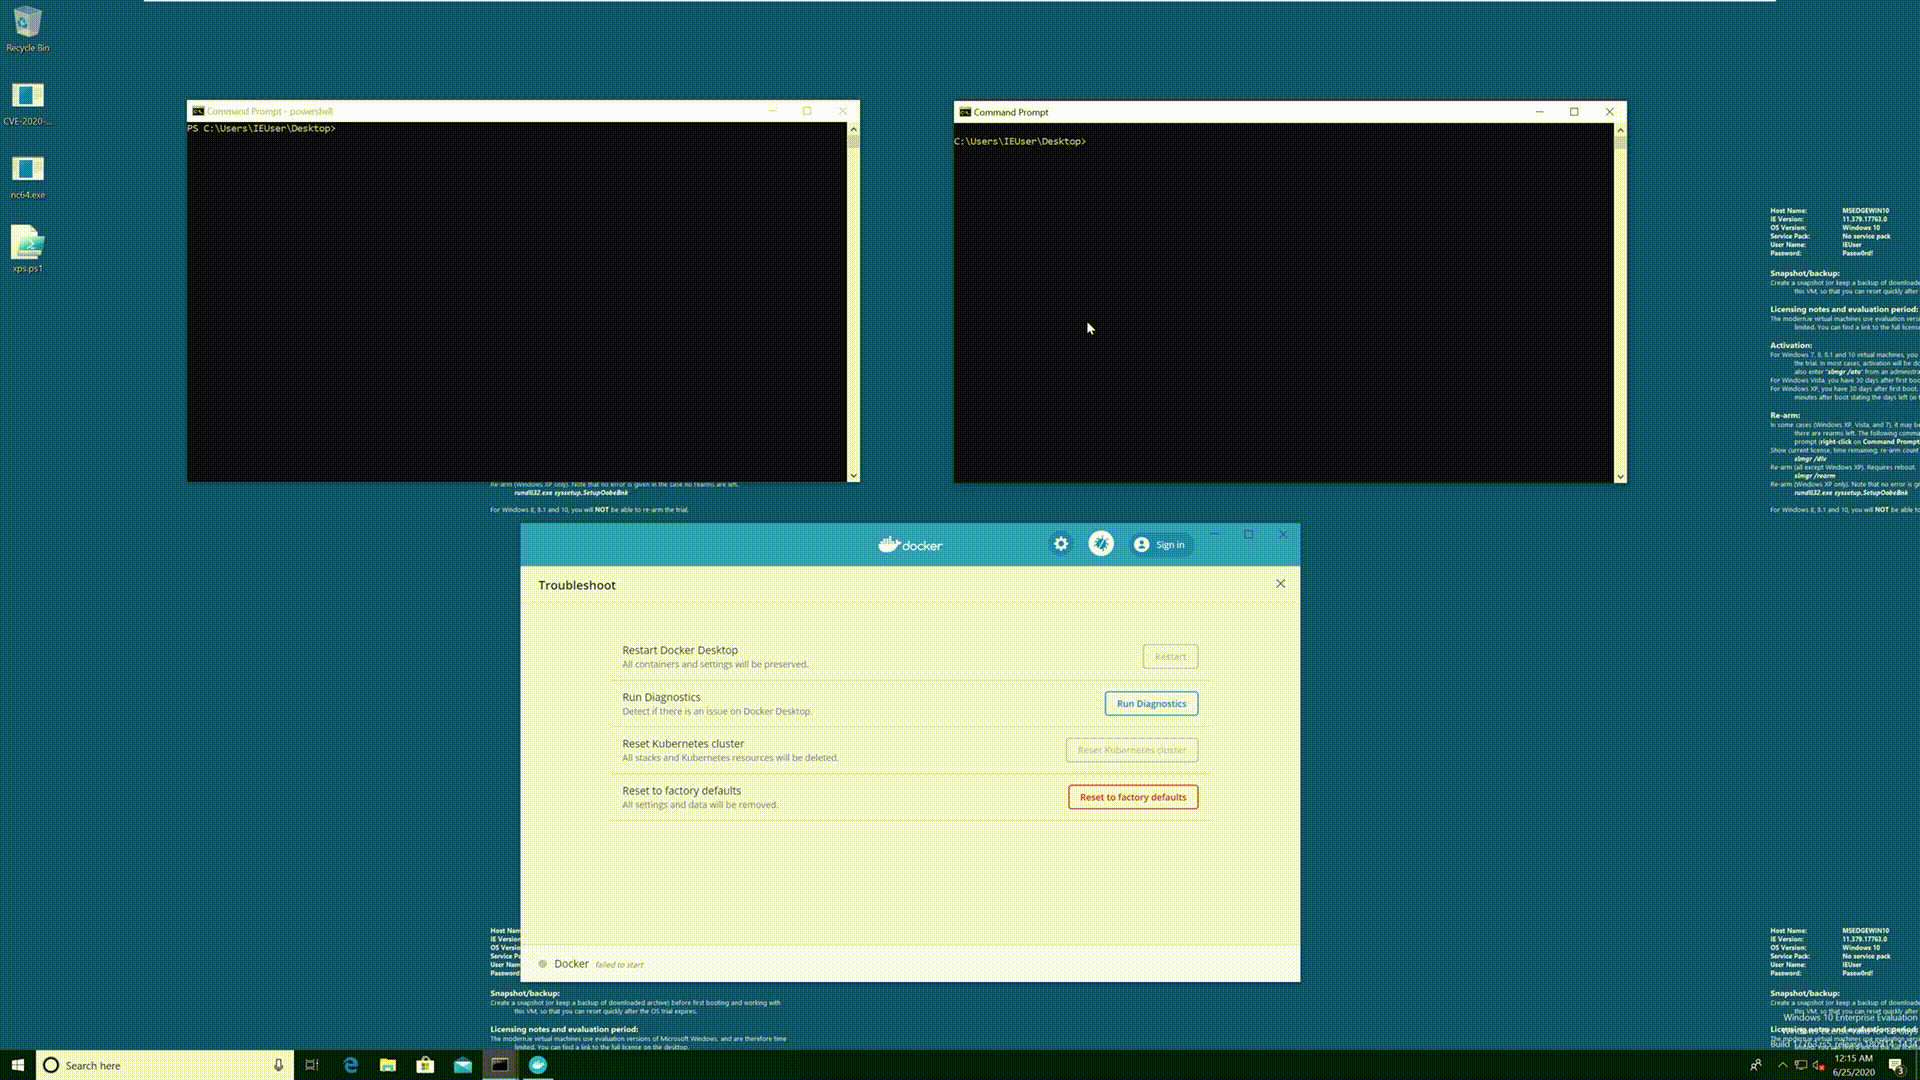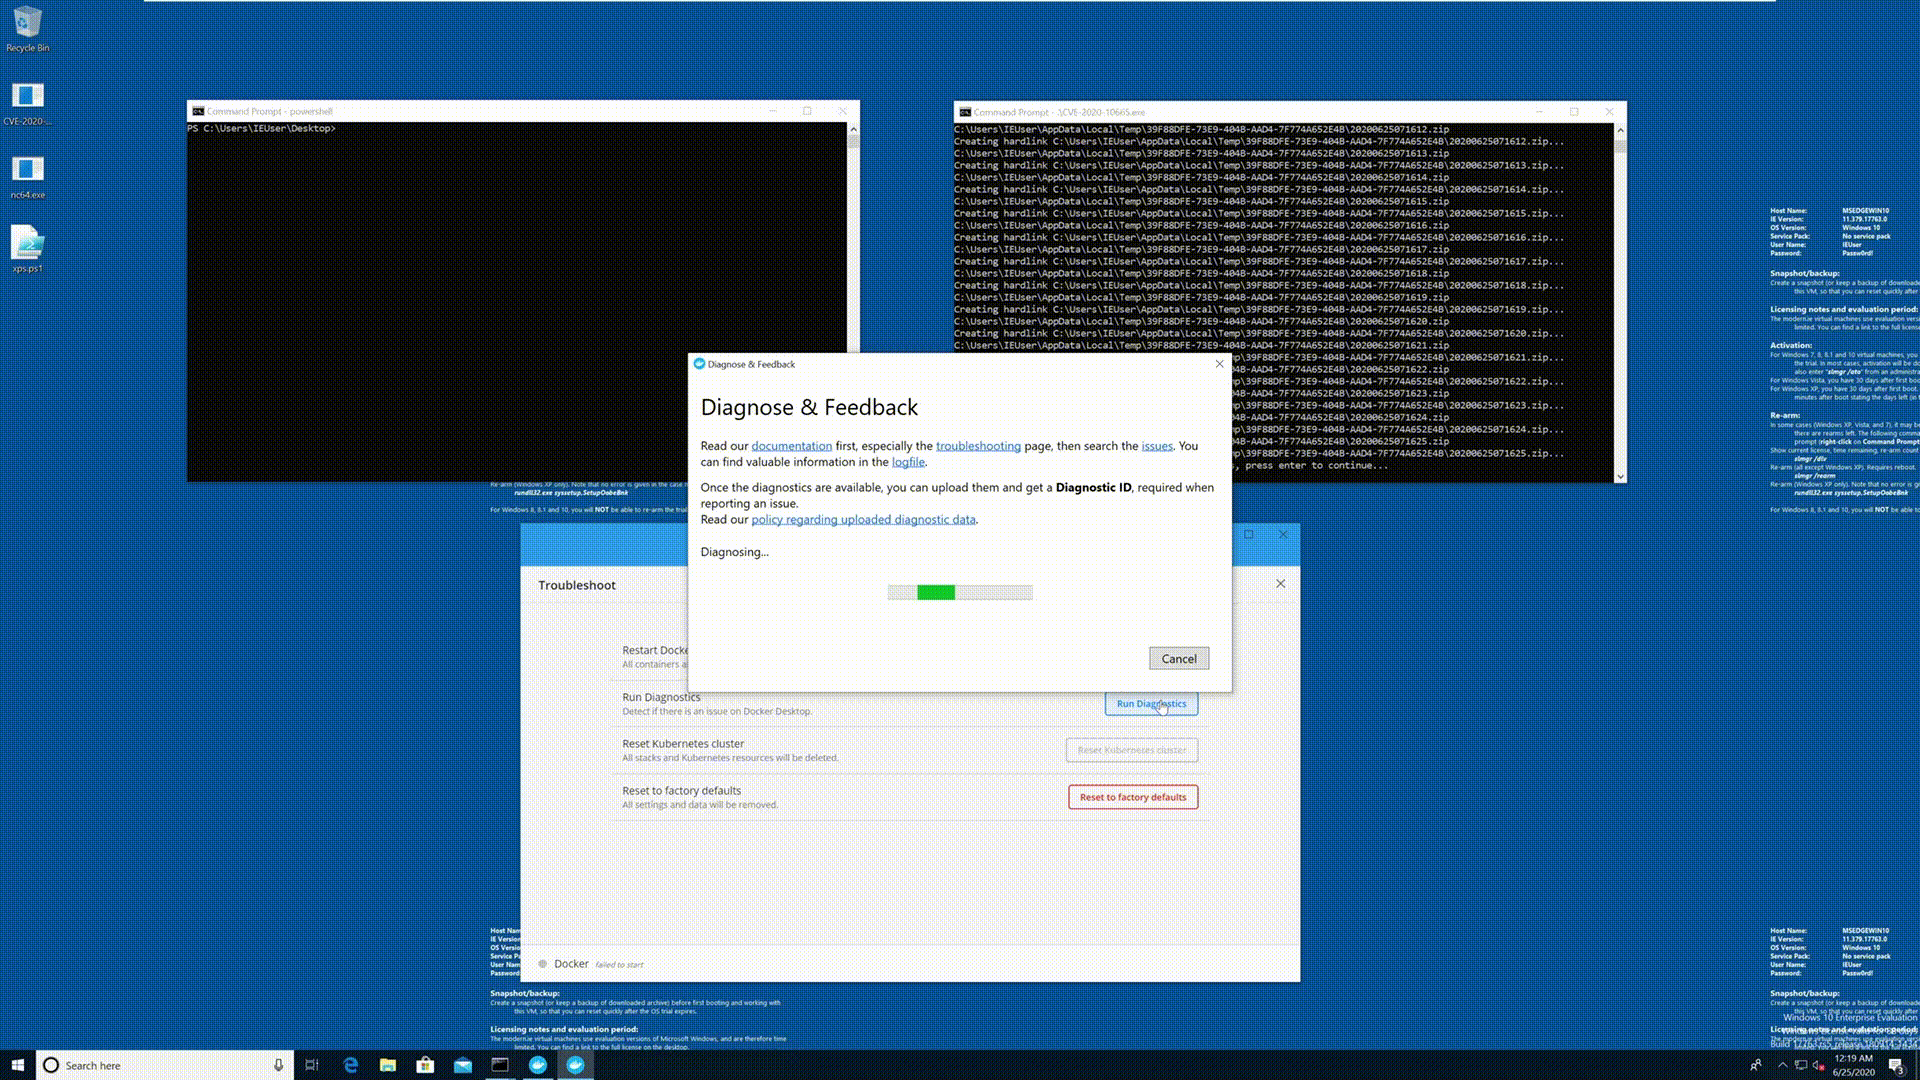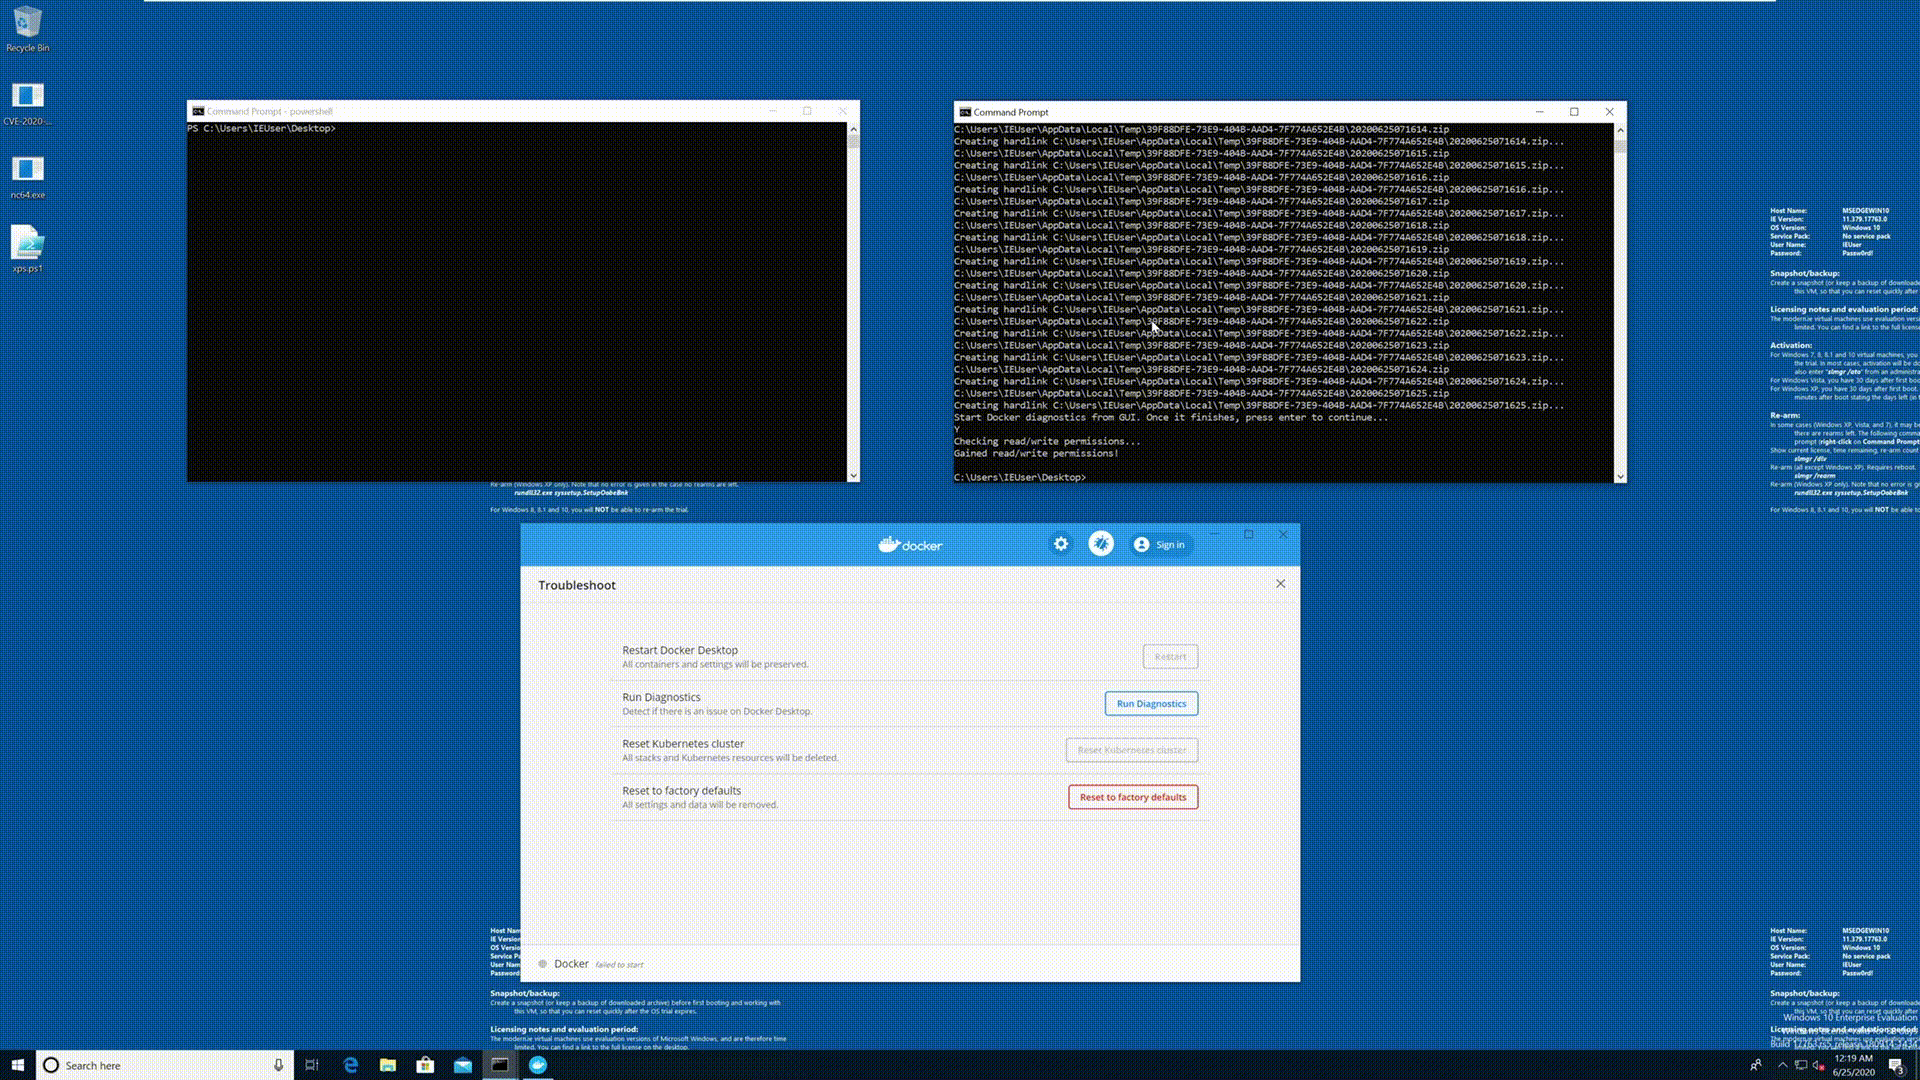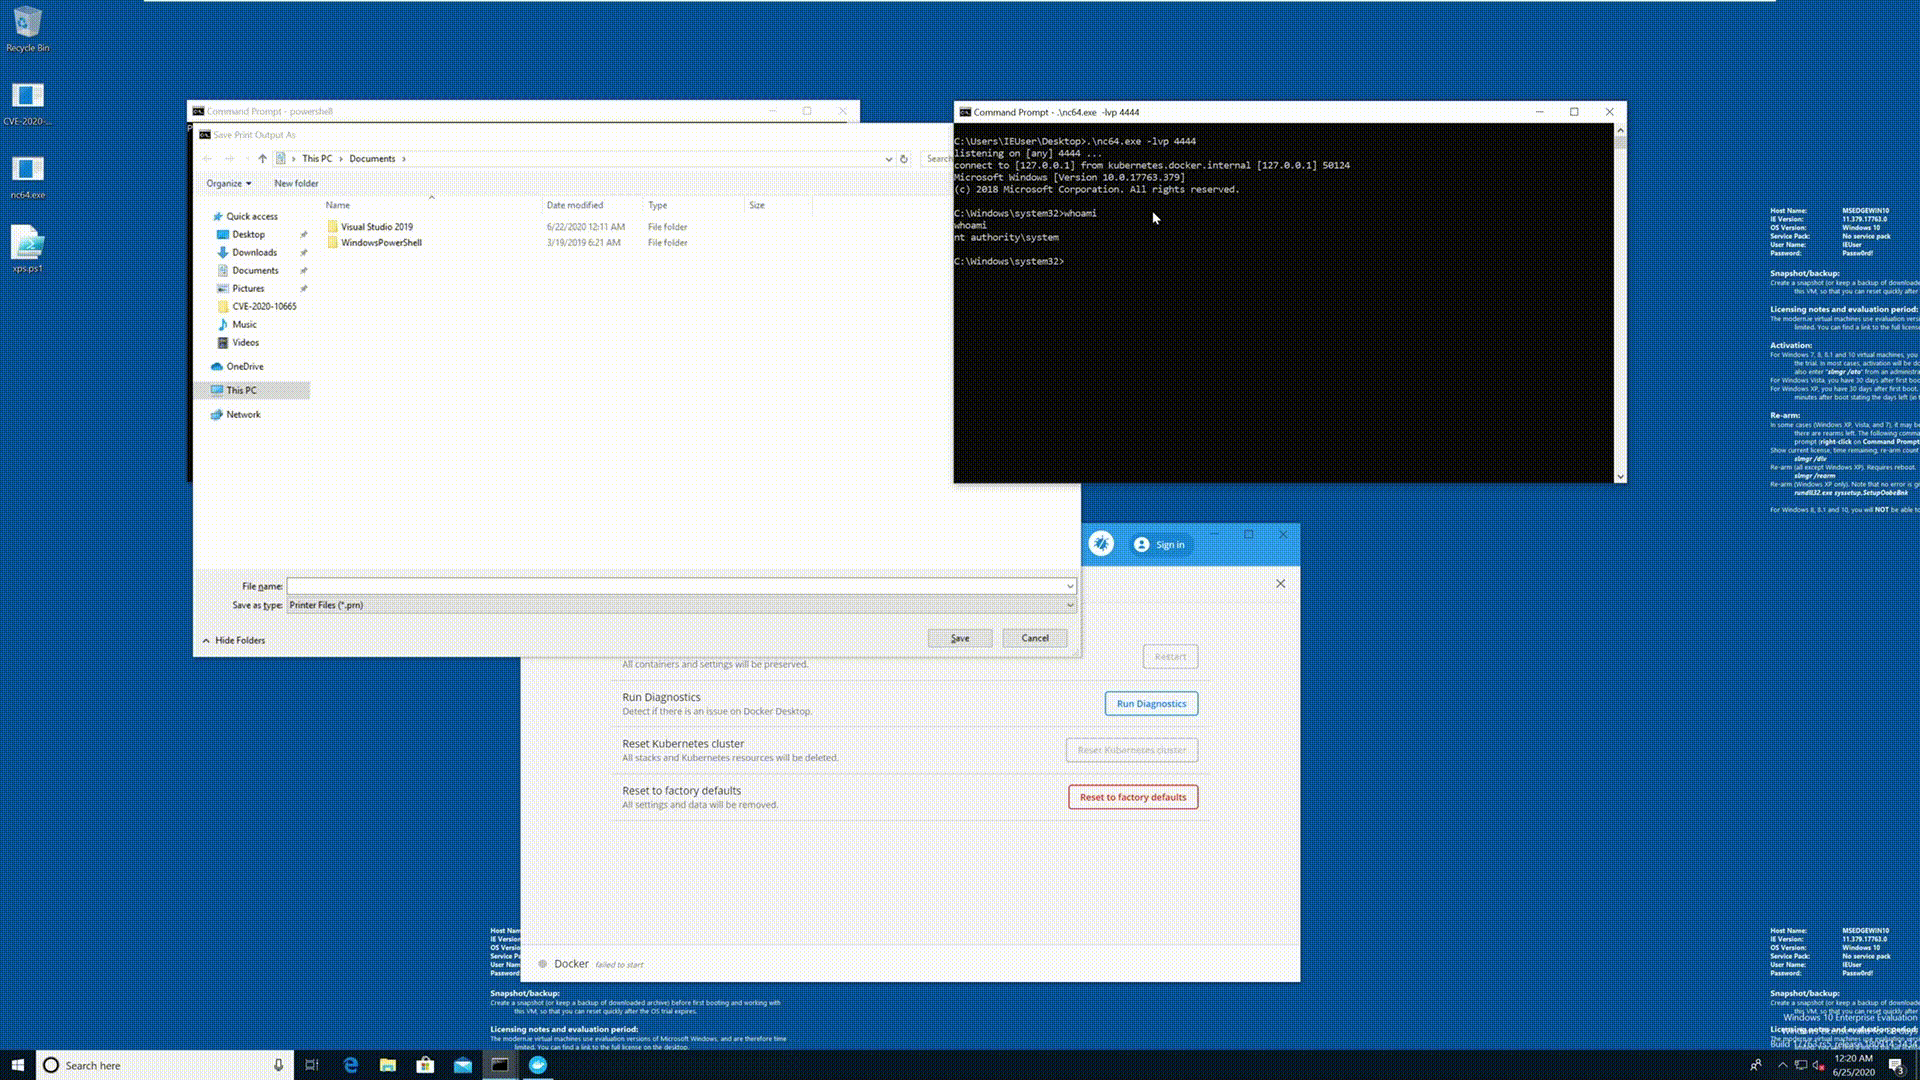
تم اقتباس إنشاء Hardlink من https://github.com/googleprojectzero/symboliclink-testing-tools.
يمنح هذا الاستغلال صلاحيات التحكم الكامل لمجموعة Everyone إلى C:\\Windows\\System32\\DriverStore\\FileRepository\\prnms003.inf_amd64_a337db27fa50b915\\Amd64\\PrintConfig.dll. للتأثير على ملفات أخرى، يكفي تغيير السطر LPCWSTR dllPath = L"C:\\Windows\\System32\\DriverStore\\FileRepository\\prnms003.inf_amd64_a337db27fa50b915\\Amd64\\PrintConfig.dll"; في CVE-2020-10665/CVE-2020-10665.cpp.
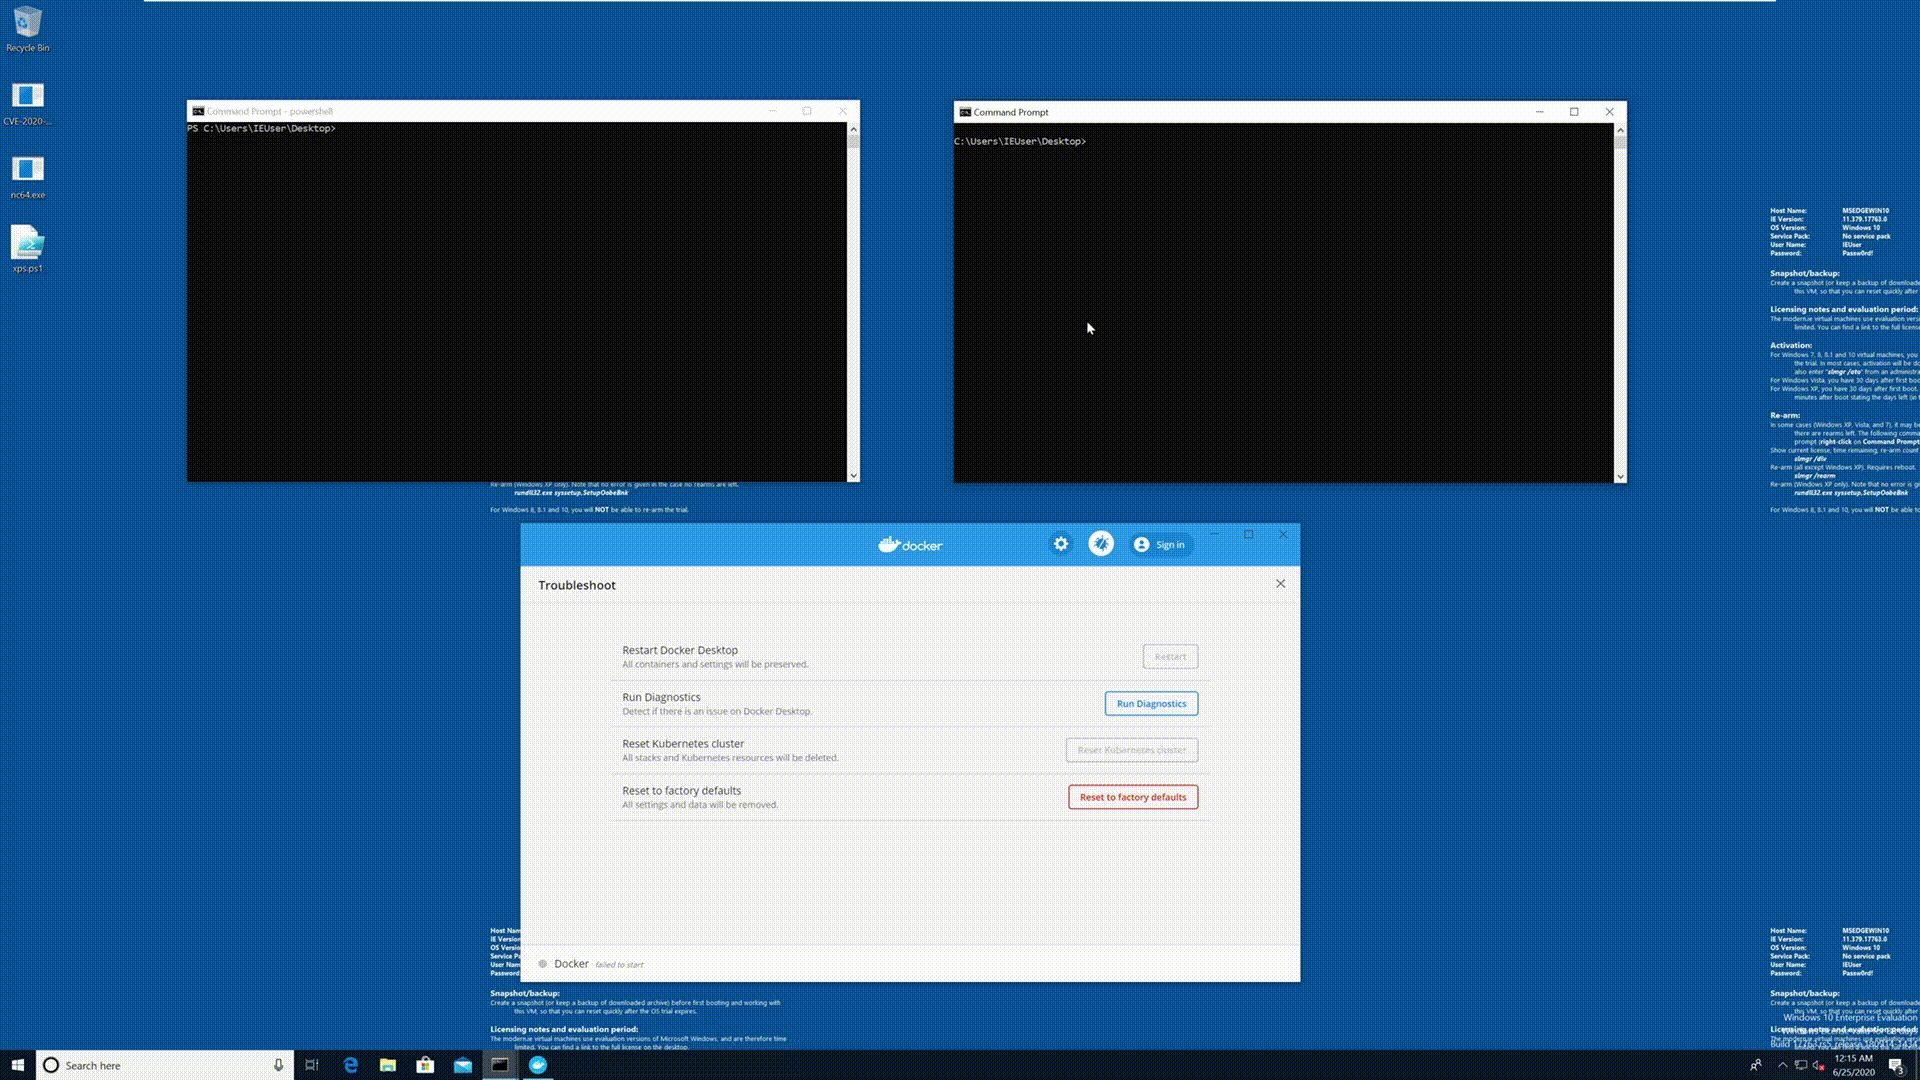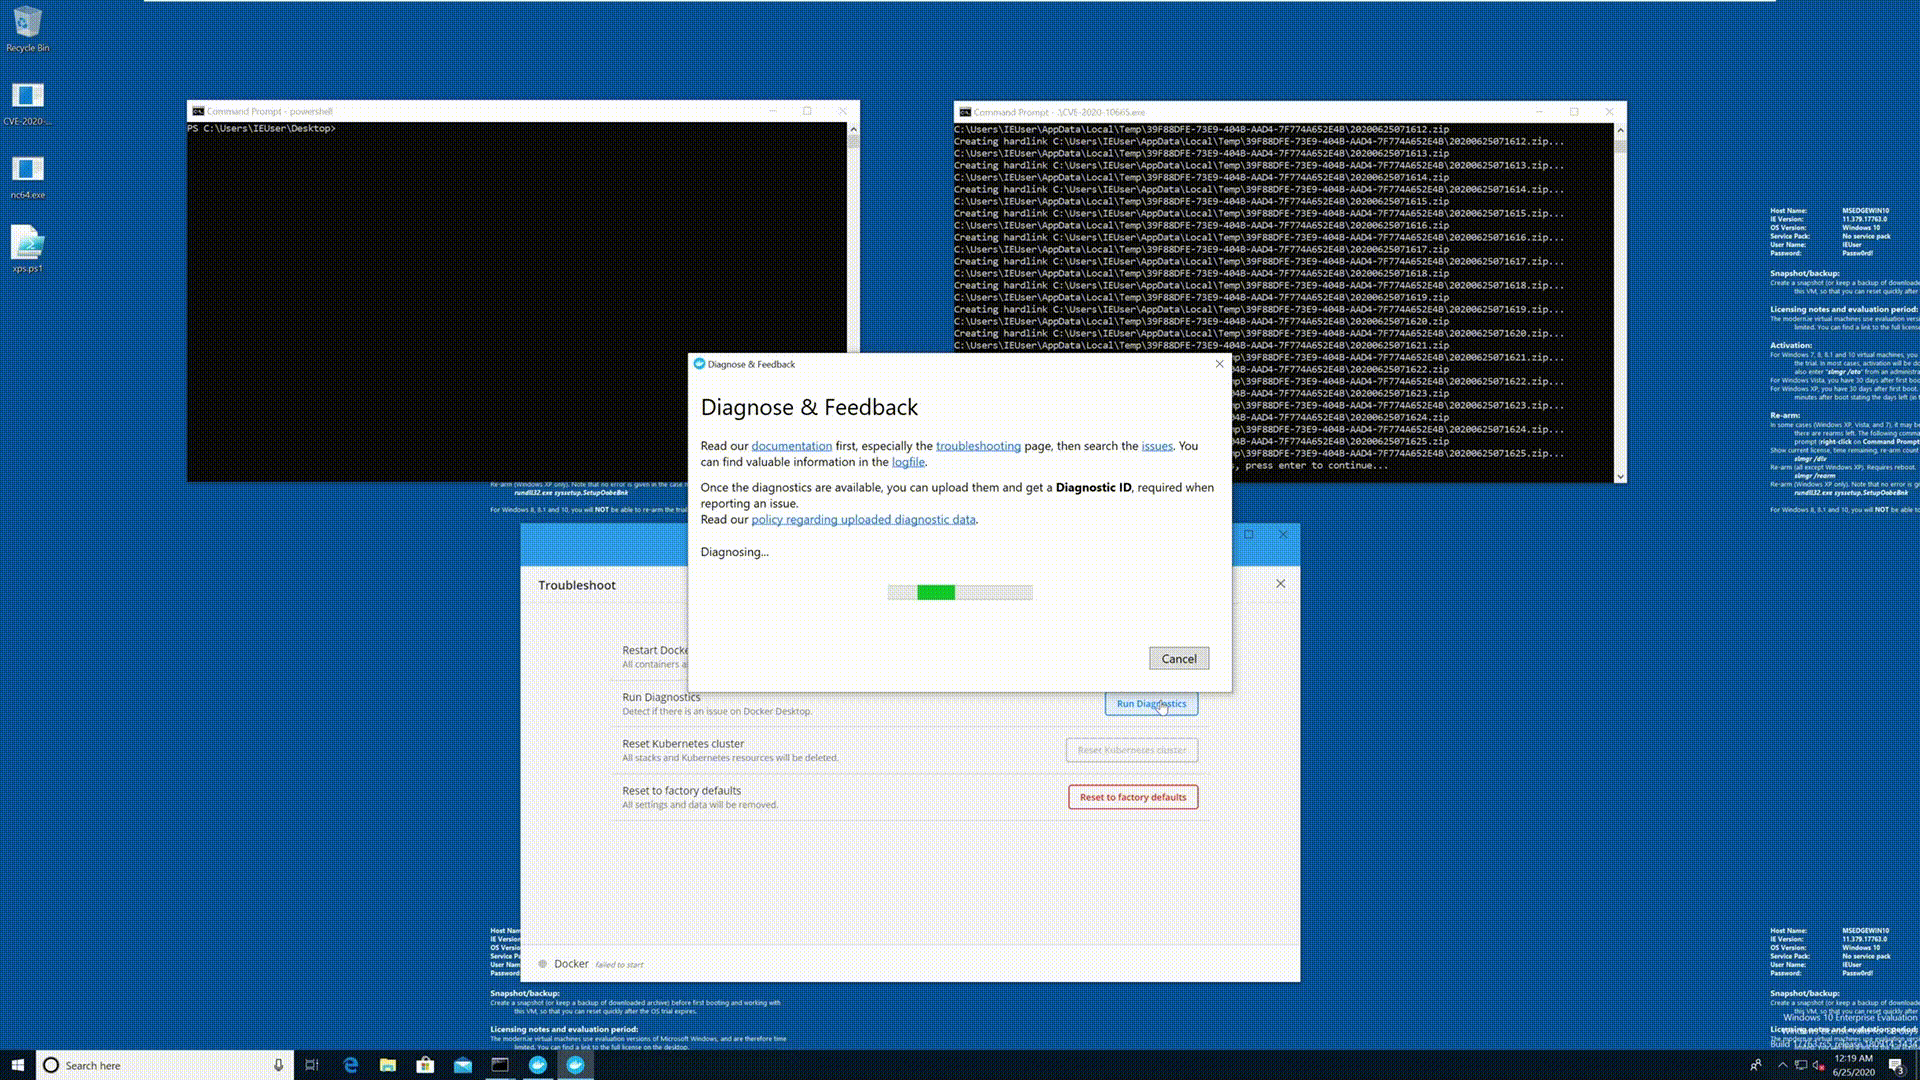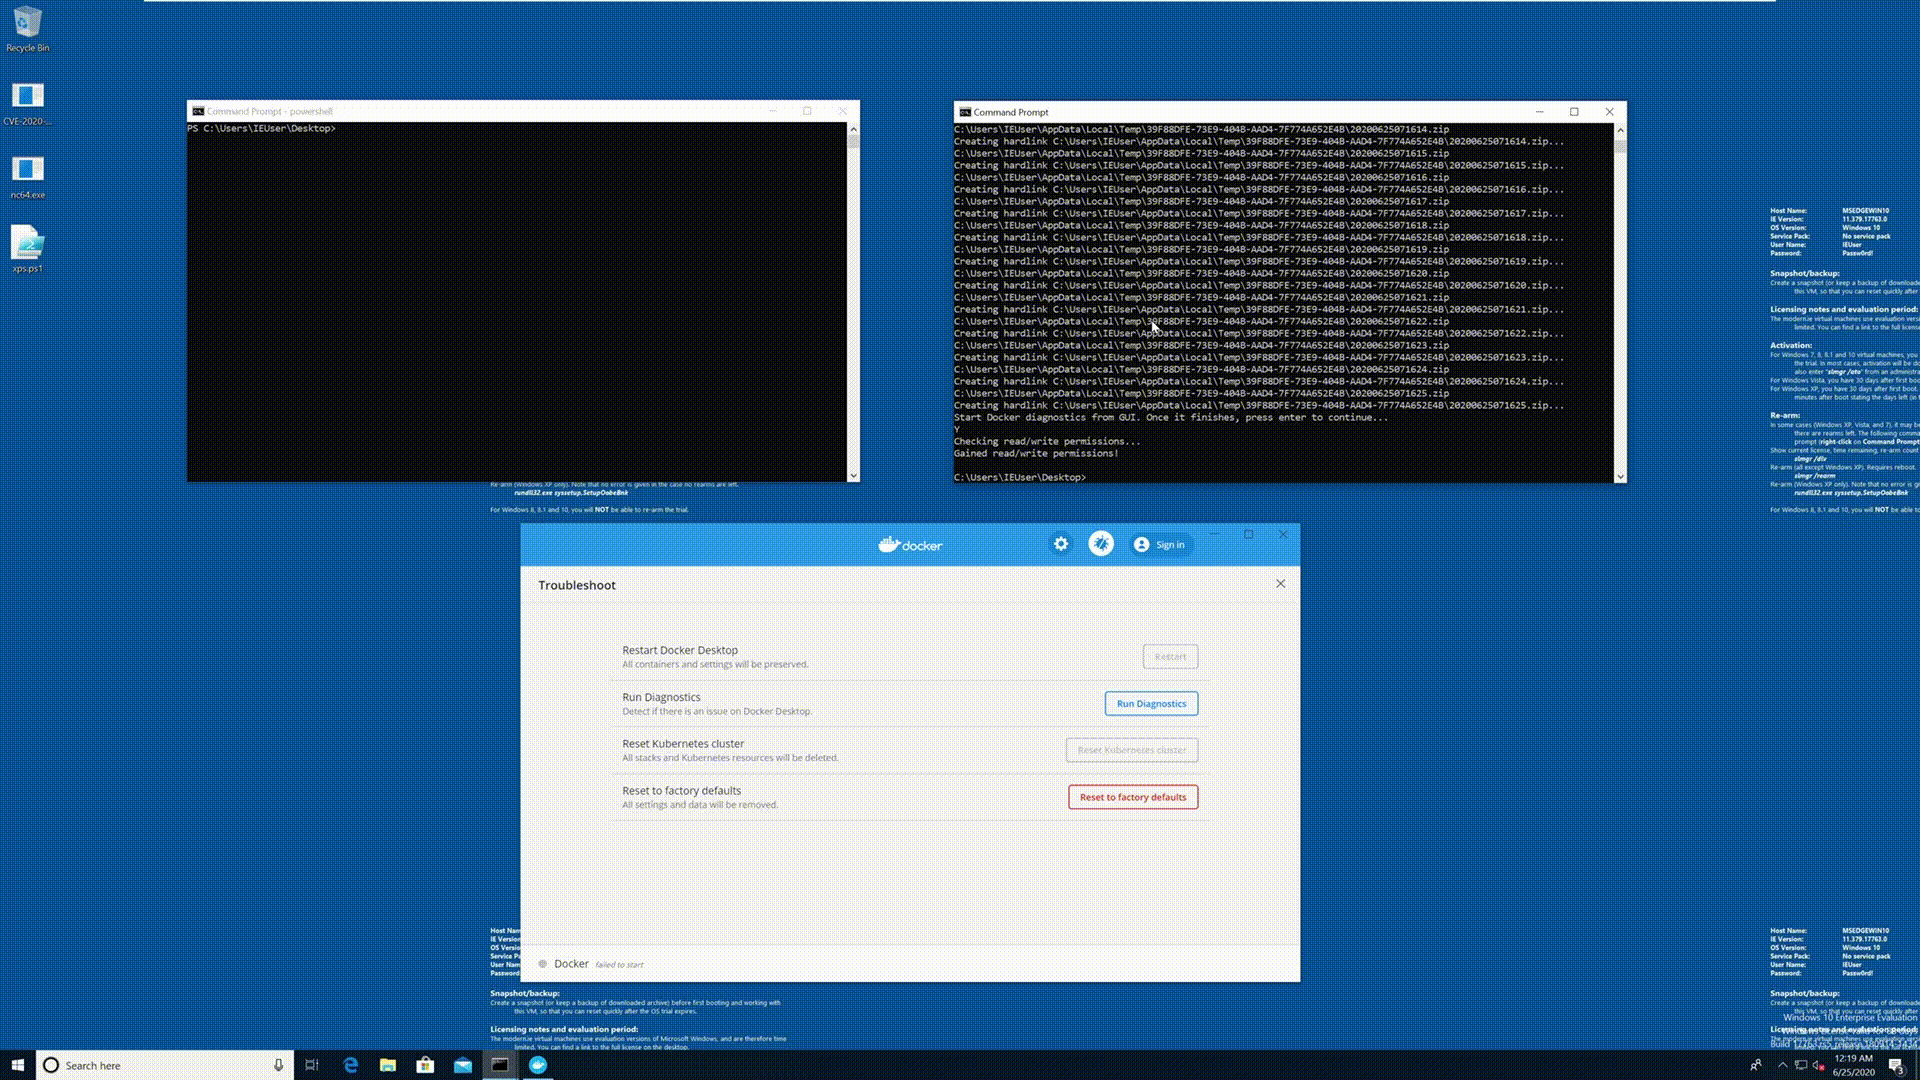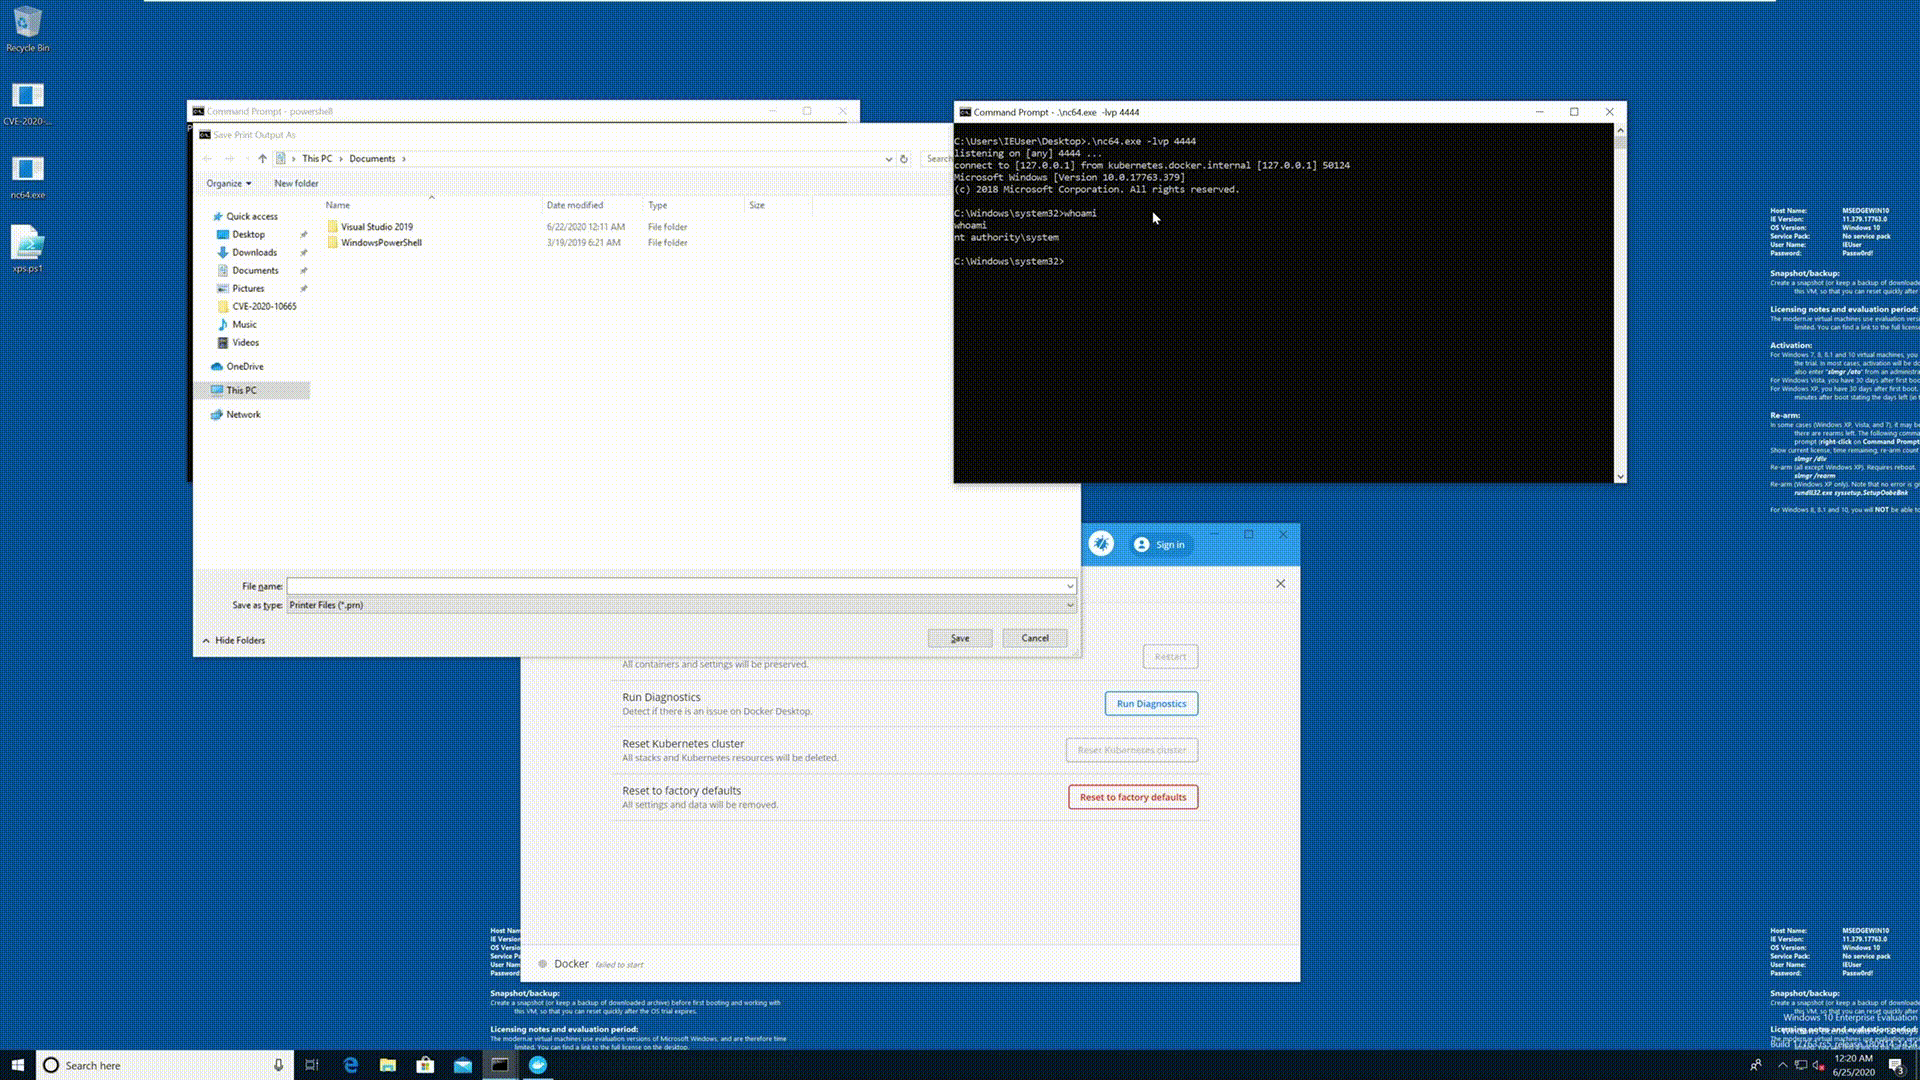
من خلال الكتابة فوق PrintConfig.dll، يمكن للمهاجمين ترقية الكتابة فوق الملفات التعسفية إلى وصول SYSTEM استنادًا إلى الخطوات على الرابط https://decoder.cloud/2019/11/13/from-arbitrary-file-overwrite-to-system/. ستحتاج إلى تعديل سكربت xps.ps1 في ذلك الشرح ليشير إلى مسار PrintConfig.dll المطابق على النظام المستهدف وكذلك إنشاء حمولة DLL خاصة بحمولة الصدفة العكسية (reverse shell) الخاصة بك.
بسبب إجراءات التخفيف الخاصة بالروابط الثابتة (Hardlink) التي تم تقديمها في تحديث Windows التراكمي لشهر مارس 2020، يعمل هذا الاستغلال فقط على الإصدارات الأقدم من Windows.
