
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-31431 — aarch64 و x64 POC بلغة Python | Kitploit
أدوات/GitHubGitHub/songzzzz/cve-2026-31431
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاستغلال الملفات الثنائية
GitHubsongzzzz/cve-2026-31431

CVE-2026-31431

aarch64 و x64 POC بلغة Python

عرض المستودع
22منذ 5 أشهرلم تتم المراجعة بعد
مشاركة

مقدمة عن ثغرة CVE-2026-31431

معرّف CVE: CVE-2026-31431 الاسم المستعار: Copy Fail مستوى الخطورة: مرتفع (درجة CVSS v3: 7.8) نوع الثغرة: رفع الامتيازات المحلي (LPE) المكوّن المتأثر: وحدة algif_aead في نواة Linux (واجهة التشفير AF_ALG) شرط الاستغلال: يحتاج المهاجم فقط إلى صلاحية تنفيذ لمستخدم عادي على النظام المستهدف (حتى داخل حاوية مقيدة)، دون الحاجة إلى أي Capabilities خاصة أو تفاعل من المستخدم.

نطاق التأثير

  • عائلة Red Hat: Red Hat Enterprise Linux 8/9/10 و CentOS و AlmaLinux و Rocky Linux وغيرها
  • عائلة Debian: Ubuntu 20.04/22.04/24.04 LTS وغيرها (ملاحظة: إصدارات Ubuntu 26.04 وما بعدها غير متأثرة)
  • توزيعات أخرى: SUSE Linux Enterprise 16 و Amazon Linux 2023 و Fedora و Arch Linux وغيرها

إعادة إنتاج الثغرة

تحقق مما إذا كانت الخدمة مفعلة

lsmod | grep algif_aead

إذا لم تكن مفعلة فقم بتفعيلها يدويًا

sudo modprobe algif_aead

بيئة الإعادة 1

البيئة: Linux song 6.8.0-110-generic #110~22.04.1-Ubuntu SMP PREEMPT_DYNAMIC Fri Mar 27 12:43:08 UTC x86_64 x86_64 x86_64 GNU/Linux

بيئة الإعادة 2

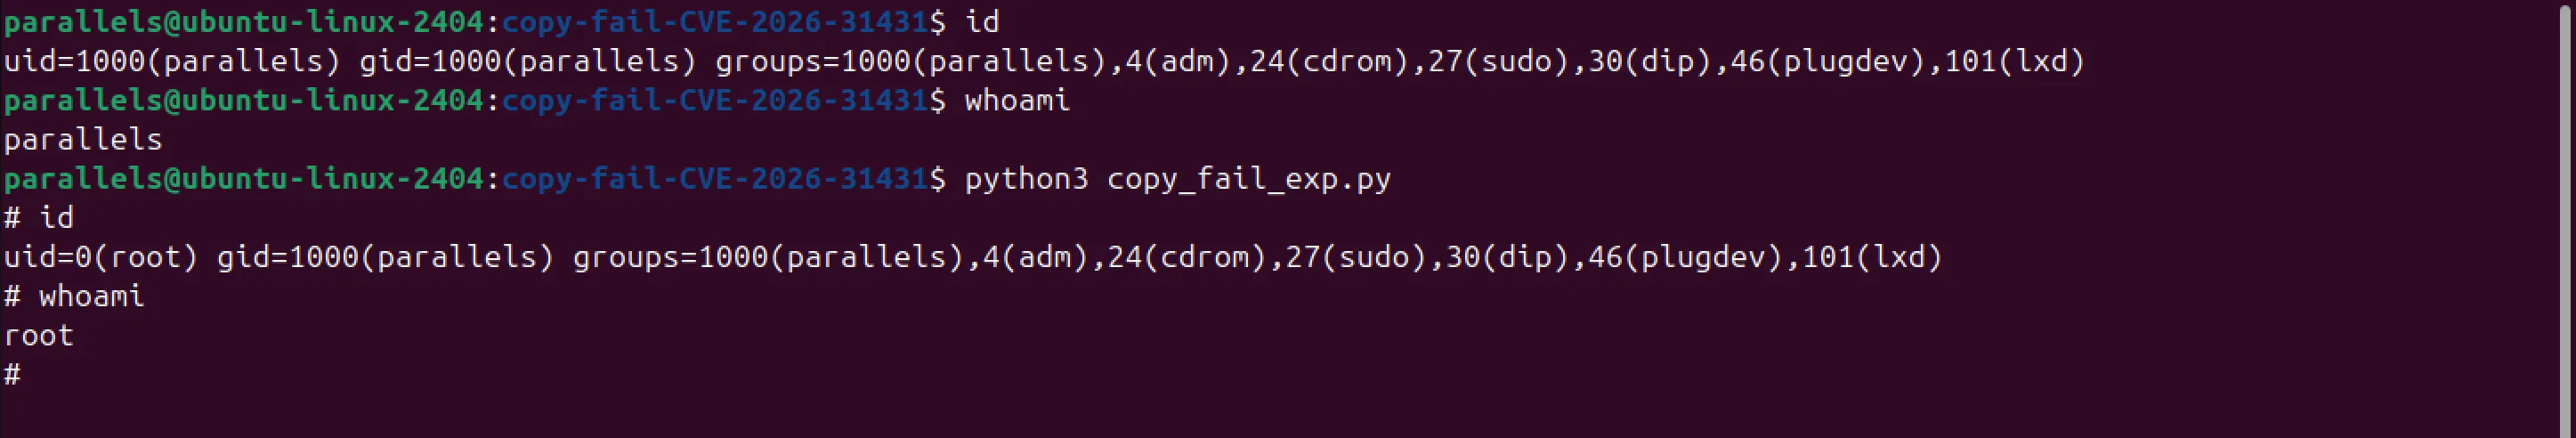
البيئة: Linux ubuntu-linux-2404 6.8.0-110-generic #110-Ubuntu SMP PREEMPT_DYNAMIC Thu Mar 19 17:16:23 UTC 2026 aarch64 aarch64 aarch64 GNU/Linux

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    381
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    316
  • 6

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    305

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





