
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
damn-vulnerable-log4j-app — تطبيق ويب هش لاختبار CVE-2021-44228 / log4shell والأدلة الجنائية من هجوم نموذجي | Kitploit
أدوات/GitHubGitHub/snapattack/damn-vulnerable-log4j-app
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالتحقيق الجنائي الرقميالتحاليل الرقمية الجنائيةالتعلم والتعليم
GitHubsnapattack/damn-vulnerable-log4j-app

damn-vulnerable-log4j-app

تطبيق ويب هش لاختبار CVE-2021-44228 / log4shell والأدلة الجنائية من هجوم نموذجي

عرض المستودع
5227منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

موارد SnapAttack لـ Log4j / CVE-2021-44228 / log4shell

ماذا يتضمن؟

Damn Vulnerable Log4j App

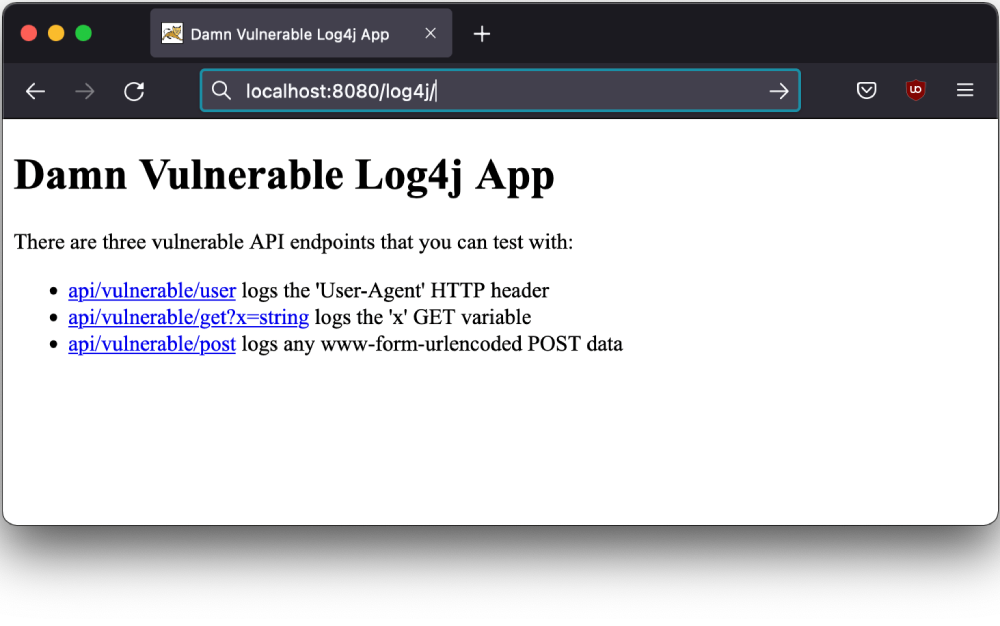
damn-vulnerable-log4j-app يحتوي على خادم Java Servlet ضعيف أساسي يسجّل User Agent ومعاملات HTTP GET وPOST باستخدام log4j. وهو مُعبأ كملف .war ويمكن نشره على خوادم مثل Tomcat. راجع README لمزيد من المعلومات.
أدلة الهجوم

attack-artifacts يحتوي على أمثلة لسجلات EDR والنظام والتطبيق، بالإضافة إلى ملف PCAP وسجلات Zeek من هجوم ضد جهاز ضحية يعمل بنظام Windows. يمكنك مشاهدة الهجوم في الفيديو الخاص بنا على https://www.youtube.com/watch?v=X7cLgDoX6KU. في المستقبل، سيكون هذا النوع من المحتوى متاحًا مجانًا في الإصدار المجتمعي من SnapAttack. إذا كنت مهتمًا، يمكنك طلب دعوة.

أدلة الهجوم

الترخيص

جميع الموارد في هذا المستودع مقدمة بموجب MIT License.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





