
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
DylibHijackTest — اكتشف عمليات اختطاف DYLD_INSERT_LIBRARIES على macOS | Kitploit
أدوات/GitHubGitHub/slyd0g/dylibhijacktest
تصعيد الامتيازاتالتحليل الديناميكي (عزل)آليات الاستمراريةتحليل الملفات الثنائيةالفريق الأحمر
GitHubslyd0g/dylibhijacktest

DylibHijackTest

اكتشف عمليات اختطاف DYLD_INSERT_LIBRARIES على macOS
عرض المستودع
45816منذ 4 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

DylibHijackTest

inspect.py

المتطلبات

  • تثبيت متطلبات Python3: pip3 install -r requirements.txt
  • قم بترجمة dylib من المصدر لأنك لا تثق بالأشياء المترجمة من GitHub: gcc -dynamiclib DylibHijackTest.c -o DylibHijackTest.dylib

كيف يعمل

⚠️ سيؤدي هذا إلى إنشاء العديد من العمليات على جهازك، قم بتشغيله في جهاز افتراضي: كن حذرًا جدًا هنا!

  • inject.py
    • تصفح مجلدًا بشكل تكراري وابحث عن ملفات Mach-O القابلة للتنفيذ بترويسة MH_EXECUTE
    • شغّل ملف Mach-O الثنائي مع متغير البيئة DYLD_INSERT_LIBRARIES الموجه إلى مكتبتنا الضارة dylib
    • أعد توجيه كل stdout إلى ملف وstderr إلى /dev/null
  • inspect.py
    • خذ مخرجات الملف النصي من inject.py لمعرفة أي ملفات Mach-O قابلة للحقن واستخدم codesign للتحقق من الامتيازات المفيدة
    • احتفل!!!

الاستخدام

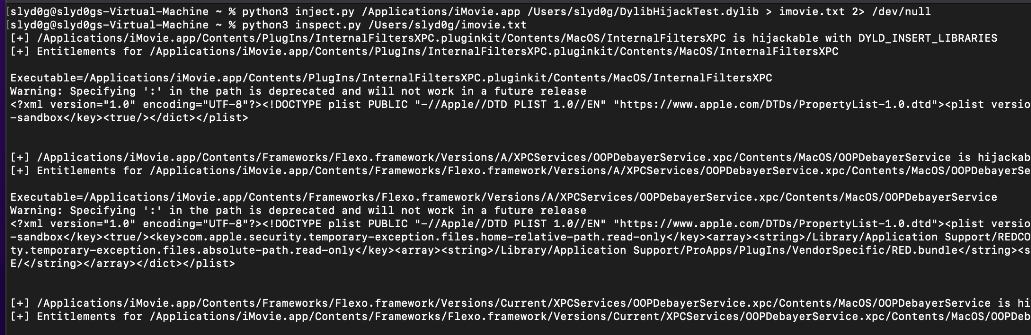
$ python3 inject.py /Applications/iMovie.app /Users/slyd0g/DylibHijackTest.dylib > imovie.txt 2> /dev/null
$ python3 inspect.py /Users/slyd0g/Projects/DylibHijackTest/imovie.txt
تنزيل الأداة