
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/skotizo/cve-2021-43129
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالأوراق والأبحاثالتعلم والتعليم
GitHubskotizo/cve-2021-43129

CVE-2021-43129

ثغرة أمنية في نظام إدارة التعلم (LMS) الخاص بـ D2L Brightspace

عرض المستودع
225منذ 4 سنواتلم تتم المراجعة بعد
الموقع الإلكتروني
مشاركة

CVE-2021-43129

ثغرة في نظام إدارة التعلم (LMS) الخاص بـ D2L Brightspace

نوع الثغرة:

CWE-668: تعريض المورد لنطاق خاطئ

البائع للمنتج:

Desire2Learn/D2L

قاعدة كود المنتج المتأثر:

نظام إدارة التعلم (LMS) الخاص بـ D2L Brightspace

الإصدار المختبر: 20.21.7

أعلنت D2L أن إعداد "تعطيل النقر بزر الماوس الأيمن" سيتم إيقافه في أغسطس 2022.

المكوّن المتأثر:

إعداد "تعطيل النقر بزر الماوس الأيمن" في الاختبارات

نوع الهجوم:

عن بُعد

تصعيد الامتيازات:

صحيح

نواقل الهجوم:

يمكن للمتقدّم للاختبار عن بُعد إزالة "&ispriv=&drc=1" من رابط الاختبار، وإعادة التحميل، والحصول على امتياز كامل لتحديد النص، والنسخ واللصق عبر اختصارات لوحة المفاتيح، وطباعة بيانات الاختبار عبر اختصارات لوحة المفاتيح.

المنهجية والوصف

أثناء أداء الاختبارات مع تفعيل إعداد "تعطيل النقر بزر الماوس الأيمن"، اكتشفت أنه يمكن تعطيله عن طريق إزالة البيانات من طلب GET. يُستخدم إعداد "تعطيل النقر بزر الماوس الأيمن" لمنع المستخدمين من امتلاك امتياز تحديد النص، والنسخ واللصق عبر اختصارات لوحة المفاتيح، وطباعة بيانات الاختبار عبر اختصارات لوحة المفاتيح. يمكن للاستغلال إزالة إعداد "تعطيل النقر بزر الماوس الأيمن" بالكامل لمستخدم عن بُعد يقوم بأداء الاختبار.

إثبات المفهوم

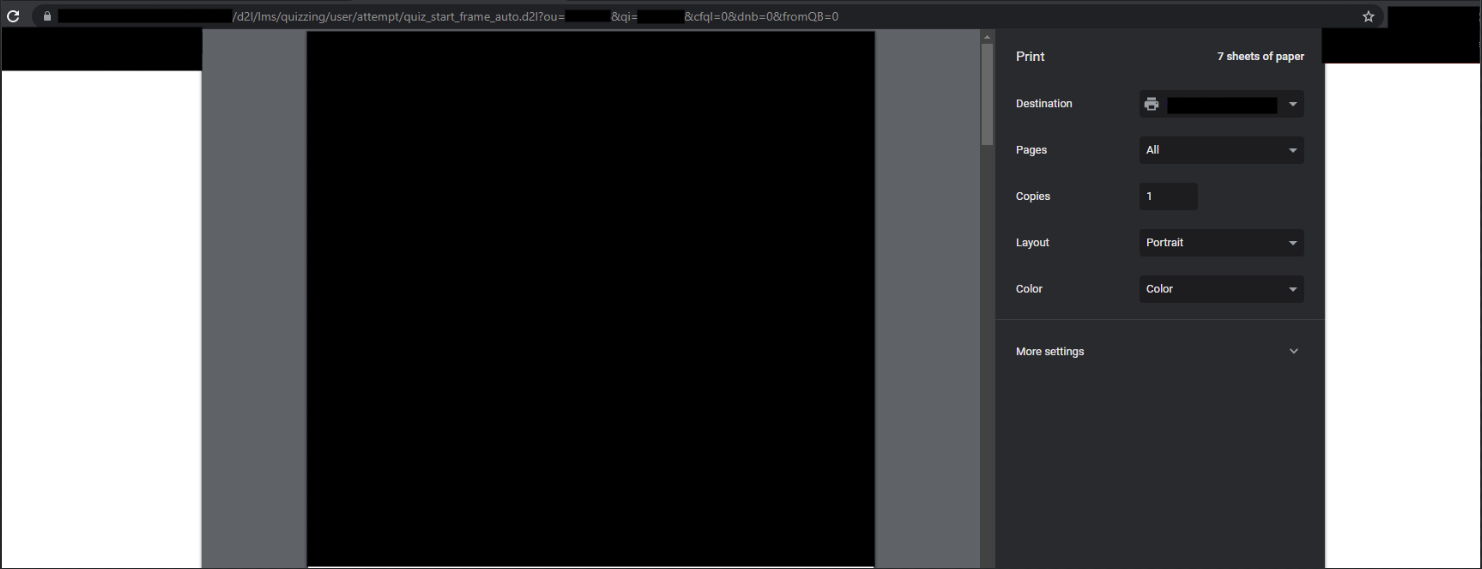
بعد بدء اختبار مع تفعيل إعداد "تعطيل النقر بزر الماوس الأيمن"، سيحتوي شريط البحث لدى المستخدم على هذه البيانات المميزة. 1 يعمل إعداد "تعطيل النقر بزر الماوس الأيمن" في الاختبارات كما هو مقصود في حالته الحالية. عند استخدام CRTL+P تظهر هذه الرسالة المنبثقة.

2

إذا قام المتقدم للاختبار بإزالة "&ispriv=&drc=1" وأعاد تحميل الصفحة، فسيحصل المستخدم الآن على امتياز تحديد النص، والنسخ واللصق عبر اختصارات لوحة المفاتيح، وطباعة بيانات الاختبار عبر اختصارات لوحة المفاتيح. 3
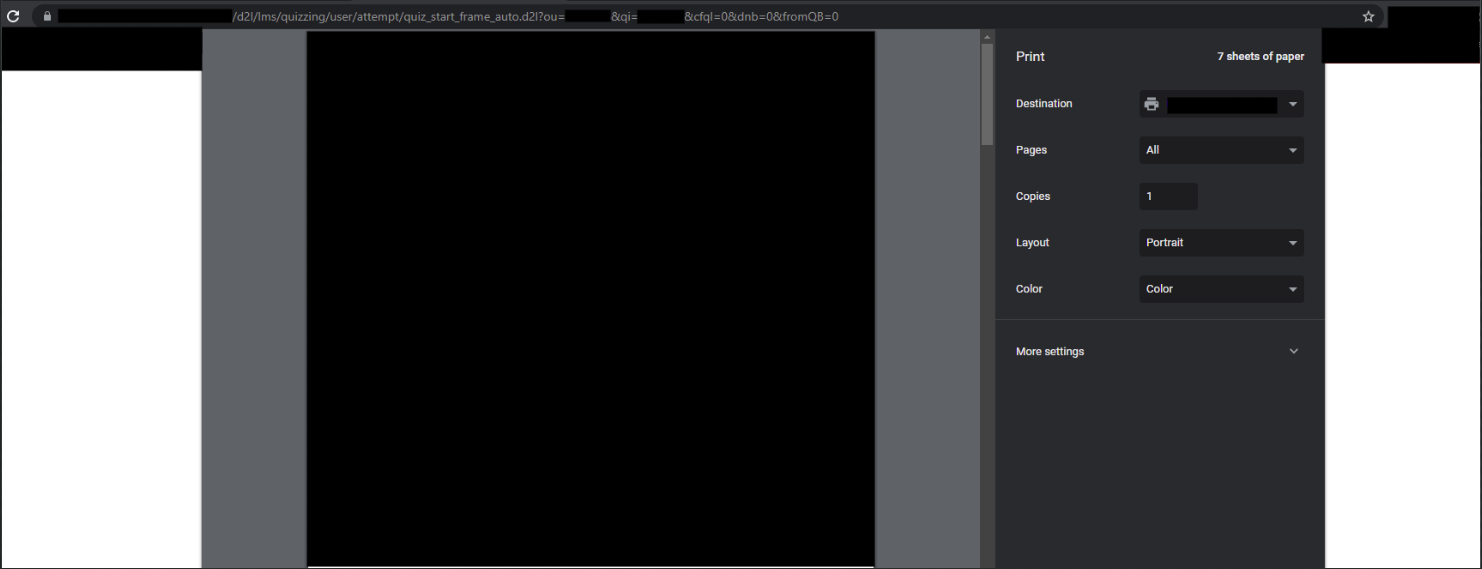
تمت إزالة بيانات طلب GET الخاصة بعنصري ou و qi لأنها بيانات تعريف شخصية ولا تؤثر على الثغرة. كشفت عن هذه الثغرة بشكل خاص وأعطيت وقتًا للمعالجة من أجل تعزيز سلامة تطبيق LMS الخاص بـ D2L.


إثبات مفهوم مبسط

الطلب لتحميل الاختبار مع تفعيل وظيفة "تعطيل النقر بزر الماوس الأيمن".

https://domain.com/d2l/lms/quizzing/user/attempt/quiz_start_frame_auto.d2l?ou=123456&isprv=&drc=1&qi=123456&cfql=0&dnb=0&fromQB=0

الطلب لتحميل الاختبار وتعطيل إعداد "تعطيل النقر بزر الماوس الأيمن".

https://domain.com/d2l/lms/quizzing/user/attempt/quiz_start_frame_auto.d2l?ou=123456&qi=123456&cfql=0&dnb=0&fromQB=0

الجدول الزمني

  • الإفصاح الأولي إلى D2L - 08/10/2021

  • اعترفت D2L بالثغرة - 08/11/2021

  • استلام الدفعة مقابل الإفصاح عن الثغرة - 09/10/2021

  • طلب معرف CVE - 10/27/2021

  • أعلنت D2L عن إيقاف "تعطيل النقر بزر الماوس الأيمن" في أغسطس 2022 - 02/15/2022

  • تم تعيين CVE-2021-43129 - 3/30/2022

  • الإفصاح العام - 4/15/2022

  • تحديث وصف CVE - 4/19/2022

  • إصدار طلب لتغيير وصف CVE-2021-43129 بناءً على اقتراح D2L - 4/20/2022

  • قام NIST بتحديث صفحة الويب بمعرف CWE و CWSS

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    373
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    322
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





