
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
gosign-desktop-exploit-poc — CVE-2025-34324, CVE-2025-34327: GoSign Desktop تجاوز TLS واستغلال تحديث غير آمن - إثبات المفهوم | Kitploit

أدوات/GitHubGitHub/siddolo/gosign-desktop-exploit-poc
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقاستغلال الملفات الثنائية
GitHubsiddolo/gosign-desktop-exploit-poc

gosign-desktop-exploit-poc

مشاركة

CVE-2025-34324, CVE-2025-34327: GoSign Desktop تجاوز TLS واستغلال تحديث غير آمن - إثبات المفهوم

عرض المستودع
21منذ 0 سنواتلم تتم المراجعة بعد

ثغرات متعددة في GoSign Desktop تؤدي إلى تنفيذ تعليمات برمجية عن بُعد

  • الاسم: تجاوز التحقق من TLS وتحديث غير آمن في GoSign Desktop
  • CVEs: CVE-2025-34324, CVE-2025-34327
  • النظام المتأثر: GoSign Desktop <= 2.4.0
  • الإصلاح: FoSign Desktop 2.4.1 (تم الإصلاح جزئيًا)
  • البائع: Tinexta InfoCert S.p.A.
  • الخطورة: عالية 8.2/10
  • CVSS 3.1: AV:L/AC:L/PR:L/UI:R/S:C/C:H/I:H/A:H
  • الإشعار: https://www.ush.it/team/ush/hack-gosign-desktop_240/gosign-desktop-exec.txt
  • إثبات المفهوم: https://github.com/siddolo/gosign-desktop-exploit-poc
  • المؤلف: Pasquale 'sid' Fiorillo
  • المساهمون: Francesco 'ascii' Ongaro; Marco Lunardi
  • التاريخ: 20251003

التفاصيل

https://www.ush.it/2025/11/14/vulnerabilita-multiple-gosign-desktop-esecuzione-remota-codice-arbitrario/

إثبات المفهوم

إثبات المفهوم المقدم يستهدف تثبيت GoSign Desktop على Linux Debian/Ubuntu بمعمارية amd64 ويحاكي تصعيد الصلاحيات إلى root من قبل مهاجم محلي.

الإصدار المعرض للخطر: 2.4.0.

بعد الاستغلال، ستحتاج إلى إعادة تثبيت GoSign Desktop عن طريق تنزيله مرة أخرى من الموقع الرسمي لأنه يتم استبداله بالتحديث المزيف. يتم الاحتفاظ بإعدادات GoSign Desktop.
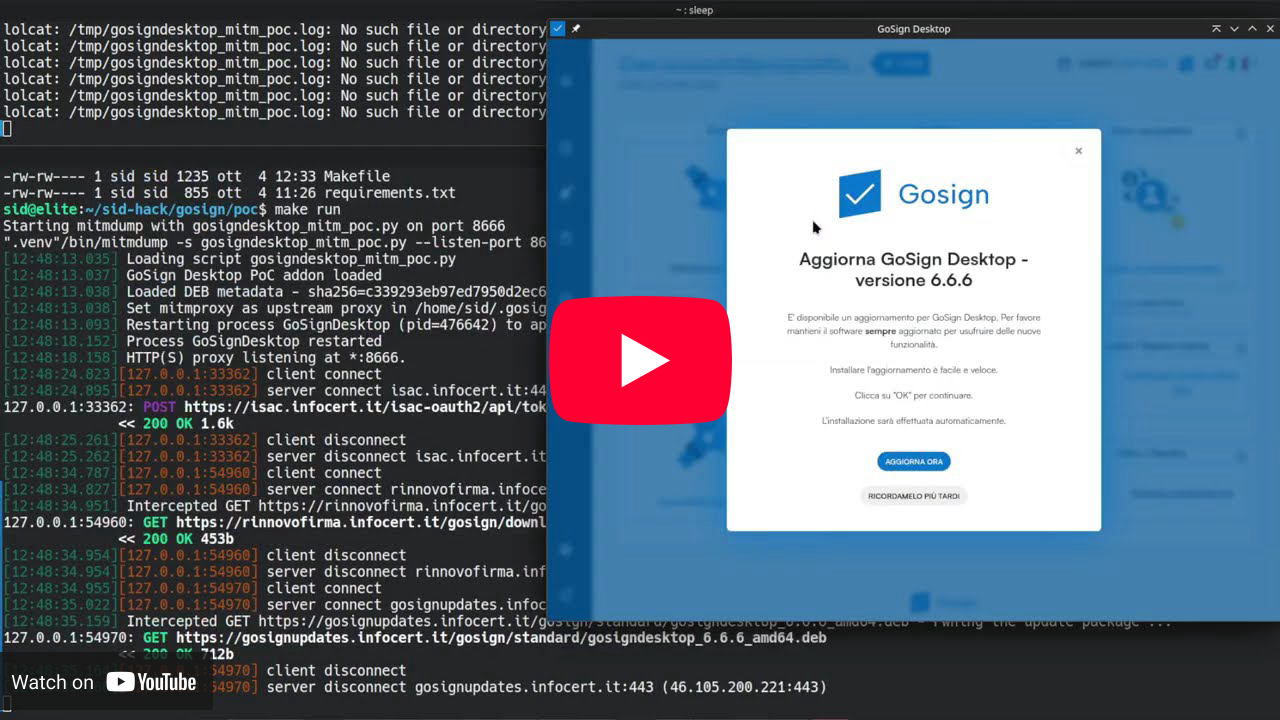
فيديو يوتيوب

البناء

قم بتجميع حزمة التحديث المزيفة .deb، وأنشئ البيئة الافتراضية python مع التبعيات اللازمة للاستغلال.

make

التشغيل

قم بتكوين الاستغلال كـ proxy لـ GoSign Desktop لمحاكاة الهجوم.

make run

دليل إثبات المفهوم

بعد تثبيت حزمة التحديث المزيفة .deb يمكنك التحقق من التأثير عن طريق فحص الملف /tmp/gosigndesktop_mitm_poc.log.

cat /tmp/gosigndesktop_mitm_poc.log

التنظيف

يمكنك إزالة تكوين الـ proxy، والملف .deb، والبيئة الافتراضية.

make clean

الإسناد

يُنسب إلى Pasquale "sid" Fiorillo اكتشاف هذه الثغرة بمساهمة من Francesco "ascii" Ongaro و Marco Lunardi.

Pasquale 'sid' Fiorillo

الموقع: http://www.ush.it/

البريد: sid AT ush DOT it

Francesco "ascii" Ongaro

الموقع: https://www.ush.it/

البريد: ascii AT ush DOT it

إشعارات قانونية

حقوق النشر (ج) 2025 Pasquale 'sid' Fiorillo

يُسمح بإعادة توزيع هذا التنبيه إلكترونيًا. لا يجوز تعديله بأي شكل دون إذن كتابي صريح مني. إذا كنت ترغب في إعادة طبع كل أو جزء من هذا التنبيه في أي وسيط آخر غير الوسائط الإلكترونية، فيرجى مراسلتي عبر البريد الإلكتروني للحصول على إذن.

إخلاء مسؤولية: المعلومات الواردة في الإشعار يُعتقد أنها دقيقة وقت النشر بناءً على المعلومات المتاحة حاليًا. استخدام المعلومات يشكل قبولًا للاستخدام كما هي دون ضمانات. لا توجد ضمانات بخصوص هذه المعلومات. لا يتحمل المؤلف ولا الناشر أي مسؤولية عن أي خسارة أو ضرر مباشر أو غير مباشر أو تبعي ناتج عن استخدام هذه المعلومات أو الاعتماد عليها.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




