 sharathc213/cve-2023-7172
# نظام إدارة المستشفيات القابل للاختراق عمدًا نظام إدارة مستشفيات معرّض للثغرات عمدًا لتوضيح حقن SQL (CVE-2023-7172) مع إعداد Docker وPoC لاختبار الأمان التعليمي.

يحتوي هذا المشروع على نسخة قابلة للاستغلال من نظام إدارة المستشفيات (HMS) المعرّض لثغرة حقن SQL (CVE-2023-7172). يُعد حقن SQL من أخطر ثغرات تطبيقات الويب، ويمكن أن يكون له تأثيرات خطيرة على أمان النظام ووظائفه.
git clone https://github.com/sharathc213/CVE-2023-7172.git
cd CVE-2023-7172
docker-compose up -d
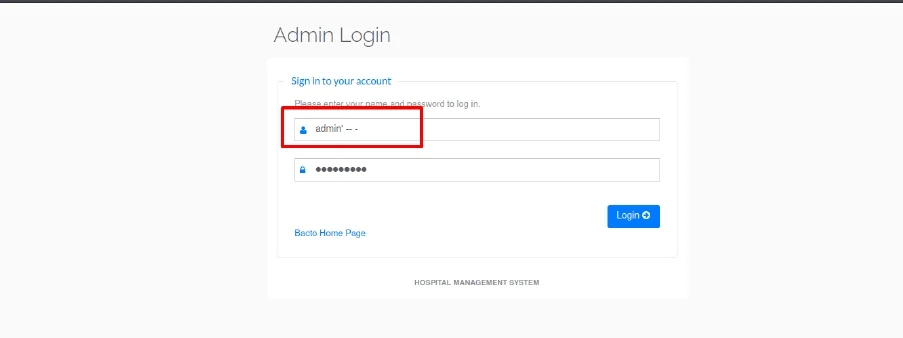
افتح متصفح الويب وانتقل إلى صفحة تسجيل دخول المسؤول، والتي توجد عادةً على الرابط http://localhost:8080/hms/admin/
في حقل "اسم المستخدم"، أدخل ما يلي:
admin' -- -
املأ حقل "كلمة المرور" بأي قيمة (لا يهم في هذه الحالة).
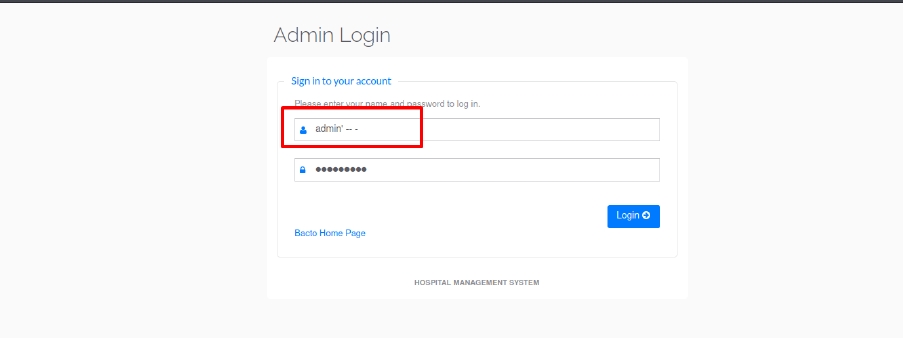
انقر على زر "تسجيل الدخول" لمحاولة الدخول باستخدام اسم المستخدم المعدّل.
إذا نجح التطبيق في تسجيل دخولك إلى لوحة تحكم المسؤول دون الحاجة إلى كلمة المرور الصحيحة، فهذا يشير إلى وجود ثغرة حقن SQL على الأرجح.
يُعد حقن SQL من أخطر ثغرات تطبيقات الويب، ويمكن أن يكون له تأثيرات خطيرة وواسعة النطاق على أمان النظام ووظائفه. فيما يلي التأثيرات المحتملة الرئيسية لهجوم حقن SQL ناجح:
للتخفيف من ثغرة حقن SQL، يُنصح بتنفيذ أفضل الممارسات التالية:
هذا المشروع معرّض للثغرات عمدًا ويجب استخدامه فقط للأغراض التعليمية والاختبارية. لا تقم بنشره في بيئة إنتاج.
