
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-76504-Proof-of-concept — EUVD-2026-89950 المعالجة غير الصحيحة لترميز URL (الترميز السادس عشري) (CWE-177) | Kitploit
أدوات/GitHubGitHub/shadowforge-cyber/cve-2026-76504-proof-of-concept
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقالمصادقةالفريق الأحمرأمن واجهات برمجة التطبيقات
GitHub
shadowforge-cyber/cve-2026-76504-proof-of-concept

CVE-2026-76504-Proof-of-concept

EUVD-2026-89950 المعالجة غير الصحيحة لترميز URL (الترميز السادس عشري) (CWE-177)

عرض المستودع
2منذ 4 أياملم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Cisco Catalyst SD-WAN Manager — CVE-2026-76504

تجاوز المصادقة غير الموثّق الناتج عن المعالجة غير الصحيحة لترميز URL (CWE-177) في طبقة إدارة جلسات API.
يصل طلب مُصمَّم بعناية إلى نقطة نهاية ذات صلاحيات ويُعامَل كجلسة مسؤول مُصادَق عليها.

نظرة عامة

تسمح الثغرة لمهاجم بعيد غير مُصادَق عليه بتجاوز ضوابط الوصول المقصودة في واجهة Catalyst SD-WAN Manager API. بمجرد نجاح التجاوز، يعمل المهاجم بصلاحيات إدارية كاملة ويمكنه قراءة الإعدادات، أو تعديل حالة النظام، أو إصدار أوامر إدارية.

الإصدارات المتأثرة

تم اختبارها وتأكيد عملها على:

  • 20.9.x قبل 20.9.10.1
  • 20.12.x قبل 20.12.8.2
  • 20.15.x قبل 20.15.6.1
  • 20.18.x قبل 20.18.4.1
  • 26.1.x قبل 26.1.2.1
  • 26.2 قبل 26.2.1

السبب الجذري

يتم تنفيذ فك ترميز URI بشكل غير متسق. تقبل بعض التسلسلات المُرمَّزة بالنظام الست عشري من قبل موجّه الطلبات ولكن لا يتم تطبيعها قبل قرار المصادقة. ونتيجة لذلك، يتم تخطي منطق التحقق من الجلسة لمسار API المستهدف.

الاستخدام

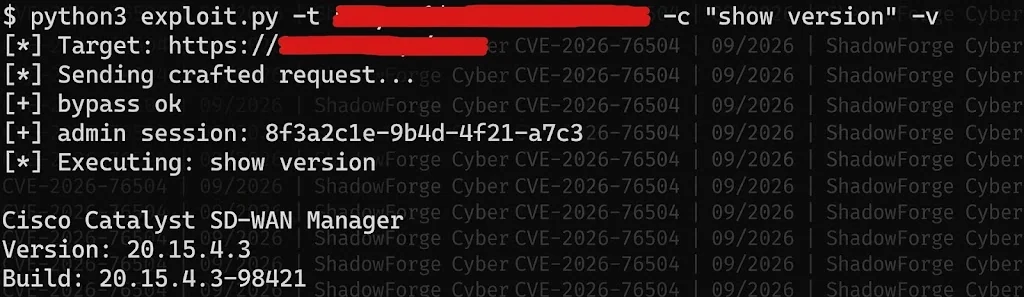
python3 exploit.py --target https://manager.example.com --cmd "show running-config"
# verification only
python3 exploit.py --target https://manager.example.com --check

# arbitrary admin action
python3 exploit.py --target https://manager.example.com --cmd "request nms all"

الخيارات المدعومة:
--target / -t
--cmd / -c
--check
--proxy
-v
image

الاستغلال

تواصل معنا للحصول على وصول خاص: [email protected]

القدرات

  • يصيغ طلب تجاوز الترميز
  • ينشئ سياق API بمستوى المسؤول دون بيانات اعتماد
  • ينفذ أمر الإدارة المُقدَّم ضمن الجلسة المرفوعة

القيمة العملية
مفيد للتحقق المُتحكَّم به من الثغرة، وهندسة الكشف، وتأكيد أن التصحيح المُطبَّق يحجب مسار الترميز فعلاً.


الشكر

التقرير وإثبات المفهوم: ShadowForge Cyber

تنزيل الأداة
