 sh1yo/x8
حزمة اكتشاف المعاملات المخفية


تساعد الأداة في تحديد المعاملات المخفية التي قد تكون عرضة للخطر أو تكشف عن وظائف مثيرة للاهتمام التي قد يفوتها مختبرون آخرون. يتم تحقيق الدقة العالية من خلال المقارنة سطرًا بسطر للصفحات، ومقارنة رموز الاستجابة، والانعكاسات.
يمكن الوصول إلى التوثيق الذي يشرح كل ميزة على https://sh1yo.art/x8docs/. مصدر التوثيق موجود في /docs.md.
x8 -u "https://example.com/" -w <wordlist>
مع المعاملات الافتراضية:
x8 -u "https://example.com/?something=1" -w <wordlist>
/?something=1 يعادل /?something=1&%s
x8 -u "https://example.com/" -X POST -w <wordlist>
أو مع جسم مخصص:
x8 -u "https://example.com/" -X POST -b '{"x":{%s}}' -w <wordlist>
سيتم استبدال %s بمعاملات مختلفة مثل {"x":{"a":"b3a1a", "b":"ce03a", ...}}
x8 -u "https://example.com/" "https://4rt.one/" -W0
x8 -u "https://example.com/" --param-template "user[%k]=%v" -w <wordlist>
الآن سيبدو كل طلب مثل /?user[a]=hg2s4&user[b]=a34fa&...
في بعض الأحيان يجب ترميز المعاملات. هذا ممكن أيضًا:
x8 -u "https://example.com/?path=..%2faction.php%3f%s%23" --encode -w <wordlist>
GET /?path=..%2faction.php%3fWTDa8%3Da7UOS%26rTIDA%3DexMFp...%23 HTTP/1.1
Host: example.com
x8 -u "https://example.com" --headers -w <wordlist>
يمكنك أيضًا استهداف رؤوس فردية:
x8 -u "https://example.com" --headers -H "Cookie: %s" -w <wordlist>
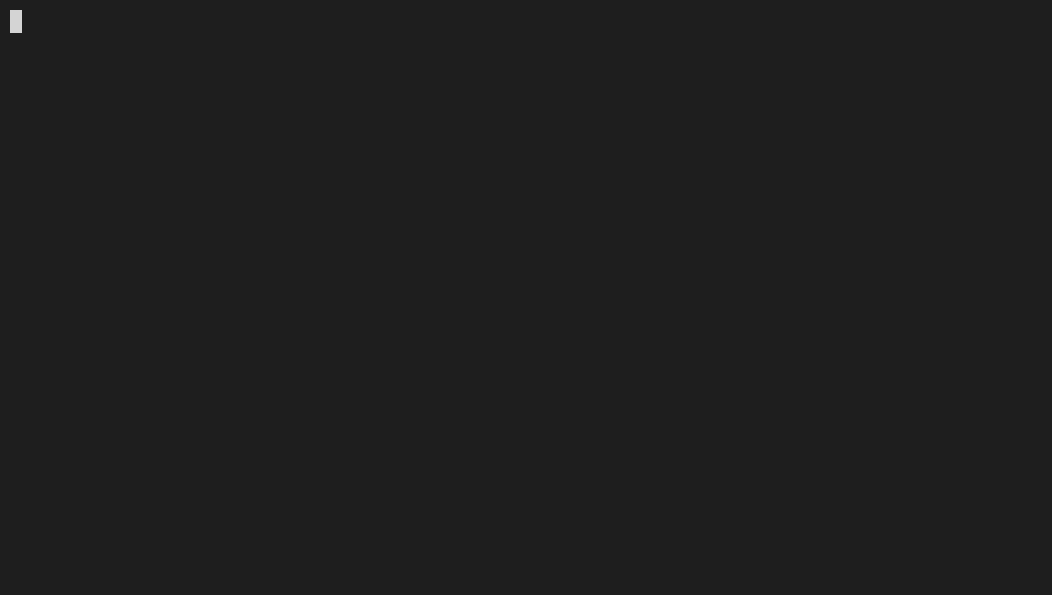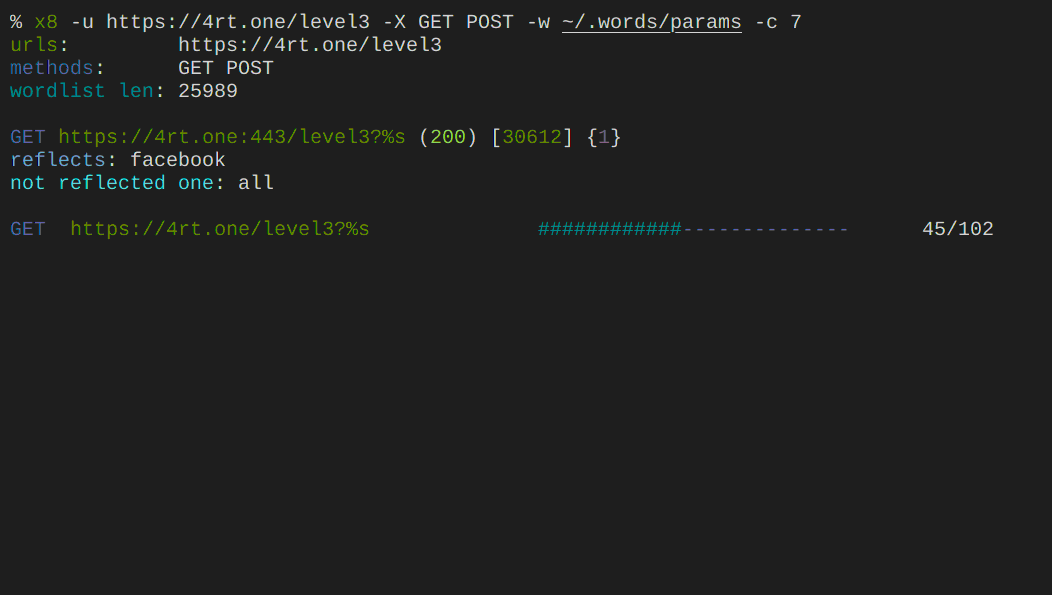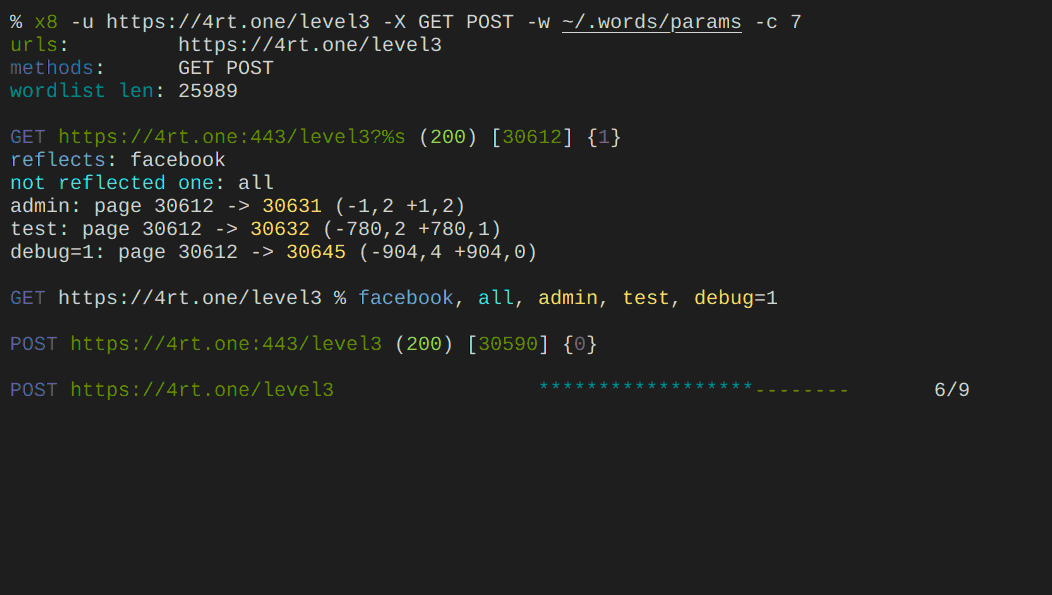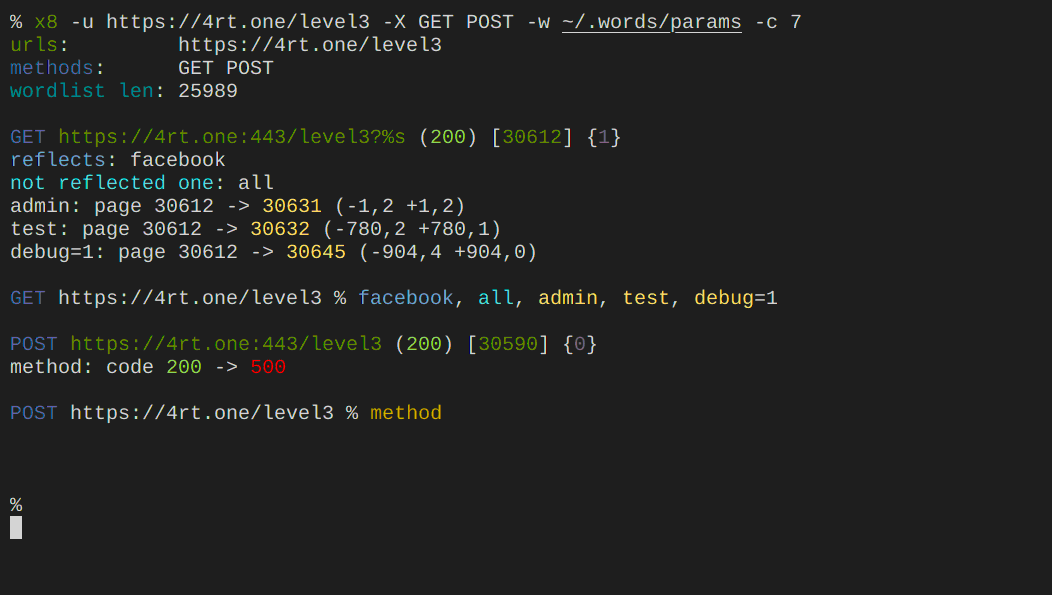
يمكنك التحقق من الأداة ومقارنتها بأدوات أخرى على عناوين URL التالية:
https://4rt.one/level1 (GET)
https://4rt.one/level3 (GET)
USAGE:
    x8 [FLAGS] [OPTIONS]

FLAGS:
        --append                       إلحاق بملف الإخراج بدلاً من الكتابة فوقه.
    -B                                 يعادل -x http://localhost:8080
        --check-binary                 فحص جسم الاستجابات بأنواع المحتوى الثنائي
        --disable-additional-checks    خاص
        --disable-colors
        --disable-custom-parameters    عدم التحقق تلقائيًا من المعاملات مثل admin=true
        --disable-progress-bar
        --disable-trustdns             يمكنه حل بعض المشكلات المتعلقة بـ DNS
        --encode                       ترميز الاستعلام أو الجسم قبل إجراء الطلب، أي & -> %26، = -> %3D
                                       قائمة الأحرف المراد ترميزها: ", `, , <, >, &, #, ;, /, =, %
    -L, --follow-redirects             متابعة عمليات إعادة التوجيه
        --force                        فرض البحث عن المعاملات في الصفحات التي تزيد عن 25 ميجابايت. إزالة خطأ في حال وجود
                                       عامل واحد مع خيار --one-worker-per-host.
    -h, --help                         طباعة معلومات المساعدة
        --headers                      التبديل إلى وضع اكتشاف الرأس.
                                       ملاحظة: تتم إزالة الرؤوس Content-Length و Host تلقائيًا من القائمة
        --invert                       افتراضيًا، يتم إرسال المعاملات داخل الجسم فقط في حالة استخدام طرق PUT أو POST.
                                       من الممكن تجاوز هذا السلوك عن طريق تحديد الخيار
        --mimic-browser                إضافة الرؤوس الافتراضية التي تضعها المتصفحات عادةً.
        --one-worker-per-host          سيتم فحص عناوين URL متعددة بنفس المضيف واحدًا تلو الآخر،
                                       بينما عناوين URL ذات المضيفين المختلفين - بالتوازي.
                                       لا يزيد عدد العمال
        --reflected-only               تعطيل مقارنة الصفحات والبحث عن المعاملات المنعكسة فقط.
        --remove-empty                 تخطي كتابة مخرجات أزواج url:method بدون معاملات موجودة
        --replay-once                  إذا تم تحديد وكيل إعادة تشغيل، فإرسال جميع المعاملات الموجودة ضمن طلب واحد.
        --strict                       الإبلاغ فقط عن المعاملات التي غيرت الأجزاء المختلفة من الصفحة
        --test                         طباعة الطلب والاستجابة
    -V, --version                      طباعة معلومات الإصدار
        --verify                       التحقق من المعاملات الموجودة.

OPTIONS:
    -b, --body <body>                                       مثال: --body '{"x":{%s}}'
                                                            المتغيرات المتاحة: {{random}}
    -c <concurrency>                                        عدد الطلبات المتزامنة لكل عنوان URL [الافتراضي: 1]
        --custom-parameters <custom-parameters>
            التحقق من هذه المعاملات بقيم غير عشوائية مثل true/false yes/no
            (الافتراضي هو "admin bot captcha debug disable encryption env show sso test waf")
        --custom-values <custom-values>
            قيم المعاملات المخصصة (الافتراضي هو "1 0 false off null true yes no")


