
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-36424 — K7 Ultimate Security < v17.0.2019 "K7RKScan.sys" Null Pointer Dereference PoC | Kitploit

أدوات/GitHubGitHub/secunnix/cve-2024-36424
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقاستغلال الملفات الثنائية
GitHubsecunnix/cve-2024-36424

CVE-2024-36424

K7 Ultimate Security < v17.0.2019 "K7RKScan.sys" Null Pointer Dereference PoC

عرض المستودع
3127منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2024-36424

تم اكتشاف هذه الثغرة والإفصاح عنها بواسطة M. Akil Gündoğan من Secunnix Vulnerability Research Team. سيحتوي هذا المستودع على إثبات المفهوم والنصائح.

التفاصيل:

  • المنتج: K7 Ultimate Security
  • الإصدارات المتأثرة: < v17.0.2019
  • معرف CVE: CVE-2024-36424
  • نظام التشغيل: جميع إصدارات Windows المدعومة، تم الاختبار على Windows 10 Pro
  • الحالة: إفصاح مسؤول منسق.
  • تاريخ الإصدار: 13.08.2024

وصف الثغرة:

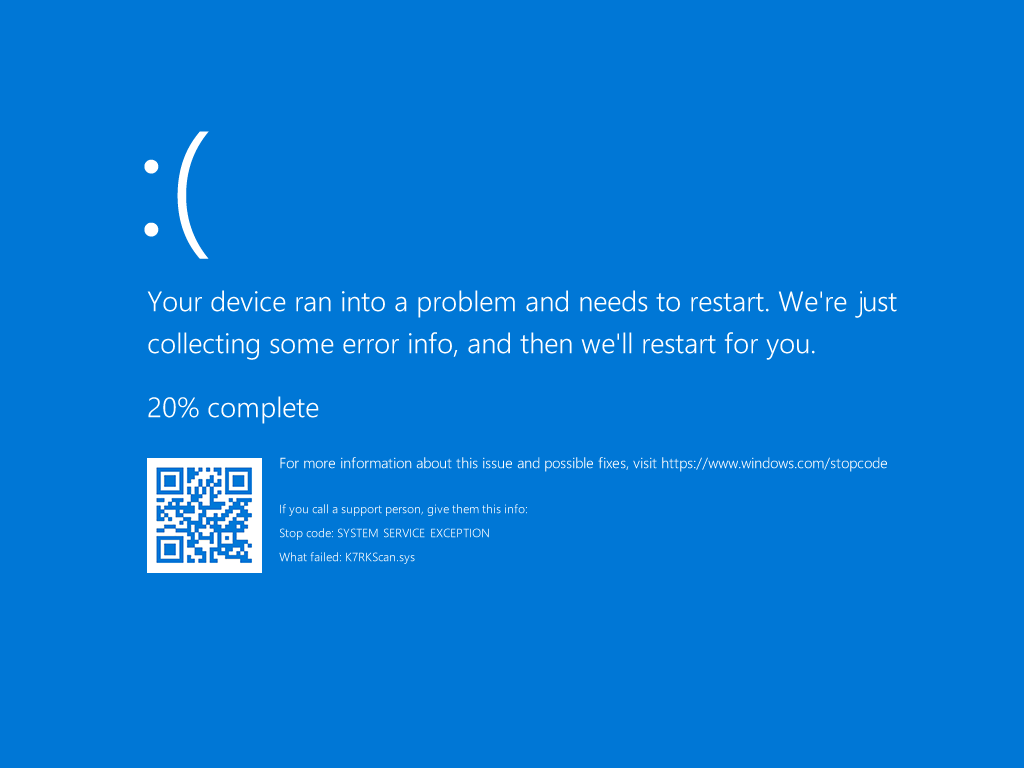
في K7 Ultimate Security < v17.0.2019، يسمح ملف التعريف (K7RKScan.sys - هذا الإصدار 15.1.0.7) للمستخدمين المحليين بالتسبب في رفض الخدمة (BSOD) أو ربما تأثير آخر غير محدد بسبب إلغاء مرجع المؤشر الفارغ من IOCtl 0x222010 و 0x222014. في نفس الوقت، يكون التعريف متاحًا لجميع المستخدمين في مجموعة "الجميع".

التفاصيل التقنية وإثبات المفهوم خطوة بخطوة (PoC):

1 - قم بتثبيت التعريف في المسار "C:\Program Files (x86)\K7 Computing\K7TSecurity\K7TSecurity\64Bit\K7RKScan.sys" إلى النظام عبر OSRLoader أو sc create.
2 - قم بتجميع كود PoC المرفق المكتوب بلغة C++ كإصدار Release على VS 2022.
3 - قم بتشغيل PoC المترجم مباشرة بنقرة مزدوجة. ستشهد تعطل النظام / شاشة الموت الزرقاء.

تم الاختبار على: Windows 10 Pro x64, 22H2
التأثير:

يمكن للمهاجم الذي لديه وصول غير مصرح به كمستخدم أن يتسبب في تعطل النظام بأكمله وإنهاء العمليات الحيوية، بما في ذلك أي عملية مضاد فيروسات حيث يتم تنشيط التعريف المعني واستخدامه على النظام.

النصائح:

توصي K7 Computing جميع العملاء بتحديث منتجاتهم إلى الإصدارات المقابلة الموضحة أدناه:

K7 Ultimate Security (17.0.2019 أو أحدث)

الجدول الزمني:

  • 16.05.2024 - تم الإبلاغ عن الثغرة.
  • 05.08.2024 - قام البائع بإصلاح الثغرة.
  • 13.08.2024 - تم الإصدار.

المراجع:

  • البائع: https://www.k7computing.com
  • النصيحة: https://support.k7computing.com/index.php?/selfhelp/view-article/Advisory-issued-on-5th-aug-2024-417
  • CVE: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-36424
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    350
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    283

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




