
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
AWS-Loot — يقوم بتعداد بيئات AWS للبحث عن الأسرار عبر فحص بيانات مستخدم EC2، ومتغيرات بيئة Lambda وكود المصدر، ومثيلات CodeBuild بحثًا عن سلاسل عالية الإنتروبيا. | Kitploit
أدوات/GitHubGitHub/sebastian-mora/aws-loot
جمع المعلوماتاختبار الاختراقأمن السحابةكشف الأسرار
GitHubsebastian-mora/aws-loot

AWS-Loot

يقوم بتعداد بيئات AWS للبحث عن الأسرار عبر فحص بيانات مستخدم EC2، ومتغيرات بيئة Lambda وكود المصدر، ومثيلات CodeBuild بحثًا عن سلاسل عالية الإنتروبيا.

عرض المستودع
6525124منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

AWS_Loot

يبحث في بيئة AWS عن الأسرار من خلال تعداد متغيرات البيئة وشفرة المصدر. تتيح هذه الأداة تعدادًا سريعًا عبر مجموعات كبيرة من مثيلات وخدمات AWS.
التثبيت

pip install -r requirements.txt

ملف بيانات اعتماد AWS (.aws/credentials) مطلوب للمصادقة على البيئة المستهدفة

  • مفتاح الوصول
  • مفتاح الوصول السري

كيف يعمل

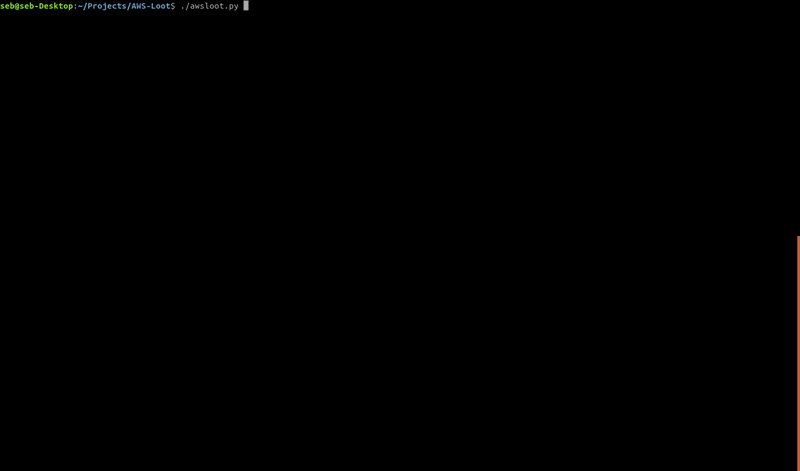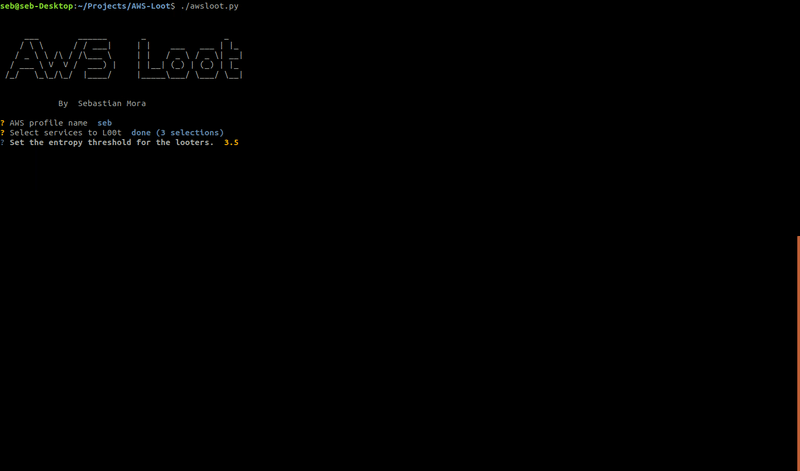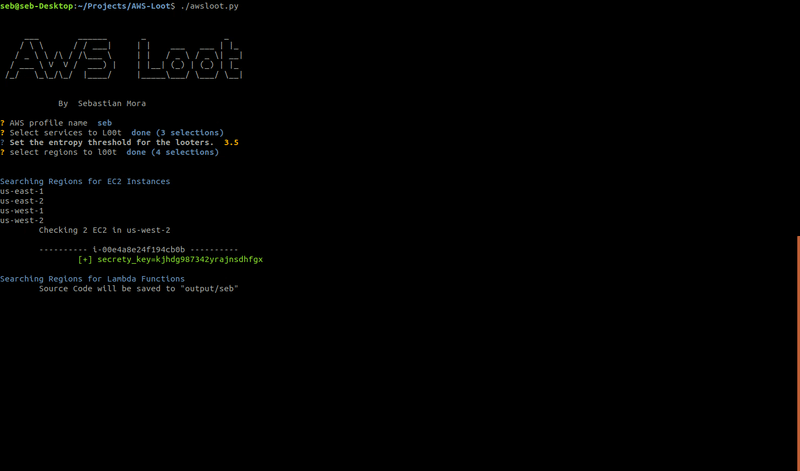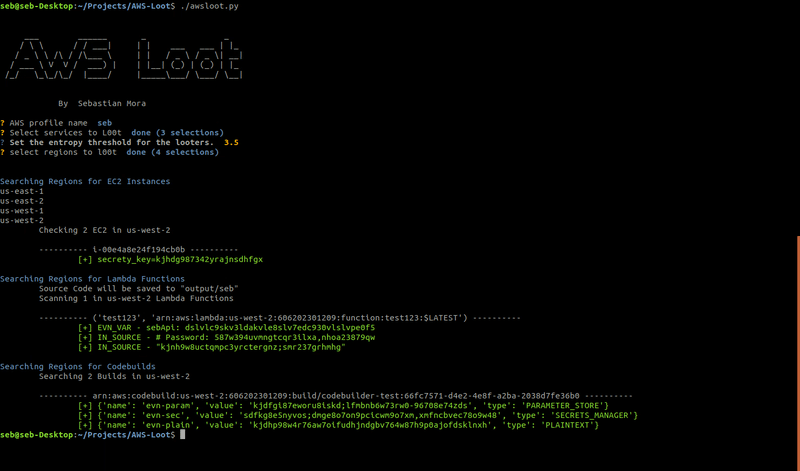
تعمل Awsloot من خلال المرور عبر مثيلات EC2 و Lambda و CodeBuilder والبحث عن سلاسل عالية الإنتروبيا. يعمل EC2 Looter عن طريق الاستعلام عن جميع معرفات المثيلات المتاحة في جميع المناطق وطلب USERDATA الخاصة بالمثيل حيث غالبًا ما يترك المطورون الأسرار. يعمل Lambda looter عبر المناطق أيضًا. يمكن لـ Lambada looter البحث في جميع الإصدارات المتاحة من الدالة التي تم العثور عليها. يبدأ بالبحث في متغيرات بيئة الدوال ثم يقوم بتنزيل الشفرة المصدرية ومسحها بحثًا عن الأسرار. يعمل Codebuilder Looter عن طريق البحث عن مثيلات البناء والبحث في هذه المثيلات عن متغيرات بيئة قد تحتوي على أسرار.

الاستخدام

Python3 awsloot.py 

الميزات القادمة

  • السماح للمستخدمين بتحديد ARN للمسح
  • أداة بحث لخدمات إضافية
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






