 screetsec/sudomy
Sudomy هي أداة تعداد النطاقات الفرعية لجمع النطاقات الفرعية وتحليل النطاقات عن طريق تنفيذ استطلاع آلي (recon) لصيد الثغرات / اختبار الاختراق.


Sudomy هي أداة لتعداد النطاقات الفرعية لجمع النطاقات الفرعية وتحليل النطاقات من خلال إجراء استطلاع آلي متقدم (إطار عمل). يمكن استخدام هذه الأداة أيضًا في أنشطة OSINT (استخبارات المصادر المفتوحة).
الطريقة النشطة
الطريقة السلبية
من خلال تقييم واختيار المواقع/المصادر الخارجية الجيدة، يمكن تحسين عملية التعداد. سيتم الحصول على نتائج أكثر بوقت أقل. Sudomy يمكنها جمع البيانات من هذه المواقع الخارجية الـ 22 الموثوقة:
  https://censys.io
  https://developer.shodan.io
  https://dns.bufferover.run
  https://index.commoncrawl.org
  https://riddler.io
  https://api.certspotter.com
  https://api.hackertarget.com
  https://api.threatminer.org
  https://community.riskiq.com
  https://crt.sh
  https://dnsdumpster.com
  https://docs.binaryedge.io
  https://securitytrails.com
  https://graph.facebook.com
  https://otx.alienvault.com
  https://rapiddns.io
  https://spyse.com
  https://urlscan.io
  https://www.dnsdb.info
  https://www.virustotal.com
  https://threatcrowd.org
  https://web.archive.org
كيف يعمل sudomy أو سير عمل الاستطلاع، عند تشغيل أفضل الوسائط لجمع النطاقات الفرعية وتحليلها عن طريق إجراء استطلاع آلي.
root@maland: ./sudomy -d bugcrowd.com -dP -eP -rS -cF -pS -tO -gW --httpx --dnsprobe -aI webanalyze -sS
سير عمل الاستطلاع Sudomy v1.1.8#dev
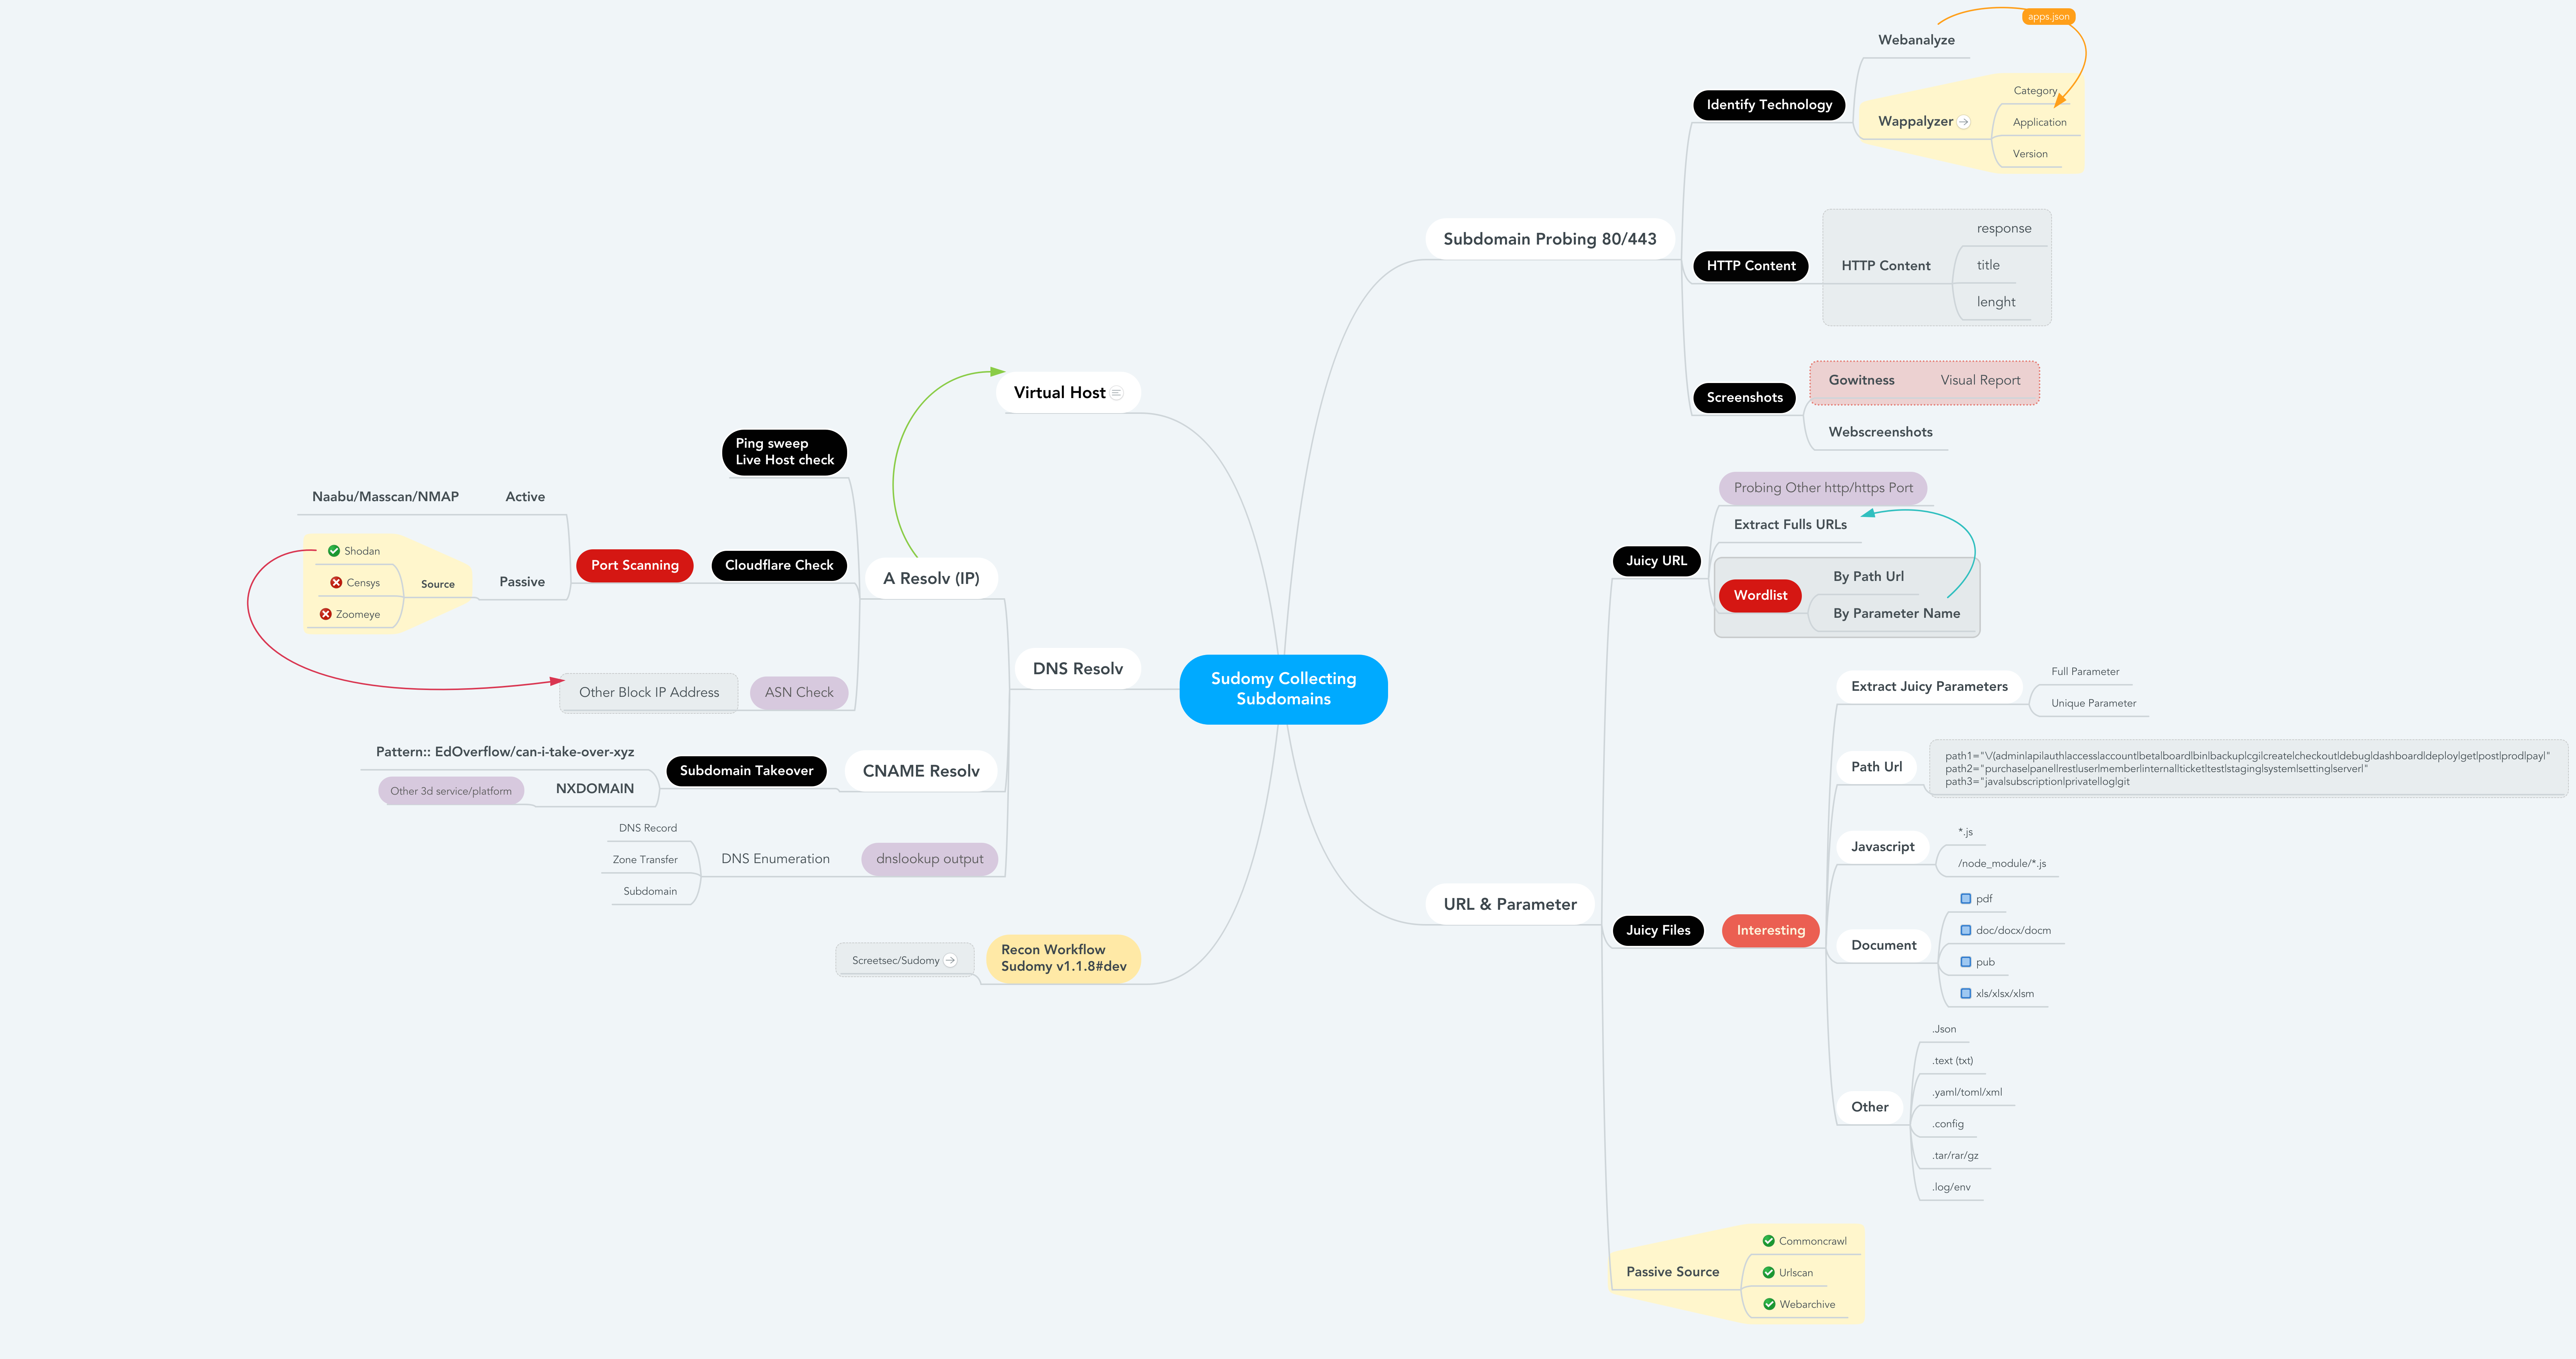
معلومات تفصيلية لملفات الاستطلاع والبيانات المثيرة للاهتمام
------------------------------------------------------------------------------------------------------

- subdomain.txt             -- قائمة النطاقات الفرعية             < $DOMAIN (الهدف)
- httprobe_subdomain.txt    -- التحقق من صحة النطاق الفرعي	  < subdomain.txt
- webanalyzes.txt           -- فحص التعرف على التقنيات   < httprobe_subdomain.txt
- httpx_status_title.txt    -- العنوان+رمز الحالة+الطول    < httprobe_subdomain.txt
- dnsprobe_subdomain.txt    -- حل النطاق الفرعي		  < subdomain.txt
- Subdomain_Resolver.txt    -- حل النطاق الفرعي (بديل)     < subdomain.txt
- cf-ipresolv.txt           -- فحص Cloudflare        	  < ip_resolver.txt
- Live_hosts_pingsweep.txt  -- فحص المضيف النشط		  < ip_resolver.txt
- ip_resolver.txt           -- قائمة IP المحلولة          	  < Subdomain_Resolver::dnsprobe
- ip_dbasn.txt		    -- فحص رقم ASN		  < ip_resolver.txt
- vHost_subdomain.txt       -- المضيف الظاهري (مجموعة حسب IP) < Subdomain_Resolver.txt
- nmap_top_ports.txt        -- فحص المنافذ النشطة       < cf-ipresolv.txt
- ip_dbport.txt		    -- فحص المنافذ السلبية	  < cf-ipresolv.txt

------------------------------------------------------------------------------------------------------
- Passive_Collect_URL_Full.txt 		-- جميع عناوين URL الزحف الكاملة (WebArchive، CommonCrawl، UrlScanIO)
------------------------------------------------------------------------------------------------------

- ./screenshots/report-0.html   	-- تقرير لقطات الشاشة    	< httprobe_subdomain.txt
- ./screenshots/gowitness/gowitness.sqlite3   		-- قاعدة بيانات لقطات الشاشة    	< httprobe_subdomain.txt

------------------------------------------------------------------------------------------------------

- ./interest/interesturi-allpath.out	-- المسارات المثيرة للاهتمام (/api، /git، إلخ) < Passive_Collect_URL_Full.txt
- ./interest/interesturi-doc.out	-- المستندات المثيرة للاهتمام (doc، pdf، xls)   < Passive_Collect_URL_Full.txt
- ./interest/interesturi-otherfile.out	-- ملفات أخرى (.json، .env، إلخ) < Passive_Collect_URL_Full.txt
- ./interest/interesturi-js.out		-- جميع ملفات جافا سكريبت (*.js)  	< Passive_Collect_URL_Full.txt
- ./interest/interesturi-nodemodule.out	-- ملفات من /node_modules/    < Passive_Collect_URL_Full.txt
- ./interest/interesturi-param-full.out	-- قائمة المعاملات الكاملة 		< Passive_Collect_URL_Full.txt
- ./interest/interesturi-paramsuniq.out -- قائمة المعاملات الفريدة الكاملة 	< Passive_Collect_URL_Full.txt

-  ملاحظة : يمكنك التحقق من صحة عناوين URL/المعاملات المثيرة للاهتمام باستخدام urlprobe أو httpx لتجنب النتائج الإيجابية الخاطئة
------------------------------------------------------------------------------------------------------
