
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/schoi1337/cve-2025-20029-simulation
تحليل الثغرات الأمنيةاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةالتعلم والتعليممختبرات وتدريب عملي
GitHubschoi1337/cve-2025-20029-simulation

CVE-2025-20029-simulation

بيئة محاكاة لـ CVE-2025-20029 باستخدام Docker. تتضمن PoC والإبلاغ التلقائي.

عرض المستودعالموقع الإلكتروني
39منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

🔐 محاكاة هجوم قابلة لإعادة التنفيذ – CVE-2025-20029

Docker PoC CVE License Status

⚠️ يحاكي هذا المستودع ثغرة CVE-2025-20029 في بيئة آمنة وخاضعة للتحكم.
وهو لا يتفاعل مع أنظمة F5 BIG-IP الحقيقية أو يستغل أي خدمة إنتاجية.
الهدف تعليمي: دراسة نمط الثغرة واختبار الحمولات (payloads) بأمان.

🛠 حول CVE-2025-20029

CVE-2025-20029 هي ثغرة حقن أوامر شديدة الخطورة تؤثر على أنظمة F5 BIG-IP.
تقع المشكلة في iControl REST API، والتي تتيح — في ظل تكوينات معينة — لمستخدم موثّق تنفيذ أوامر نظام تعسفية عبر نقطة النهاية /mgmt/tm/util/bash.

  • الأثر: تنفيذ كود عن بُعد (RCE) بصلاحيات root
  • المصادقة المطلوبة: نعم (مستخدم عادي كافٍ)
  • درجة CVSS v3.1: 8.8
  • متجه الهجوم: طلب HTTP POST إلى iControl REST بحمولة JSON مُصمَّمة

توضح هذه المحاكاة كيف يمكن استغلال الثغرة في بيئة حاويات خاضعة للتحكم.

🧪 نظرة عامة على سكربت الاستغلال

يحاكي سكربت exploit/exploit.py سيناريو تنفيذ كود عن بُعد عبر إرسال حمولة JSON مُصمَّمة إلى نقطة النهاية الضعيفة /mgmt/tm/util/bash في F5 BIG-IP.

الوظائف الرئيسية:

  • يرسل طلب POST بحمولة JSON مثل {"command": "id"}
  • يحاكي سوء التهيئة الواقعي حيث يُمرَّر إدخال المستخدم مباشرةً إلى bash
  • يعرض استجابات الخادم لتأكيد التنفيذ

صُمم هذا السكربت ليكون في حده الأدنى عمدًا لإبقاء مسار الاستغلال شفافًا وسهل التعديل.
وهو مثالي للاختبار، أو إعادة تنفيذ متجه الهجوم، أو دمجه في مختبرات التدريب.

🧯 حدود إثبات المفهوم (PoC)

لا يتضمن هذا المشروع:

  • الكود المصدري الضعيف الفعلي لـ F5
  • الوصول غير الآمن أو غير المصرَّح به إلى أي بنية تحتية حقيقية
  • إعادة إنتاج ثغرة التسلسل (serialization) الدقيقة من CVE-2025-20029

بل يركز بدلاً من ذلك على:

  • فهم منطق الهجوم
  • إعادة إنتاج سلوك ما بعد الاستغلال بأمان
  • تعليم الآخرين كيفية تنظيم مثل هذه الهجمات

🐳 الميزات

  • إثبات مفهوم (PoC) قابل لإعادة الإنتاج في مختبر معزول عبر Docker
  • إعادة تنفيذ بأمر واحد (replay.sh)
  • تقرير مولّد تلقائيًا (report.md)
  • وسم CVSS/بيانات وصفية عبر meta.yaml

🖥️ طريقة الاستخدام

1. المتطلبات الأساسية

  • Docker + Docker Compose
  • Python 3.8+

2. تشغيل المحاكاة

cd CVE-2025-20029

# Make scripts executable
chmod +x replay.sh

# Run the exploit + generate Markdown report
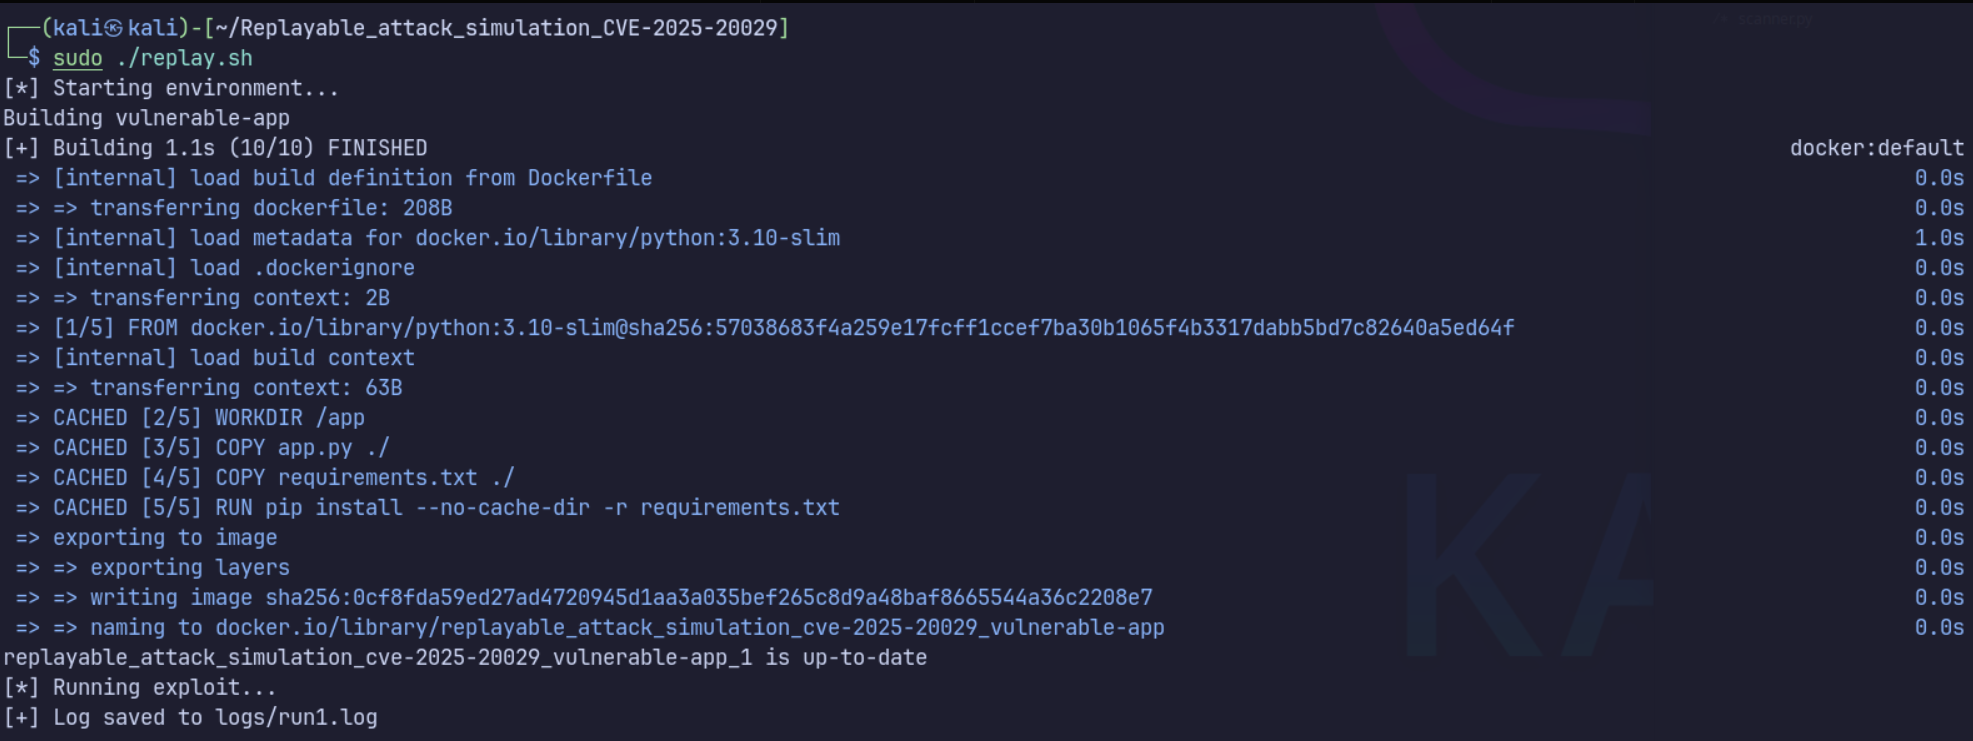
sudo ./replay.sh
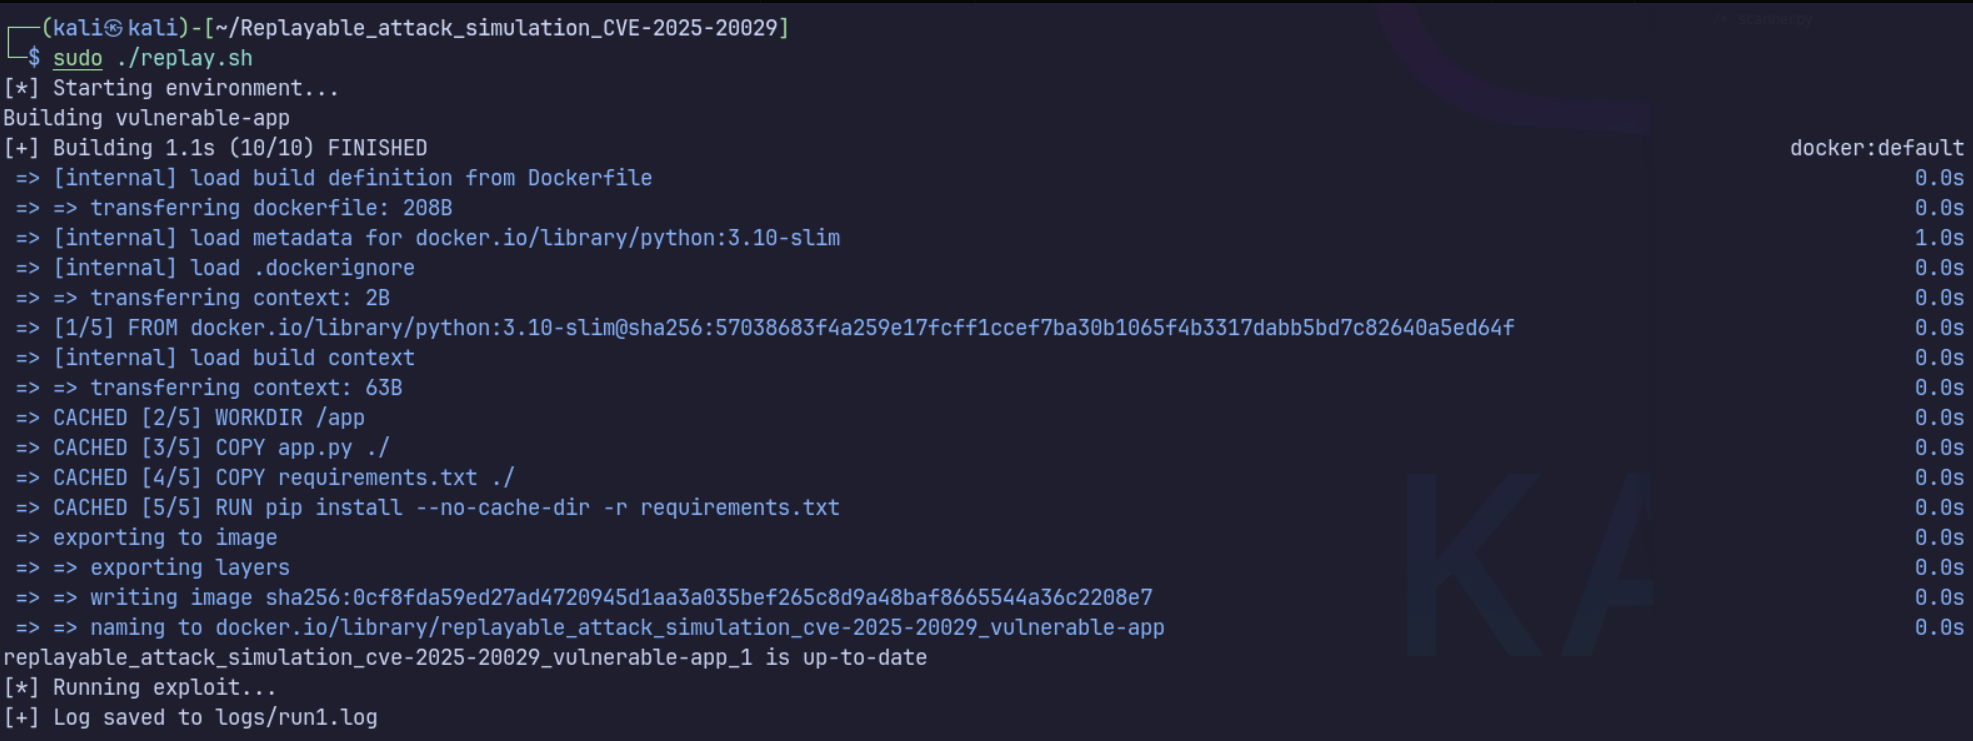
screenshot

📁 هيكل الدليل

.
├── app.py               # Flask mock app simulating vulnerable endpoint
├── Dockerfile
├── docker-compose.yml
├── replay.sh
├── report.md /         # Auto-generated report
├── exploit/
│   └── exploit.py
├── logs/
│   └── run1.log
├── meta.yaml
├── detection.md
├── remediation.md
├── utils/
│   ├── report_generator.py

📄 بيانات وصفية

CVE: CVE-2025-20029

  • درجة الخطورة: عالية
  • CVSS: 8.8
  • الوسوم: command-injection, rest-api, auth-required
  • آمن للتشغيل؟ ✅ نعم — معزول تمامًا عبر Docker.

📚 مرجع إثبات المفهوم (PoC)

استُلهمت هذه المحاكاة من الأبحاث العامة حول CVE-2025-20029:

  • 🔗 CyberSecurityNews – الإعلان عن استغلال PoC لثغرة F5 BIG-IP CVE-2025-20029

💡 ملاحظة
التنفيذ هنا ليس نسخة مطابقة 1:1 لأي بيئة إنتاجية، بل نموذج تعليمي مصغّر يستخدم Flask وDocker لعرض المنطق الأساسي للثغرة بأمان.

تنزيل الأداة