تثبيت الضحية
تشغيل جهازك الافتراضي في VirtualBox
- سجل الدخول باستخدام:
- username: osboxes
- password: osboxes.org
-
افتح محطة طرفية
-
اختبر ما إذا كان لديك اتصال إنترنت يعمل.
ping 8.8.8.8
- إذا لم يكن ping ناجحًا، تحقق من تشغيل واجهة NAT الخاصة بك.
- قم بتحديث نظام التشغيل الخاص بك
sudo apt-get update
- قم بتثبيت Git
sudo apt install -y git
- استنساخ ملفات التكوين الخاصة بك لـ Kali
git clone https://github.com/SanderSchepers1993/CyberSec2026.git
- انتقل إلى دليل الضحية المستنسخ حديثًا
cd CyberSec2026/Victim
- قم بتشغيل البرنامج النصي 01_setup_server.sh بصلاحيات sudo
sudo bash 01_setup_server.sh
- إذا واجهت مشاكل مع openjdk-11-jdk، راجع قسم استكشاف الأخطاء وإصلاحها أسفل ملف README هذا.
- تابع عملية ما بعد التثبيت لـ جهاز المهاجم الافتراضي
[استكشاف الأخطاء وإصلاحها]
تعذر العثور على الحزمة openjdk-11-jdk
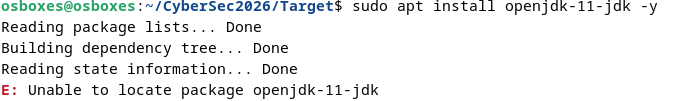
- قم بتشغيل البرنامج النصي 02_setup_server_java17.sh بصلاحيات sudo
sudo bash 02_setup_server_java17.sh
- افتح خدمة spring-gateway الخاصة بك باستخدام محرر نصوص:
sudo nano /etc/systemd/system/spring-gateway.service
- استبدل ExecStart بما يلي
ExecStart=/usr/bin/java --add-opens java.base/java.lang=ALL-UNNAMED -jar /opt/spring-gateway/target/vulnerable-gateway-1.0.0.jar
- نحن الآن نقوم بإعداد البيئة باستخدام Java 17 بدلاً من Java 11.
- Java 17 يمنع افتراضيًا تشغيل مكتبات Java الخارجية.
- باستخدام الأمر أعلاه، تسمح لمكتبات Java خارج وحدة Java بالنظر إلى java.lang عبر الانعكاس (reflection).
- أعد تشغيل الخدمة
sudo systemctl daemon-reload
sudo systemctl restart spring-gateway.service
 sanderschepers1993/cybersec2026

