PoisonTap - يسحب الكوكيز، ويكشف الراوتر الداخلي، ويُثبّت بابًا خلفيًا على الحواسيب المقفلة
من إنشاء @SamyKamkar || https://samy.pl
عند توصيل PoisonTap (Raspberry Pi Zero وNode.js) بجهاز كمبيوتر مقفل/محمي بكلمة مرور، فإنه:
- يحاكي جهاز إيثرنت عبر USB (أو Thunderbolt)
- يختطف كل حركة مرور الإنترنت من الجهاز (بالرغم من كونه واجهة شبكة منخفضة الأولوية/غير معروفة)
- يسحب ويخزّن كوكيز HTTP وجلسات متصفح الويب لأفضل 1,000,000 موقع من Alexa
- يكشف الراوتر الداخلي للمهاجم، مما يجعله قابلاً للوصول عن بُعد عبر WebSocket الصادر وDNS rebinding (شكرًا Matt Austin لفكرة إعادة الربط!)
- يُثبّت بابًا خلفيًا ويبيًا مستمرًا في ذاكرة HTTP المؤقتة لمئات الآلاف من النطاقات وروابط CDN الشائعة لـ Javascript، وكلها قادرة على الوصول إلى كوكيز المستخدم عبر تسميم ذاكرة التخزين المؤقت (cache poisoning)
- يسمح للمهاجم بأن يُجبر المستخدم عن بُعد على إجراء طلبات HTTP وإرجاع الاستجابات (GET وPOST) مع كوكيز المستخدم على أي نطاق مُخترَق
- لا يتطلب فتح قفل الجهاز
- يستمر الباب الخلفي والوصول عن بُعد حتى بعد إزالة الجهاز ومغادرة المهاجم
(رسوم متحركة مذهلة بلوحة HTML5 canvas من إعداد Ara)
يتجنّب PoisonTap آليات الأمان التالية:
عرض توضيحي
تم بناء PoisonTap ليعمل على Raspberry Pi Zero الذي تبلغ تكلفته 5 دولارات دون أي مكونات إضافية سوى كابل micro-USB وبطاقة microSD، ويمكن أن يعمل أيضًا على أي Raspberry Pi (1/2/3) مع دونجل إيثرنت إلى USB/Thunderbolt، أو على أجهزة أخرى يمكنها محاكاة أدوات USB مثل USB Armory وLAN Turtle.
عرض توضيحي مباشر وتفاصيل أكثر متاحة في الفيديو:
جهة الاتصال: @SamyKamkar // https://samy.pl
تاريخ الإصدار: 16 نوفمبر 2016
الكود المصدري والتنزيل: https://github.com/samyk/poisontap
كيف يعمل PoisonTap
يُحدِث PoisonTap تأثيرًا متتاليًا عبر استغلال الثقة الموجودة في آليات متعددة للجهاز والشبكة، مثل USB/Thunderbolt وDHCP وDNS وHTTP، لإنتاج تأثير كرة الثلج في سرقة المعلومات والوصول إلى الشبكة وتثبيت أبواب خلفية شبه دائمة.
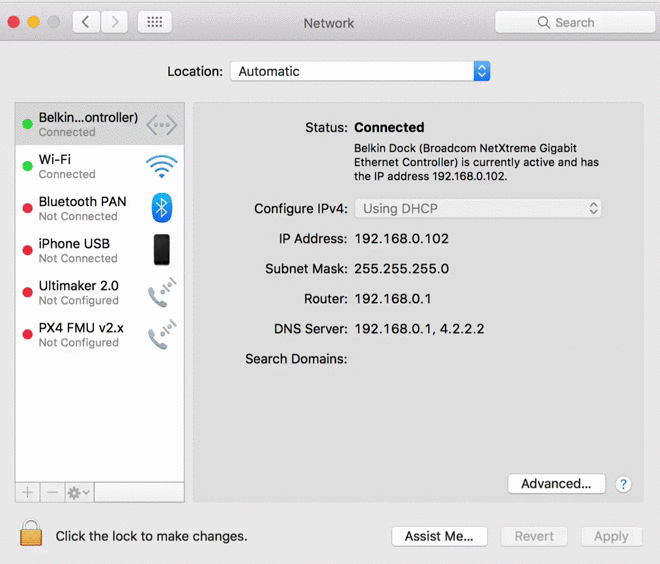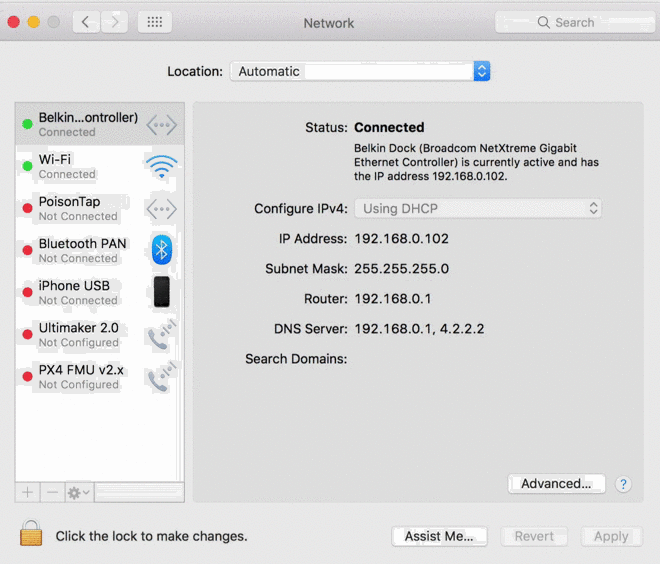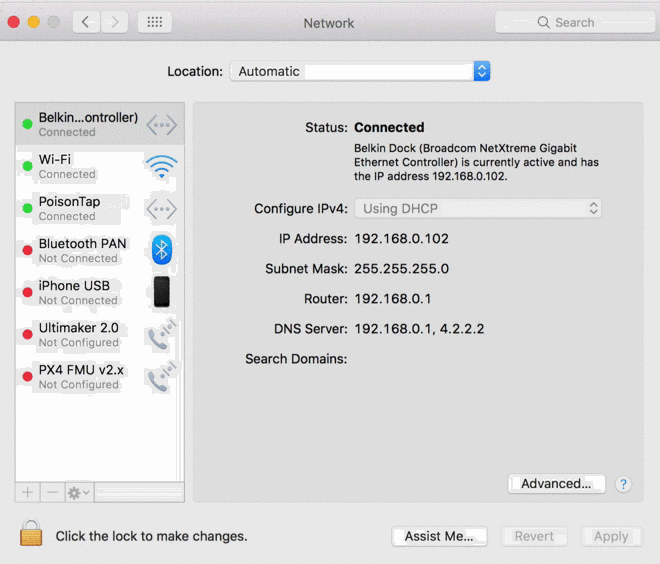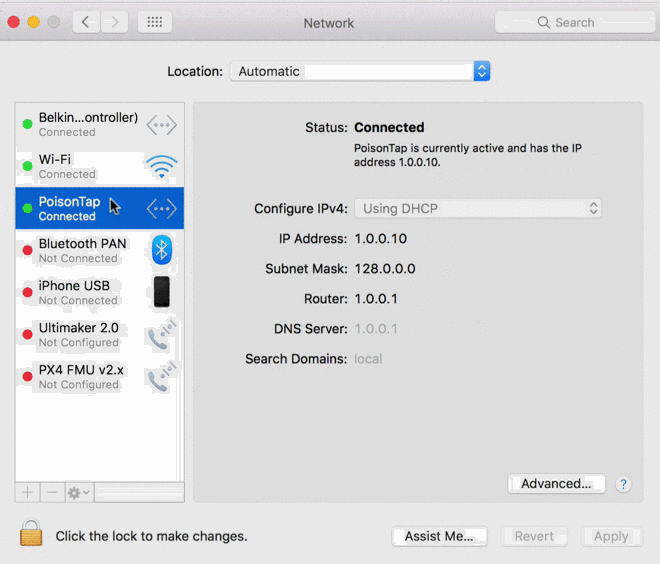
باختصار، يقوم PoisonTap بما يلي:
اختطاف الشبكة
- يُدخل المهاجم PoisonTap (مثل Raspberry Pi Zero المطوَّر إلى أداة هجوم) في جهاز مقفل (حتى لو كان الجهاز محميًا بكلمة مرور)
- يحاكي PoisonTap جهاز إيثرنت (مثل الإيثرنت عبر USB/Thunderbolt) -- افتراضيًا، يتعرف Windows وOS X وLinux على جهاز الإيثرنت، ويحمّلونه تلقائيًا كجهاز شبكة منخفض الأولوية وينفذون طلب DHCP عبره، حتى عندما يكون الجهاز مقفلًا أو محميًا بكلمة مرور
- يستجيب PoisonTap لطلب DHCP ويمنح الجهاز عنوان IP، لكن استجابة DHCP مصممة لإخبار الجهاز بأن مساحة IPv4 بأكملها (0.0.0.0 - 255.255.255.255) هي جزء من الشبكة المحلية لـ PoisonTap، وليس مجرد شبكة فرعية صغيرة (مثل 192.168.0.0 - 192.168.0.255)
- عادةً لا يكون لأي جهاز شبكة ثانوي يتصل بالجهاز أي أهمية لأنه سيحصل على أولوية أقل من جهاز الشبكة الحالي (الموثوق) ولن يحل محل البوابة لحركة مرور الإنترنت، لكن...
- يتم تجاوز أي أمان لجدول التوجيه / أولوية البوابة / ترتيب خدمة واجهة الشبكة بسبب أولوية "حركة مرور الشبكة المحلية (LAN)" على "حركة مرور الإنترنت"
- يستغل PoisonTap هذا الوصول إلى الشبكة، حتى كجهاز شبكة منخفض الأولوية، لأن الشبكة الفرعية لجهاز منخفض الأولوية تُعطى أولوية أعلى من البوابة (المسار الافتراضي) لجهاز الشبكة الأعلى أولوية
- هذا يعني أنه إذا كانت حركة المرور متجهة إلى 1.2.3.4، فبينما كانت هذه الحركة ستصل عادةً إلى المسار الافتراضي/البوابة لجهاز الشبكة الأساسي (غير PoisonTap)، فإن PoisonTap يستقبلها في الواقع لأن الشبكة/الشبكة الفرعية "المحلية" الخاصة بـ PoisonTap تحتوي افتراضيًا على 1.2.3.4 وكل عنوان IP آخر موجود ؛)
- ولهذا السبب، تمر كل حركة مرور الإنترنت عبر PoisonTap، حتى لو كان الجهاز متصلًا بجهاز شبكة آخر ذي أولوية أعلى وبوابة صحيحة (شبكة wifi أو الإيثرنت الحقيقية، إلخ.)