
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/samhaxr/takeover-v1
تحليل الثغرات الأمنيةأمن الويبتعداد النطاقات الفرعيةتحليل DNS
GitHubsamhaxr/takeover-v1

TakeOver-v1

نص Takeover يقوم باستخراج سجل CNAME لجميع النطاقات الفرعية دفعة واحدة. يوفر TakeOver وقت الباحث ويزيد من فرصة اكتشاف ثغرة استيلاء على النطاق الفرعي.

عرض المستودع
1002655منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

TakeOver-v1

ما هو اختطاف النطاق الفرعي؟

اختطاف النطاق الفرعي هو نوع من الثغرات يحدث عندما يشير نطاق فرعي إلى خدمة خارجية تم حذفها أو لم تعد قيد الاستخدام. تشمل الأمثلة الشائعة لهذه الخدمات الخارجية Github و Heroku و Gitlab و Tumblr. في هذا السيناريو، يمكن للمهاجم استغلال هذه الثغرة إذا فشل المالك الأصلي في إزالة إدخال DNS الذي يشير إلى الخدمة المحذوفة، مما يسمح للمهاجم باختطاف النطاق الفرعي عن طريق إضافة ملف CNAME يحتوي على اسم النطاق الفرعي. يمكن أن يكون لهذا النوع من الثغرات آثار أمنية كبيرة ويتطلب اهتمامًا دقيقًا لمنع الاستغلال.

إليك الأمر الذي يتحقق من سجل CNAME لنطاق فرعي.

$dig CNAME apt.shopify.com --> apt.shopify.com.s3-website-us-east-1.amazonaws.com.

كيف يمكن لبرنامج Takeover مساعدة صائدي المكافآت؟

قد تكون إدارة وتأمين أعداد كبيرة من النطاقات الفرعية مهمة صعبة للمؤسسات. من أجل مراقبة النطاقات الفرعية بشكل فعال للمخاطر الأمنية المحتملة، من المهم وجود أداة يمكنها أتمتة عملية التحقق من سجلات CNAME لكل نطاق. يأخذ البرنامج النصي المعني اسم ملف كمدخل، ويقوم بسلسلة من الإجراءات لإنتاج مخرجات تعرض سجل CNAME لكل نطاق في ملف الإدخال. يتيح هذا النهج لمتخصصي الأمن إدارة ومراقبة عدد كبير من النطاقات الفرعية بسهولة، ويمكن أن يساعد في تحديد الثغرات المحتملة بشكل أكثر كفاءة.

كيف يمكنني التعرف على ما إذا كان النطاق الفرعي عرضة للاختطاف؟

عند حذف خدمة ما، من المهم تحليل البصمات التي قد تبقى عند بقاء إدخال DNS في مكانه. في بعض الحالات، قد يعرض النطاق الفرعي المعرض للخطر رسالة خطأ عند زيارته من قبل المهاجم، مثل "لا توجد صفحة Github هنا". من خلال فحص رسائل الخطأ هذه بعناية، يمكن لمتخصصي الأمن الحصول على رؤية قيمة حول الثغرات المحتملة التي قد توجد داخل نطاق أو نطاق فرعي، واتخاذ خطوات لتخفيف هذه المخاطر. هذا النوع من التحليل ضروري لتحديد ومعالجة المشكلات الأمنية التي قد تنشأ عن الخدمات غير المهيأة بشكل صحيح أو المهجورة.

نص بديل

قام باحث الأمن @edoverflow بإدراج جميع الخدمات وبصماتها. لمزيد من التفاصيل قم بزيارة https://github.com/EdOverflow/can-i-take-over-xyz
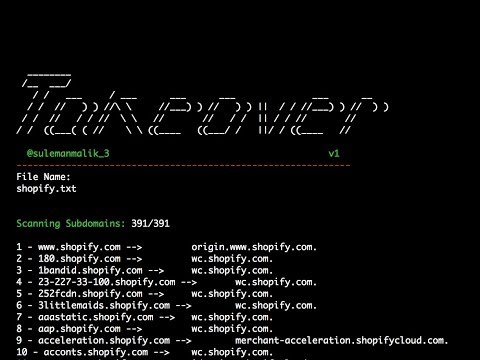

يوتيوب

Takeover-v1

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





