
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
RedSun- — استغلال يوم صفر لتصعيد الامتيازات المحلي في ويندوز (CVE-2026-41091) | Kitploit

أدوات/GitHubGitHub/s4m98/redsun-
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالاختبار الاختراقالفريق الأحمر
GitHubs4m98/redsun-

RedSun-

استغلال يوم صفر لتصعيد الامتيازات المحلي في ويندوز (CVE-2026-41091)

عرض المستودع
130منذ 3 أشهرلم تتم المراجعة بعد
مشاركة

RedSun

مستودع ثغرات Red Sun

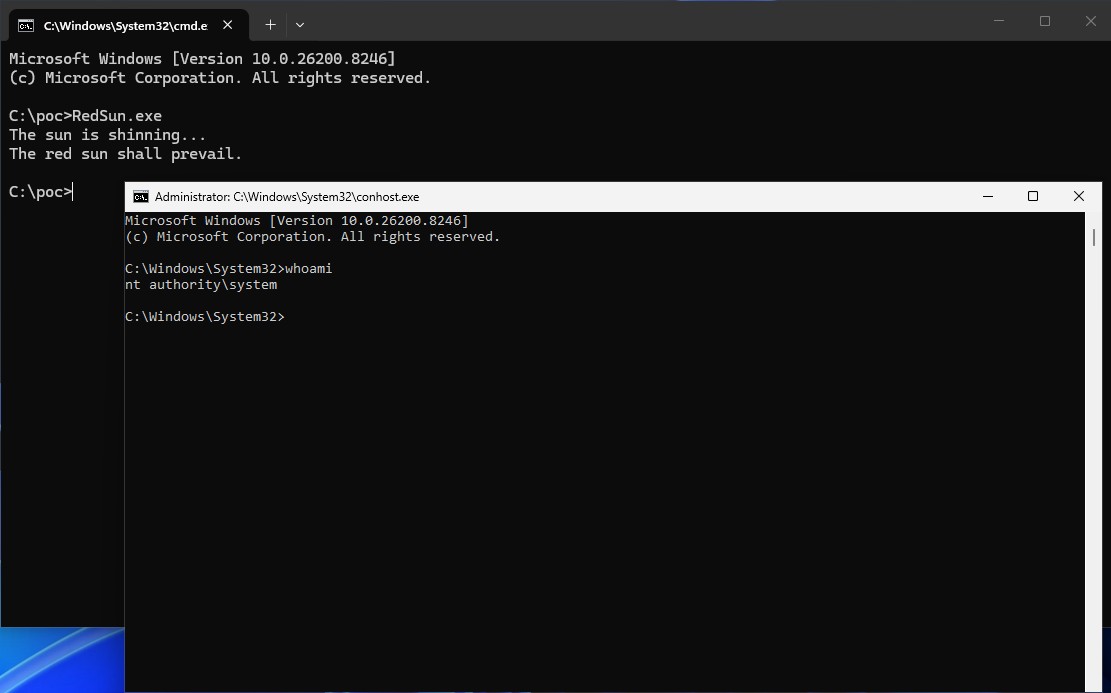
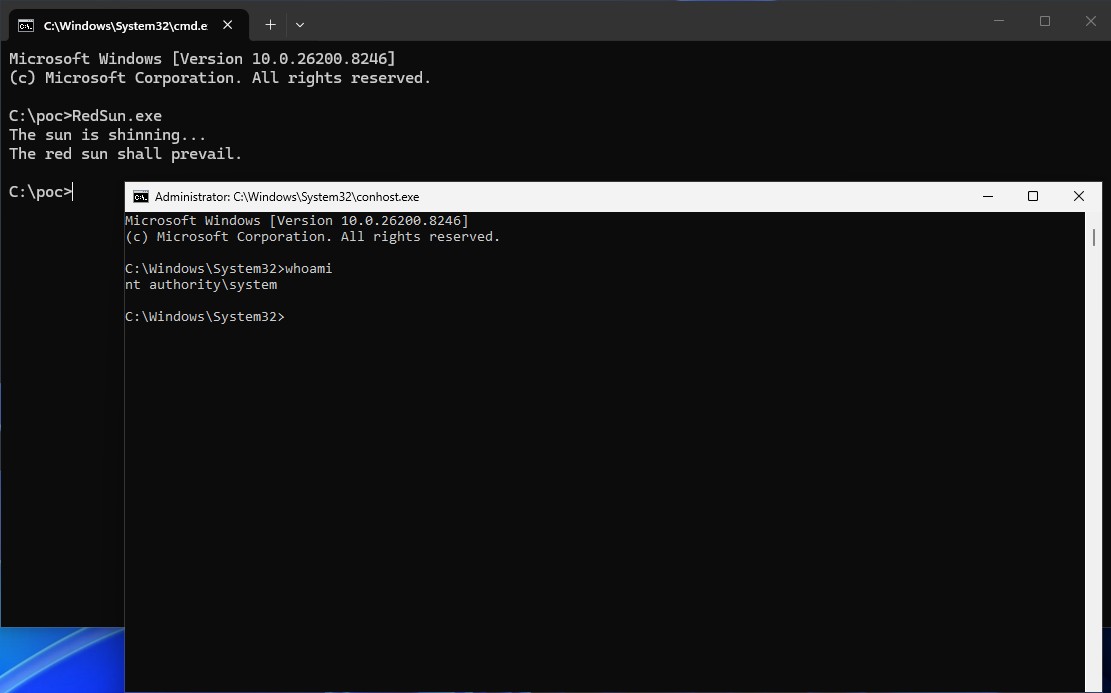
الآن، في العادة كنت سأكتفي بإسقاط كود الإثبات (PoC) وأدع الناس يكتشفون الأمر. لكنني لا أستطيع مع هذا، إنه مضحك جدًا. عندما يدرك Windows Defender أن ملفًا خبيثًا يحمل وسمًا سحابيًا (cloud tag)، ولسبب غبي ومضحك مهما كان، يقرر برنامج مكافحة الفيروسات الذي من المفترض أن يحمي النظام أنه من الجيد إعادة كتابة الملف الذي وجده إلى موقعه الأصلي. يستغل كود الإثبات (PoC) هذا السلوك لاستبدال ملفات النظام والحصول على صلاحيات إدارية.

أعتقد أن منتجات مكافحة البرمجيات الخبيثة من المفترض أن تزيل الملفات الخبيثة لا أن تتأكد من وجودها، لكن هذا مجرد رأيي.

BottomText

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





