
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-53072-CVE-2025-62481 — كشف لـ CVE-2025-53072 + CVE-2025-62481 | Kitploit

أدوات/GitHubGitHub/rxerium/cve-2025-53072-cve-2025-62481
الاستطلاعماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبأمن الويب
GitHubrxerium/cve-2025-53072-cve-2025-62481

CVE-2025-53072-CVE-2025-62481

كشف لـ CVE-2025-53072 + CVE-2025-62481
عرض المستودع
مشاركة
3178منذ سنة واحدةلم تتم المراجعة بعد

Locked CVE-2025-53072 & CVE-2025-62481

ثغرة أمنية في منتج Oracle Marketing ضمن Oracle E-Business Suite (المكوّن: Marketing Administration).
Search كيف تعمل طريقة الكشف هذه؟

يكتشف قالب Nuclei هذا حالات Oracle E-Business Suite المعرّضة للثغرتَين CVE-2025-53072 وCVE-2025-62481 من خلال التحقق مما إذا كانت ترويسة Last-Modified في الخادم تشير إلى تاريخ بناء يسبق 21 أكتوبر 2025 (تاريخ التصحيح)، إلى جانب التعرّف على محتوى الصفحة الرئيسية لـ E-Business Suite واستجابة برمز حالة 200. لاحظ أن هذا السكربت يهدف إلى استخراج البصمة الرقمية للأجهزة التي "يُرجَّح" أنها معرّضة للثغرة المذكورة، وليس تأكيد تعرّضها فعليًا.
Rocket كيف أشغّل هذا السكربت؟

  1. حمّل Nuclei وثبّته.
  2. استنسخ هذا المستودع إلى نظامك المحلي.
  3. شغّل الأمر التالي:
nuclei -u <ip|fqdn> -t template.yaml

أو إذا أردت فحص قائمة من المضيفات، نفّذ:

nuclei -l <list.txt> -t template.yaml
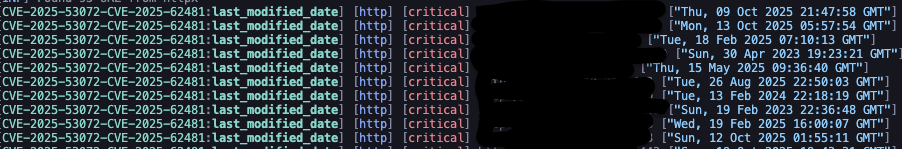
مثال على المخرجات

Screenshot 2025-10-22 at 10 27 59

Books المراجع

  • https://www.oracle.com/security-alerts/cpuoct2025.html
  • https://github.com/projectdiscovery/nuclei

Warning إخلاء مسؤولية

استخدمه على مسؤوليتك الخاصة، ولن أكون مسؤولًا عن أي أنشطة غير قانونية تقوم بها على بنية تحتية لا تملكها أو ليس لديك إذن بفحصها.

License الترخيص

هذا المشروع مرخّص بموجب رخصة MIT.
Contact تواصل

إذا كانت لديك أي أسئلة حول سكربت كشف الثغرات هذا، فيرجى التواصل معي عبر Signal.

إذا كنت ترغب في التواصل، فأنا نشط في الغالب على Twitter/X وLinkedIn.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    381
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    316
  • 6

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    305

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →