

خلايا تنفيذ مُحوكَمة لوكلاء الذكاء الاصطناعي.
أداة الحوكمة مفتوحة المصدر لوكلاء الذكاء الاصطناعي.


ضع سياسات قابلة للتنفيذ، وموافقات بشرية، وتنفيذًا معزولًا، وميزانيات، وأدلة موقّعة حول أي وكيل ذكاء اصطناعي. يعمل Runeward مع وكيل أو إطار عمل متعدد الوكلاء موجود مسبقًا بدلًا من اشتراط نموذج أو حزمة تنسيق جديدة.
المتطلبات المسبقة: محرك Docker/Podman قيد التشغيل وملف runeward التنفيذي.
runeward quickstart
ينشئ الأمر .runeward/quickstart.toml، ويتحقق من السياسة وبيئة التشغيل والصورة ومسار الحالة،
ويشغّل أمرًا مسموحًا به، ويثبت أن أمرًا مدمّرًا مرفوض قبل التنفيذ، ويتحقق من
سجل التدقيق الموقّع. لا يستبدل أبدًا سياسة موجودة إلا إذا تم تمرير --force.
كما يقوم doctor وجاهزية لوحة التحكم بحل مصادر الأسرار المطلوبة. الميثاق (Charter) الذي يشير إلى
قيمة env:// غير معيّنة لا يُعرض كجاهز للإطلاق.
runeward doctor quickstart                     # اشرح مشكلات الإعداد بأمان
runeward --config-dir .runeward serve          # لوحة التحكم + واجهة REST المحوكمة
runeward evidence export quickstart -o run.json
runeward evidence verify run.json              # تحقق مستقل من السياسة/التدقيق
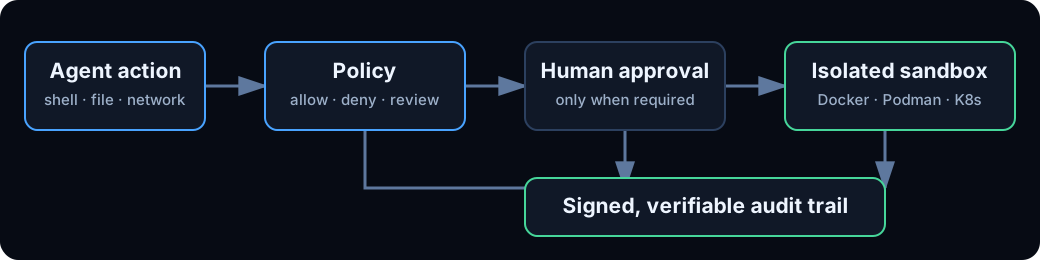
كل إجراء محوكم يتبع مسارًا واحدًا:
طلب الوكيل → السياسة → الموافقة البشرية عند الحاجة → الحدود → البيئة المعزولة → حدث تدقيق موقّع
تستخدم الوثائق وواجهة المستخدم مصطلحات مألوفة أولًا. تحتفظ مسارات API وحقول الملفات الموجودة بالأسماء الأصلية ذات الطابع الخاص للتوافق.
راجع اصطلاح التسمية والكتابة الكامل.
اختر الحزمة التي تناسب طريقة استخدامك لـ Runeward:
للاستخدام المحلي العادي، ثبّت CLI عبر Homebrew. لتكامل الوكيل، ثبّت SDK الخاص بلغته أيضًا. تتصل حزمتا pip وnpm بواجهة Runeward API قيد التشغيل؛ ولا تحلان محل CLI/بيئة التشغيل.
تتطلب البيئات المعزولة المحلية محرك Docker أو OrbStack أو Podman قيد التشغيل.
brew install Runewardd/tap/runeward
runeward version
runeward quickstart
يتطلب Python 3.9 أو أحدث. لا يمتلك العميل الأساسي أي تبعيات وقت تشغيل من طرف ثالث.
python -m pip install runeward
python -c "import runeward; print(runeward.__version__)"
يتطلب Node.js 18 أو أحدث.
npm install @runeward/sdk
npm ls @runeward/sdk
راجع المحولات لخيارات تثبيت LangChain وCrewAI وLlamaIndex وOpenAI Agents وStrands وVercel AI SDK وLangChain.js.
يتطلب مثبّت macOS/Linux الموقّع
cosign حتى يفشل بأمان أثناء
التحقق من بيان المجموع الاختباري. تتوفر ملفات Windows الثنائية من
الإصدارات.
curl -fsSL https://raw.githubusercontent.com/Runewardd/runeward/main/install.sh | sh
لبناء فرع main الحالي، استخدم Go 1.26.6:
git clone https://github.com/Runewardd/runeward
cd runeward
go build -o bin/runeward ./cmd/runeward
./bin/runeward version
اعرض أدوات محوكمة على IDE أو وكيل يدعم MCP:
{
  "mcpServers": {
    "runeward": {
      "command": "runeward",
      "args": ["mcp", "--config-dir", ".runeward"]
    }
  }
}
أو ضع CLI وكيل داخل بيئة معزولة وشغّل عاملًا محوكمًا واحدًا أو عدة عمال:
runeward cohort --agent claude --model sonnet build "Build a tested API"
تتوفر محولات لـ LangChain وCrewAI وLlamaIndex وOpenAI Agents وStrands وVercel AI SDK وLangChain.js. راجع المحولات ومجموعات الوكلاء.
تحتوي لوحة التحكم أيضًا على محادثة مباشرة TTY للقراءة فقط لكل Citadel. تنشر أدوات الوكلاء
أدوار user وassistant وtool وsystem عبر runeward_publish_conversation (أو مكافئات REST
وPython وTypeScript)، ويمكن لأعضاء الفريق المصرّح لهم متابعة المحادثة المنقّحة
دون الوصول إلى إدخال الطرفية. لا يستطيع Runeward استنتاج نص محادثة واجهة المستخدم الخاصة التي لا
ينشرها عميل الوكيل؛ اربط استدعاء النشر بنداء رد الاتصال لدور الأداة. يجب أن يتصل الناشر بنفس
لوحة التحكم runeward serve (عبر /mcp أو REST أو SDK).
Runeward هو حدود التنفيذ حول الوكيل، وليس المكوّن الذي يقرر كيفية تفكير الوكيل. وجّه استدعاءات أدوات الوكيل الأصلي وكل وكيل فرعي مفوّض عبر Runeward لمنحهم حدودًا صريحة للسياسة والموافقة والعزل والميزانية والأدلة.
تحتفظ المفاهيم الموجودة بمعناها: Cohort هي مجموعة من العمال الأقران يتشاركون لوحة مهام؛ ولا يُعاد تسميتها إلى "الوكلاء الفرعيين". لا يزال المنسّق يقرر متى يفوّض، بينما يسجّل Runeward سلالة الأصل/التشغيل/المزوّد ويمنع Citadel الفرعي من توسيع مستأجر أو ميثاق أصله. يمكن لكل وكيل مشارك الحصول على Citadel وChronicle خاصين به. راجع حوكمة الوكلاء.
تدعم السياسات قواعد glob المدمجة، وCEL، وOPA/Rego، وحزم OCI الموقّعة. اختبرها في CI، أو ابدأ من هيكل تمت مراجعته، أو استخرج مقترحات دقيقة من أدلة إنتاج موثّقة:
runeward policy scaffold package-approval
runeward policy test quickstart --case 'tool=shell,action=rm -rf /,expect=deny'
runeward policy learn run.json > proposed-policy.toml
لا يعدّل policy learn سياسة تلقائيًا أبدًا. يتحقق من الأدلة أولًا، ويتخطى
الإجراءات المنقّحة، وينتج مطابقات دقيقة، ويتطلب من إنسان مراجعتها وتوسيعها.
--allow-insecure-http صراحةً بأن
وكيلًا عكسيًا موثوقًا ينهي TLS.RUNEWARD_ENABLE_EXPERIMENTAL_BROWSER=1 بعد مراجعة النموذج الأمني.
تعلن المواثيق القادرة على المتصفح capabilities = ["browser"]؛ ثم تعرض لوحة التحكم
إجراءات النص المعروض ولقطات الشاشة المحوكمة ونتائج السياسة/الخروج الخاصة بها.RUNEWARD_ENABLE_EXPERIMENTAL_IDE=1، ميثاق [ide]، أهداف Dockerfile.ide
ide / ide-agents، أمثلة ide-demo / ide-claude / / .
القيود: ليست سياسة لكل ضغطة مفتاح؛ لا واجهات Cursor/Claude Desktop/Codex داخل الخلية؛ لا
GitHub Copilot من الدرجة الأولى على code-server. راجع و
.المساهمات مرحّب بها؛ راجع CONTRIBUTING.md. مرخّص تحت Apache 2.0.
| الجانب | الحاوية وحدها | Runeward |
|---|
| استدعاءات الأدوات | تنفّذ ما يطلبه العملية | تفحص كل إجراء shell أو كود أو ملف أو شبكة أو متصفح أولًا |
| الإجراءات الخطرة | خاصة بالتطبيق | allow أو deny أو require-approval مع قرار منسوب |
| الشبكة | مفتوحة عادةً ما لم تُضبط بشكل منفصل | سياسة أسماء مضيفين ترفض افتراضيًا؛ تطبيق صارم على الطبقة الثالثة في Kubernetes |
| الحدود | CPU/الذاكرة | ميزانيات الوقت الفعلي، والتنفيذ، والخروج، والرموز، والتكلفة، وحلقات إعادة المحاولة |
| التدقيق | سجلات بيئة التشغيل | أحداث للإضافة فقط، متسلسلة بالتجزئة، وموقّعة بـ Ed25519 |
| التسليم | سجلات ومجلدات مخصصة | أرشيف مساحة العمل، ولقطات الاسترداد، وملف JSON أدلة موقّع قابل للنقل |
| هوية الوكيل | عملية واحدة غامضة | المستأجر، والفاعل، والتشغيل الأصلي، والمزوّد، والنموذج، وسلالة التشغيل الدائمة |
| الواجهات | خاصة ببيئة التشغيل | CLI وREST وMCP ولوحة تحكم ويب وCRDs في Kubernetes ومحولات SDK محلية |
| المصطلح باللغة الواضحة | اسم Runeward | الواجهة الموجودة |
|---|
| البيئة المعزولة | Citadel | /v1/citadels، Citadel في Kubernetes |
| ملف/ملف تعريف السياسة | Charter | /v1/charters، ملف تعريف *.toml |
| الموافقات | Conclave | /v1/conclave |
| سجل التدقيق الموقّع | Chronicle | /v1/chronicle، [chronicle] |
| ضوابط الشبكة | Perimeter | /perimeter، [network] |
| الميزانيات والحدود | Rationing | [rationing] |
| مجموعة/أسطول الوكلاء | Cohort | /v1/cohorts، [cohort] |
| التثبيت عبر | ما الذي يثبّته | الأمر |
|---|
| Homebrew | Runeward CLI لنظام macOS أو Linux | brew install Runewardd/tap/runeward |
| PyPI | عميل Python ومحولات أطر عمل الوكلاء | python -m pip install runeward |
| npm | عميل TypeScript وأدوات أطر عمل الوكلاء | npm install @runeward/sdk |
ide-codexide-cursor
