

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/rulebricks/claude-code-guardrails
أدوات دفاعيةتدقيق التكوينالاستجابة للحوادثأمن واجهات برمجة التطبيقاتأمن الذكاء الاصطناعيتحليل السجلات
GitHubrulebricks/claude-code-guardrails

claude-code-guardrails

حواجز حماية في الوقت الفعلي لاستدعاءات أدوات Claude Code.

مشاركة
عرض المستودع
77839منذ 9 أشهرتمت المراجعة من قبل Kitploit

لقد بنينا منذ ذلك الحين منتجًا مخصصًا لمساعدة المطوّرين على إدارة صلاحيات الذكاء الاصطناعي بشكل أفضل، ونعتزم جعله مفتوح المصدر. اطّلع عليه على stoplight.ai.
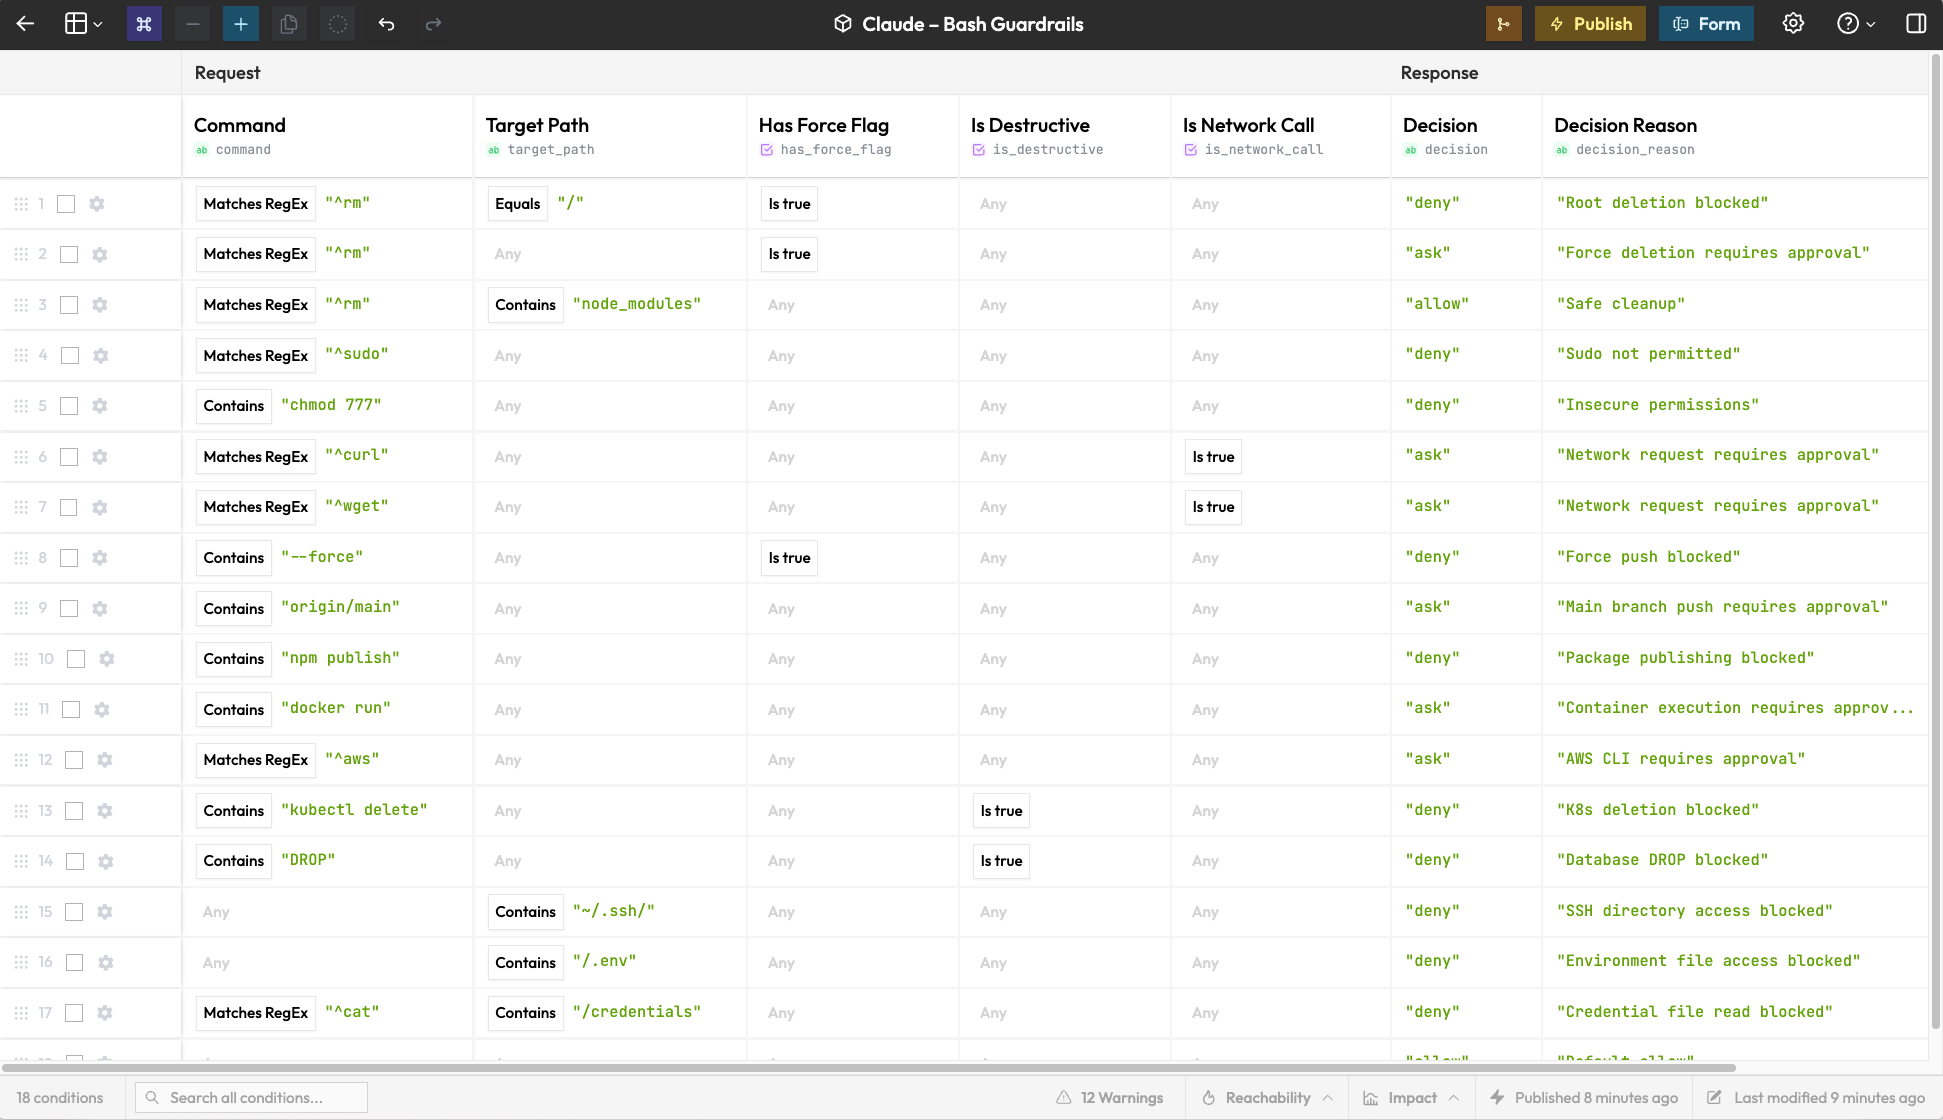
Claude Code Guardrails

مثال على جدول

يعمل settings.json إذا:

  • كنت مرتاحًا لتعديل JSON وإنهاء جلسات Claude Code في كل مرة تتغير فيها السياسات
  • كان فريق الأمان لديك مرتاحًا لتقديم طلبات السحب (PRs)
  • لم تكن بحاجة إلى معرفة ما تم حظره، أو متى، أو لمن
  • كانت المطابقة الأساسية للأنماط مثل Bash(rm:*) تغطي حالات استخدامك

استخدم هذا إذا:

  • كانت تغييرات السياسات بحاجة إلى التطبيق الفوري عبر فريقك — دون git pull ودون إعادة تشغيل
  • كان الأمان/الامتثال بحاجة إلى سجل تدقيق واضح لكل أمر محظور
  • كنت بحاجة إلى منطق شرطي: "اسمح بـ rm -rf على node_modules، وامنع في كل مكان آخر"
  • كان غير المهندسين بحاجة إلى تعديل القواعد دون لمس ملفات الإعدادات
تمنحك Rulebricks حوكمة فورية من خطاف (hook) واحد.
Claude Code → PreToolUse hook → Rulebricks API → allow / deny / ask

الإعداد (5 دقائق)

1. أنشئ قواعدك

  1. انتقل إلى rulebricks.com وأنشئ حسابًا
  2. استنسخ (Fork) أحد هذه القوالب من فئة "AI Agents":
    • Claude – Bash Guardrails — التحكم في أوامر الصدفة
    • Claude – File Access Policy — التحكم في عمليات قراءة/كتابة/تعديل الملفات
    • MCP Tool Governance — التحكم في عمليات خادم MCP
  3. خصّص القواعد لفريقك
  4. انشر القاعدة
  5. انسخ مفتاح API الخاص بك من تبويب API

2. التثبيت

يجد قواعدك تلقائيًا

git clone https://github.com/rulebricks/claude-code-guardrails
cd claude-code-guardrails
./install.sh

سيكتشف Claude قواعدك المنشورة ويربط الخطافات المناسبة.

3. أعد تشغيل Claude Code

انتهيت.

ما الذي يتم فحصه

القالبالمطابقما يتحكم فيه
Bash Command GuardrailsBashأوامر الصدفة
File Access PolicyRead|Write|Editعمليات الملفات
MCP Tool Governancemcp__*استدعاءات خادم MCP

الإعدادات

متغيرات البيئة في ~/.claude/settings.json:

{
  "env": {
    "RULEBRICKS_API_KEY": "your-api-key",
    "RULEBRICKS_VERBOSE": "1"
  }
}
المتغيرالوصف
RULEBRICKS_API_KEYمفتاح Rulebricks API الخاص بك (مطلوب)
RULEBRICKS_VERBOSEاضبطه على 1 لتسجيل القرارات في stderr

تحديث القواعد

عدّل جدول القرارات الخاص بك وانشر نسخة جديدة. تُطبَّق التغييرات فورًا — دون إعادة تشغيل ودون إعادة نشر.

مراجعة السجلات

راجع سجل الأوامر المحظورة في تبويب Logs. يمكنك الاستعلام حسب الأداة، أو قرار الموافقة، والمزيد. هناك مزايا أخرى مهمة لهذه البيانات، مثل معرفة الأداة التي يتم حظرها أكثر من غيرها.
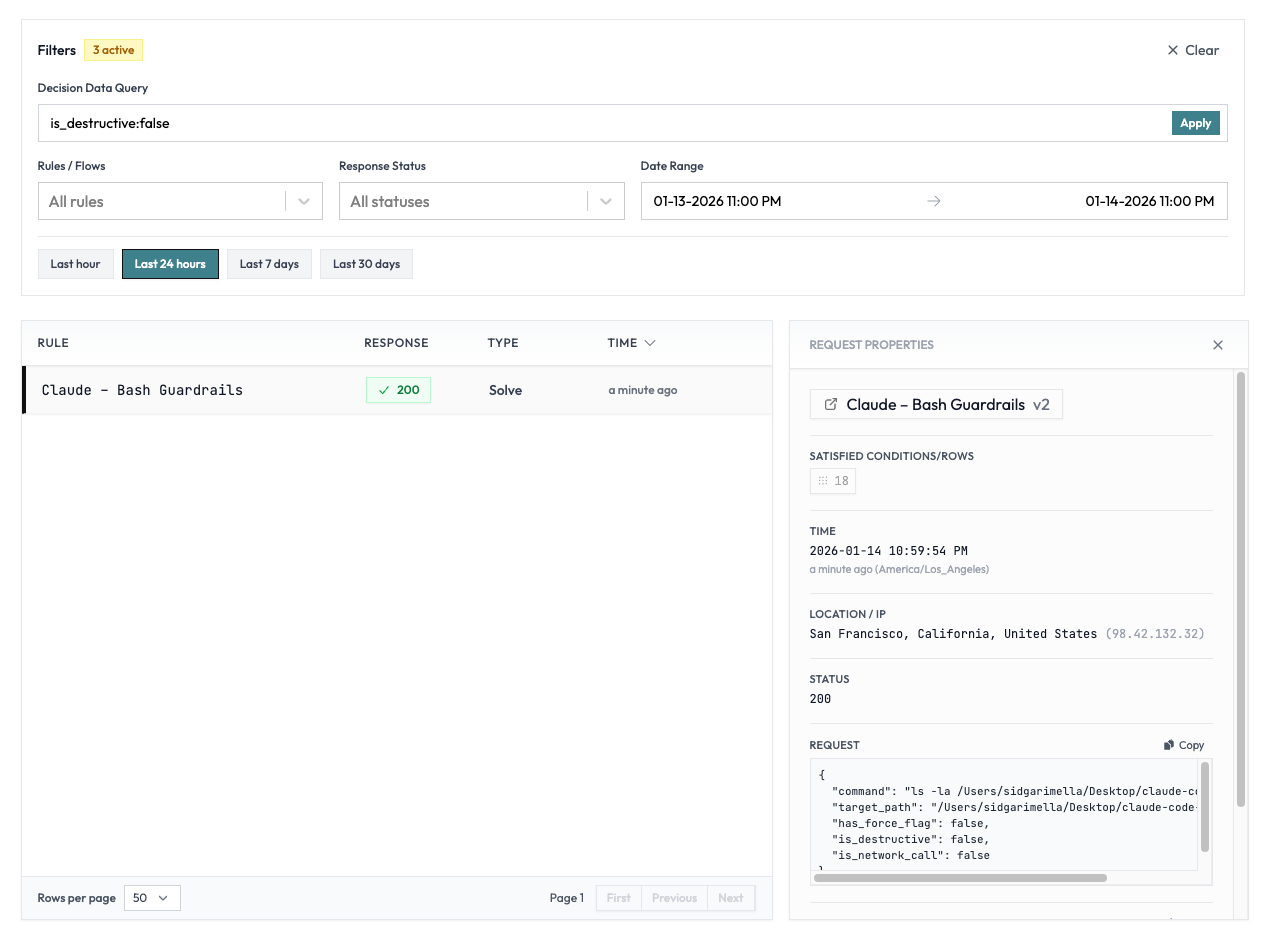
مثال على السجلات

خصوصية البيانات

أنت حر في تعديل الحاجز (guardrail) كما يحلو لك لتنقيح البيانات الحساسة قبل وصولها إلى منصتنا.

أيضًا — بينما يعمل هذا مع بيئتنا السحابية، يمكنك أيضًا تشغيله على بنية تحتية خاصة باستخدام مزوّد تسجيل خاص بك. تواصل معنا إذا كان ذلك قد يثير اهتمامك.

إلغاء التثبيت

# Remove hook script
rm ~/.claude/hooks/guardrail.py

# Remove from settings.json (manual)
# Edit ~/.claude/settings.json and delete:
#   - hooks.PreToolUse entry
#   - env.RULEBRICKS_* variables

أو استخدم هذا السطر الواحد لإزالة الخطاف والإعدادات:

rm ~/.claude/hooks/guardrail.py && python3 -c "
import json
p = '$HOME/.claude/settings.json'.replace('\$HOME', '$HOME')
s = json.load(open(p))
s.get('hooks', {}).pop('PreToolUse', None)
for k in list(s.get('env', {}).keys()):
    if k.startswith('RULEBRICKS_'): s['env'].pop(k)
json.dump(s, open(p, 'w'), indent=2)"

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





