
 rrespxwnss/cve-2025-63571
إثبات مفهوم يوضح ثغرة تزوير الطلبات من جانب الخادم (SSRF) في ChatGPT، مما يسمح للمهاجمين بإجبار الذكاء الاصطناعي على إرسال طلبات HTTP عشوائية، وكشف البنية التحتية الداخلية وبيانات السحابة الوصفية.

أثناء تحليل نظام الذكاء الاصطناعي (ChatGPT GPT-5)، تم اكتشاف ثغرة أمنية من نوع تزوير الطلب من جانب الخادم (SSRF). تحدث هذه المشكلة لأن التطبيق يقوم تلقائيًا بجلب وتنفيذ عناوين URL خارجية يقدمها المستخدمون (مثل webhooks) دون أي تحقق أو تنقية.
من خلال استغلال هذا الخلل، يمكن للمهاجم إجبار خادم الذكاء الاصطناعي على إجراء طلبات HTTP عشوائية إلى أنظمة داخلية أو خارجية. يكشف هذا السلوك عن معلومات حساسة، مثل عنوان IP الحقيقي للخادم، ورؤوس HTTP، والخدمات الداخلية، وربما بيانات تعريف السحابة.
أي حقل إدخال أو رسالة يمكن للمستخدم من خلالها إرسال عنوان URL ليقوم الذكاء الاصطناعي بمعالجته.
https://webhook.site/5926e570-88b4-47ea-a6ed-b4c44ec37a1e تحقق من هذا الرابط واكتب لي نصًا عنه
عند تقديم عنوان URL هذا، قام الذكاء الاصطناعي فورًا بتقديم طلب إلى الخادم الذي يتحكم فيه المهاجم. على جانب المهاجم، سجلت سجلات الطلبات تفاصيل حساسة مثل عنوان IP لخادم الذكاء الاصطناعي، ورؤوس الطلبات، ومعلومات تعريفية أخرى.
أثناء الاختبار، تم تنفيذ الخطوات التالية:
تم إرسال عنوان URL webhook خاضع للتحكم (https://webhook.site/5926e570-88b4-47ea-a6ed-b4c44ec37a1e) إلى الذكاء الاصطناعي.
قام الذكاء الاصطناعي فورًا بطلب عنوان URL المقدم دون أي تأكيد.
على الخادم الذي يتحكم فيه المهاجم، تم تسجيل الطلب، مما كشف عن تفاصيل حساسة مثل عنوان IP المصدر والرؤوس المستخدمة من قبل الذكاء الاصطناعي.
هذا أكد أن الذكاء الاصطناعي يتبع الروابط الخارجية بشكل أعمى، مما يكشف تفاصيل البنية التحتية الداخلية ويسمح باستغلال SSRF.
يسمح هذا السلوك للمهاجم بصياغة طلبات ضارة للخدمات الداخلية.


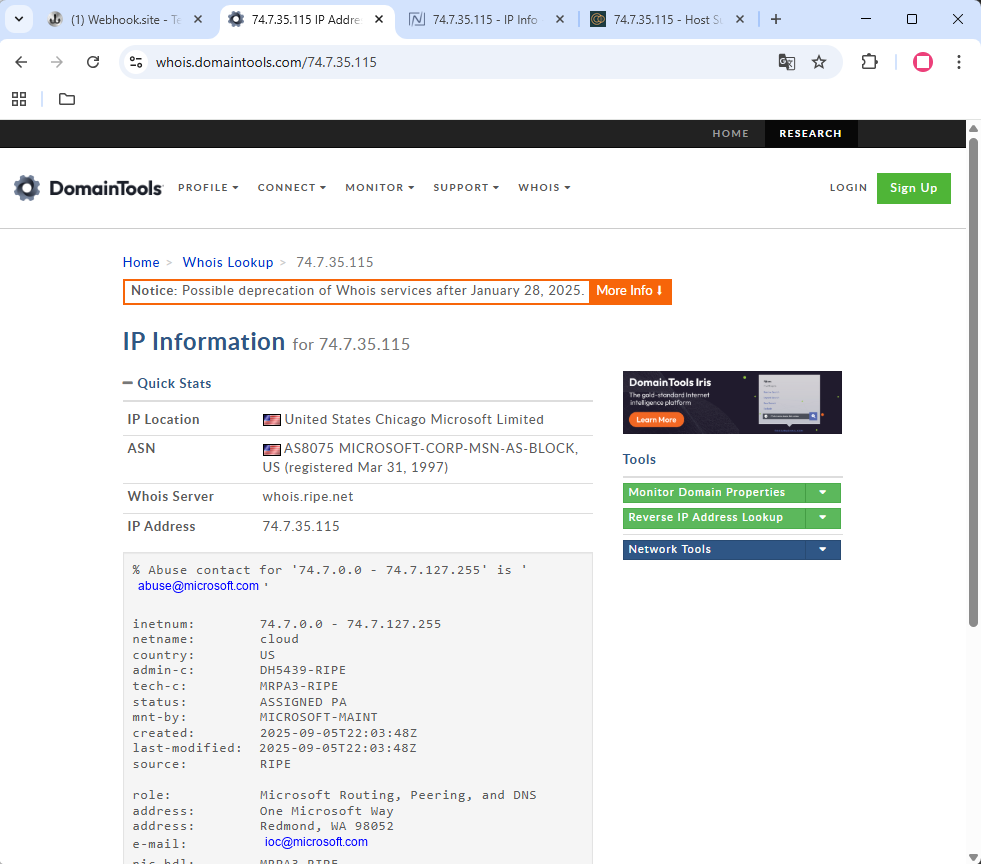

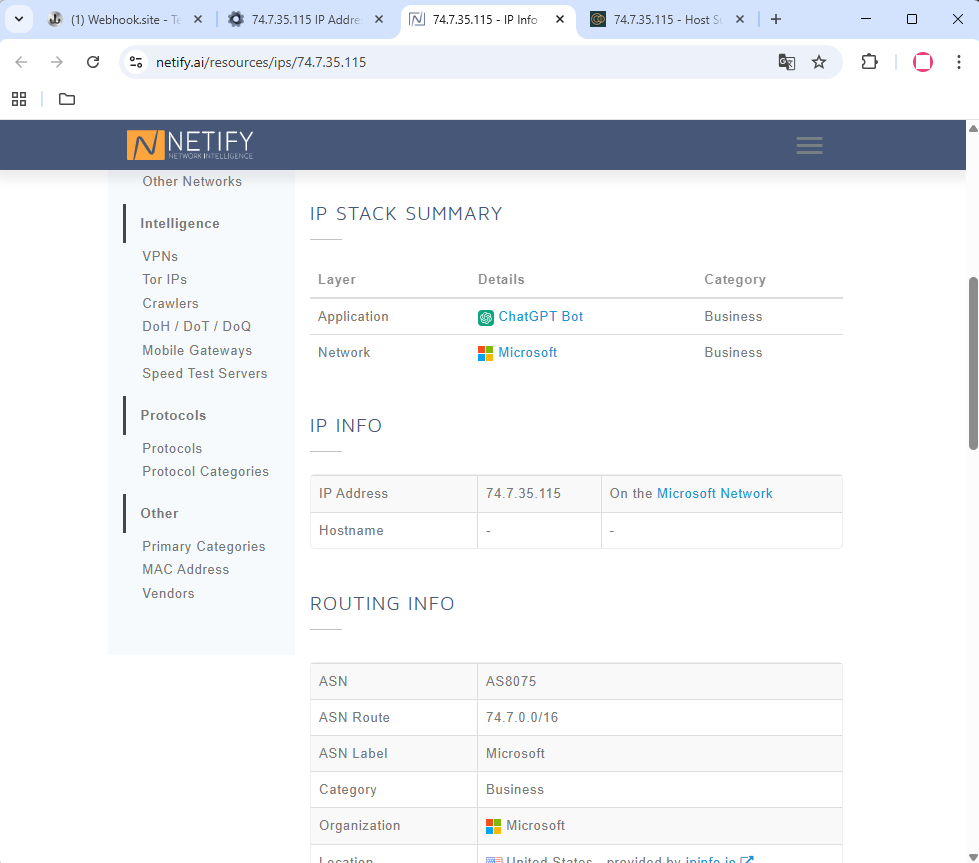

يشكل وجود ثغرة تزوير الطلب من جانب الخادم (SSRF) في تطبيق الذكاء الاصطناعي خطرًا بالغًا على أمان البنية التحتية الأساسية. نظرًا لأن النظام يتبع تلقائيًا عناوين URL التي يقدمها المستخدم، يمكن للمهاجم استغلال هذا السلوك لإجبار خادم الذكاء الاصطناعي على إجراء طلبات HTTP عشوائية إلى نقاط نهاية يتحكم بها المهاجم. يؤدي ذلك إلى كشف معلومات حساسة مثل عناوين IP الداخلية، ورؤوس HTTP، وربما رموز المصادقة. والأهم من ذلك، يمكن تسليح الثغرة لاستهداف الخدمات الداخلية فقط، وتجاوز قيود جدار الحماية، والوصول إلى نقاط نهاية بيانات تعريف السحابة، مما يتيح سرقة بيانات الاعتماد المؤقتة التي قد تصعد إلى اختراق كامل لموارد السحابة. نظرًا لأن الثغرة قابلة للاستغلال عن بُعد دون الحاجة إلى مصادقة أو تفاعل من المستخدم، فإن احتمالية الاستغلال الجماعي عالية، مما يهدد بشكل كبير سرية وسلامة وثقة المنصة بشكل عام.
للتخفيف من ثغرة SSRF المحددة، يجب على تطبيق الذكاء الاصطناعي تنفيذ التحقق والتنقية الصارمين لجميع عناوين URL التي يقدمها المستخدم قبل بدء الطلبات الصادرة. يجب أن يسمح النظام فقط بالوصول إلى قائمة محددة مسبقًا من النطاقات الموثوقة، وحظر نطاقات IP الخاصة وعناوين الاسترجاع وخدمات بيانات تعريف السحابة بشكل صريح. بالإضافة إلى ذلك، يجب أن يقتصر التطبيق على قبول بروتوكولات HTTPS (وHTTP اختياريًا) مع منع البروتوكولات الأخرى مثل file وgopher وftp لمنع إساءة الاستخدام. يجب توجيه حركة مرور الشبكة الصادرة من الذكاء الاصطناعي عبر وكيل أو جدار حماية بسياسات تصفية صارمة لضمان عدم الوصول إلى الوجهات غير المصرح بها. يجب عزل المكون المسؤول عن إجراء الطلبات الخارجية في بيئة معزولة (sandbox) دون وصول مباشر إلى الموارد الداخلية الحساسة. أخيرًا، يجب تسجيل جميع الطلبات الصادرة التي يبدأها الذكاء الاصطناعي ومراقبتها بنشاط بحثًا عن أي نشاط مشبوه، ويجب مراجعة تصميم النظام لضمان أن الطلبات الخارجية الآلية تخضع للموافقة الصريحة أو الفحوصات الأمنية قبل التنفيذ.






