
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-36900 — رفض الخدمة PoC | شرح | رأس بهياكل CLFS | نمط Imhex لامتداد .blf | Kitploit

أدوات/GitHubGitHub/romanrybachek/cve-2023-36900
تحليل الثغرات الأمنيةالاستغلالالهندسة العكسيةتحليل الملفات الثنائية
GitHubromanrybachek/cve-2023-36900

CVE-2023-36900

رفض الخدمة PoC | شرح | رأس بهياكل CLFS | نمط Imhex لامتداد .blf

عرض المستودع
4227منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2023-36900

  • حول هذه الثغرة: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2023-36900.
  • شرح
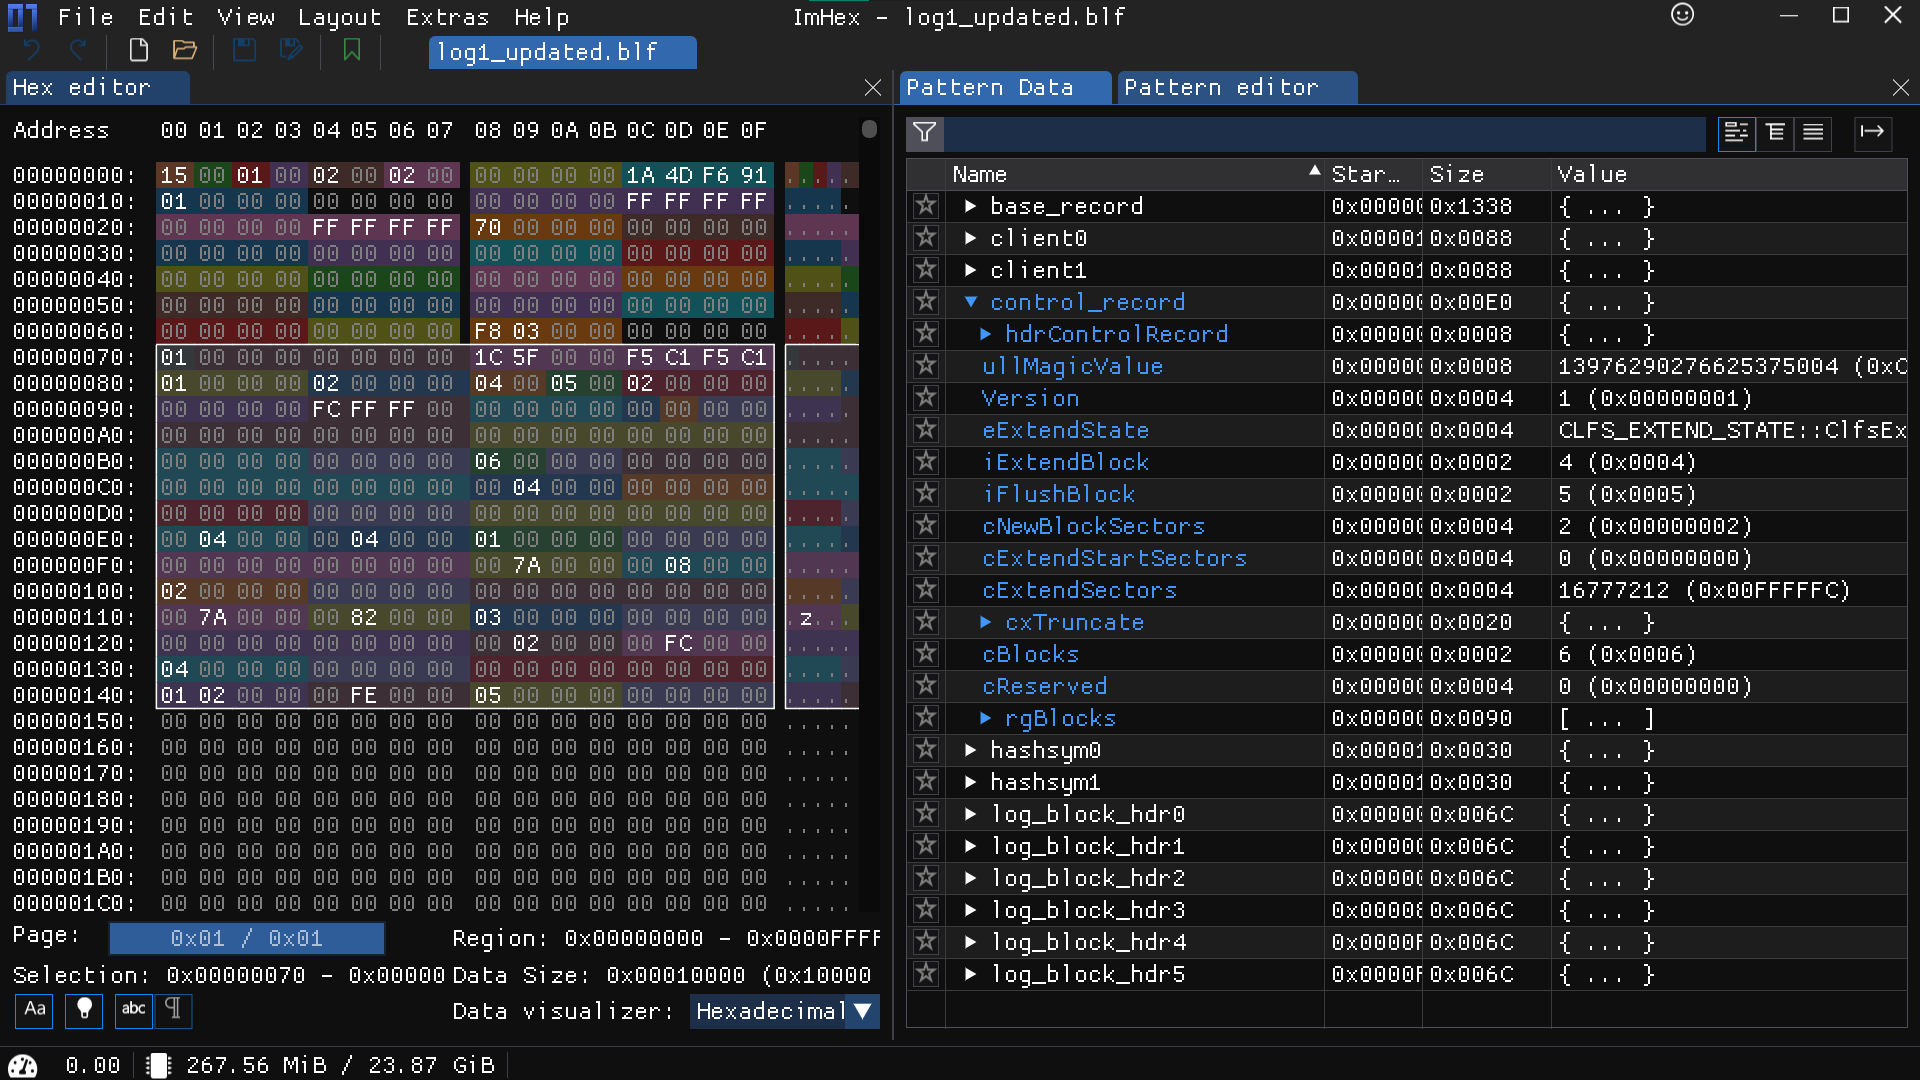
  • نمط Imhex لامتداد blf
  • رأس مع تعريف هياكل CLFS
  • إثبات المفهوم لرفض الخدمة

نمط Imhex لامتداد blf

قبل:

رسم

بعد:

رسم

النمط ليس مثالياً، لكنه قد يكون مفيداً. رابط

كيفية الاستخدام:

File->Import->Pattern File

إثبات المفهوم لرفض الخدمة

يتطلب إثبات المفهوم بايثون ووحدة pwntools مثبتة. نظرًا لأن الاختبار يجب أن يتم على إصدار معين من ويندوز، ولمنع مايكروسوفت من تحديث نظام تشغيلك، يجب ألا يكون متصلاً بالإنترنت. لذلك، يجب تثبيت جميع التبعيات دون اتصال بالإنترنت. كيفية تثبيت وحدات بايثون دون إنترنت.
لتشغيل إثبات المفهوم، انسخ المجلد الذي يحتوي على إثبات المفهوم إلى الجهاز المستهدف واستخدم الأمر التالي:

python launch.py DoS

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    317
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





