
ماسح حقن SQL متقدم مع تحليل مدعوم بالذكاء الاصطناعي، وإطار امتثال أخلاقي، وإعداد تقارير احترافية.



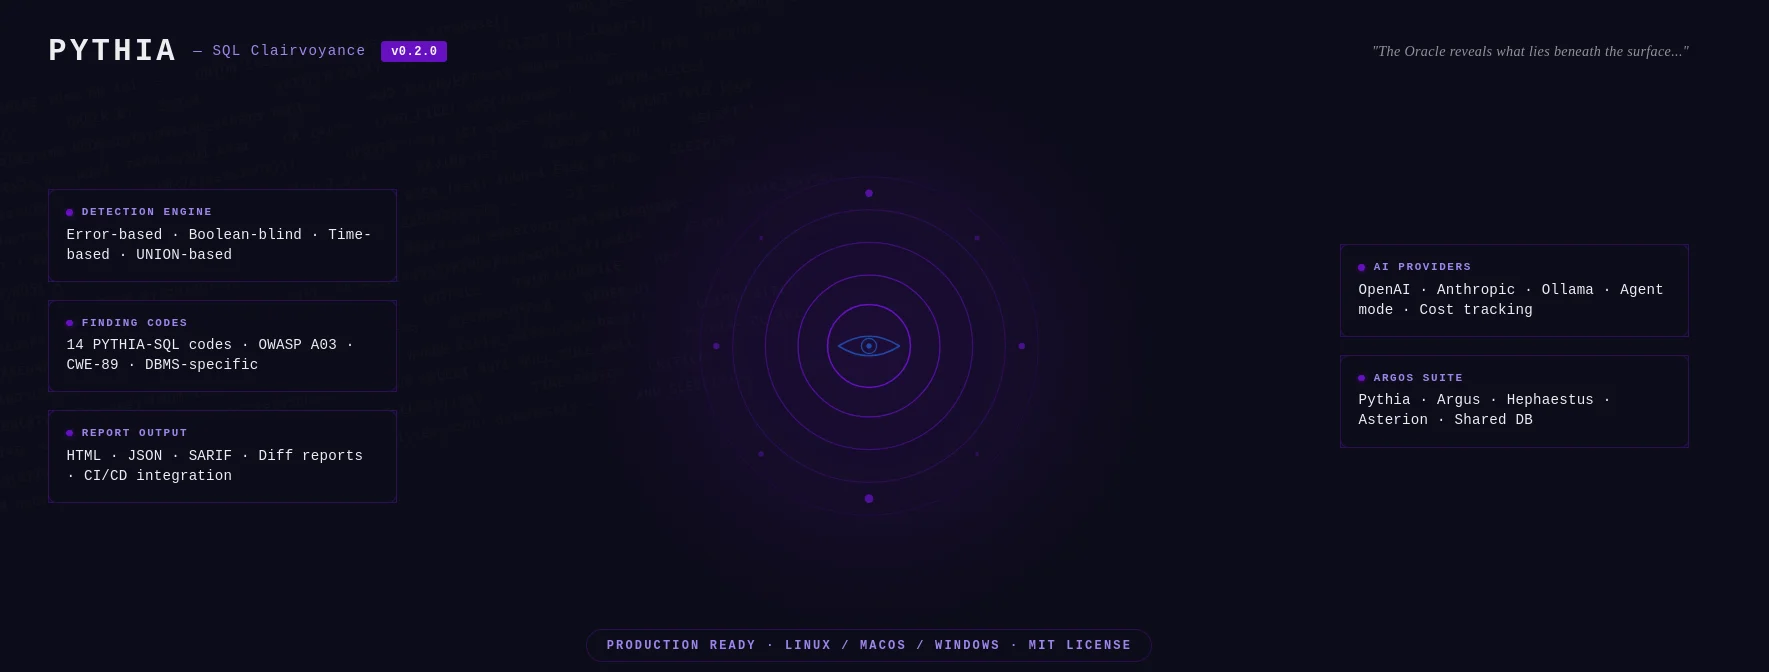
ماسح حقن SQL جاهز للإنتاج بـ 6 طرق كشف، معالجة مدعومة بالذكاء الاصطناعي، إخراج SARIF، وتكامل مع CI/CD.
بداية سريعة · الوثائق · Docker · تحليل الذكاء الاصطناعي · نجمة على GitHub
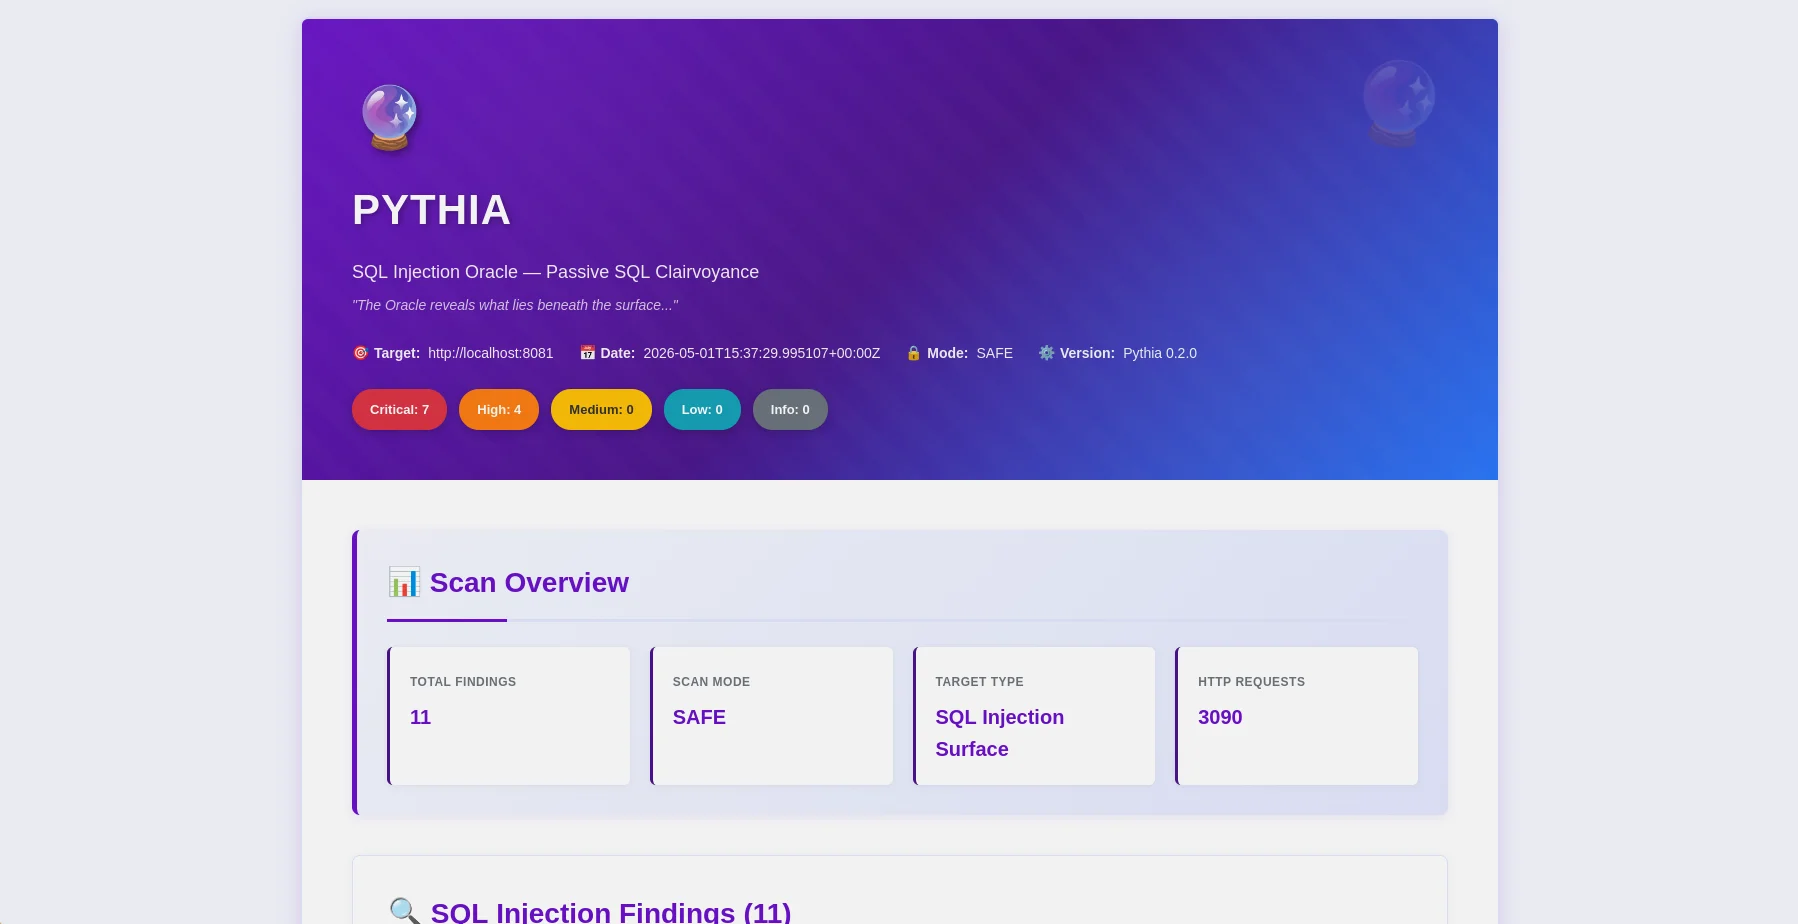
تقرير HTML — نظرة عامة على النتائج مع شارات الخطورة وربط OWASP |
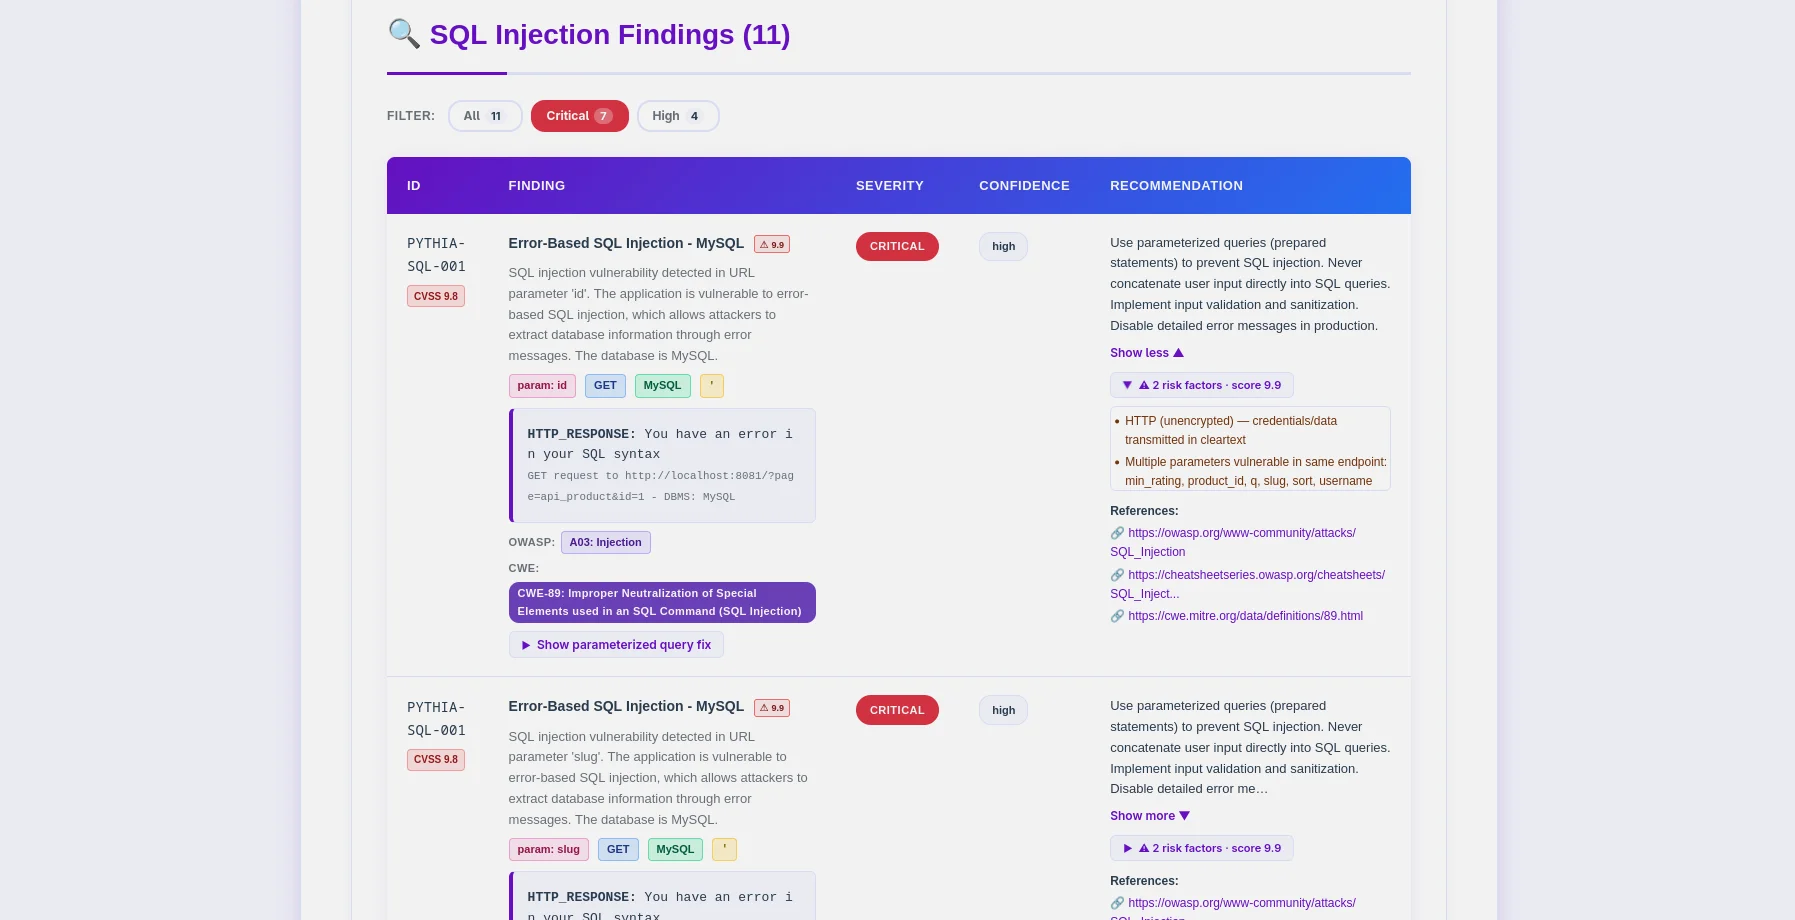
جدول النتائج — رموز PYTHIA-SQL، كشف DBMS، ربط CWE-89 |
Pythia هو ماسح كشف حقن SQL جاهز للإنتاج يضع الأخلاقيات أولاً. صُمم لمختبرات الاختراق، وباحثي الأمن، ومهندسي DevSecOps، ويحدد ثغرات حقن SQL عبر 6 طرق كشف ويتكامل مباشرةً مع خطوط أنابيب CI/CD.
--fail-on و --sarif و --diff لتكامل خط الأنابيب~/.argos/argos.db)| طريقة الكشف | الوصف | الوضع المطلوب |
|---|---|---|
| Error-Based | أخطاء SQL في الاستجابات (MySQL, PostgreSQL, MSSQL, Oracle, SQLite) | آمن |
| Boolean-Blind | اختلافات الاستجابة من شروط TRUE/FALSE | آمن |
| Time-Based Blind | تأخيرات الاستجابة من حمولات SLEEP/WAITFOR | عدواني |
| UNION-Based | استخراج البيانات عبر UNION SELECT | عدواني |
| Second-Order | أنماط حقن تخزين ← استرجاع (سلسلة POST→GET) | عدواني |
| ORDER BY Injection | حقن معامل الفرز الرقمي | عدواني |
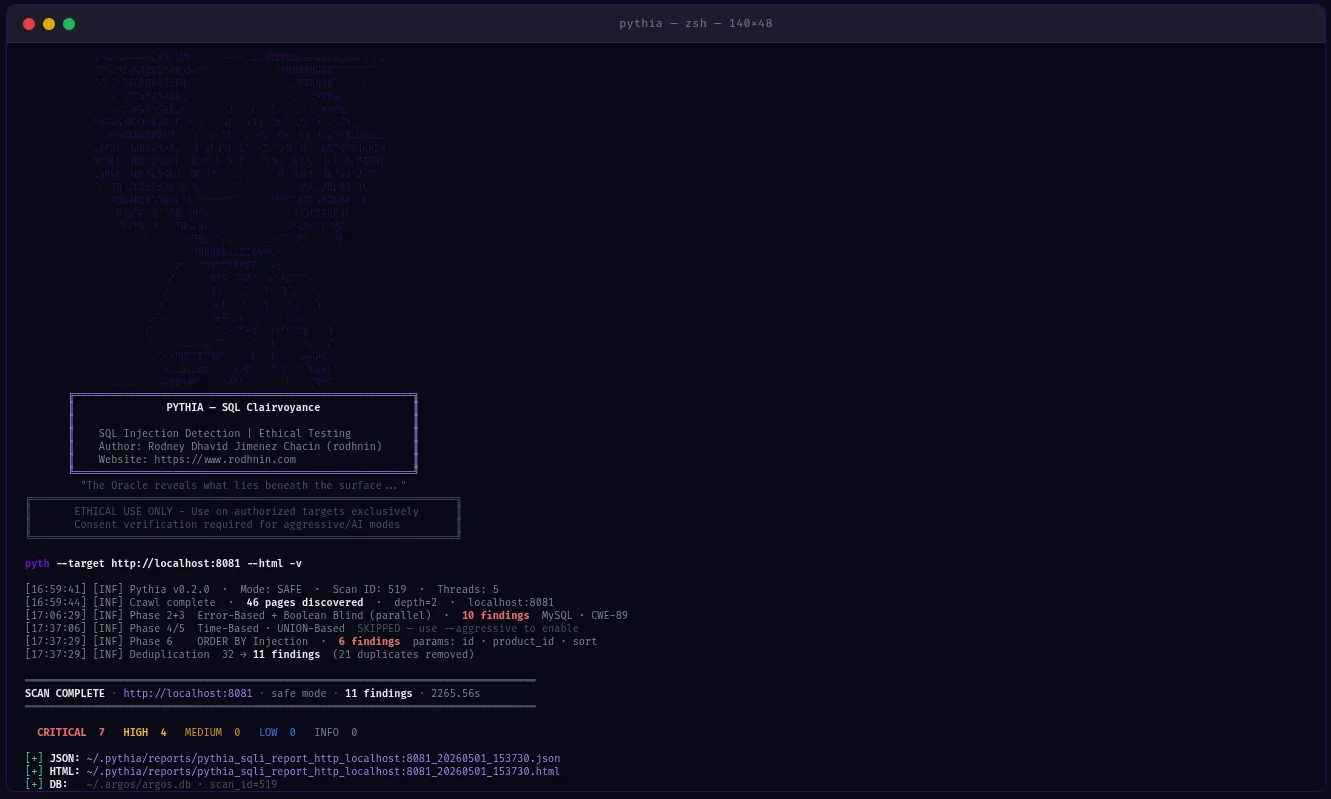
python -m pyth --target http://example.com/products?id=1 --html
- **14 رموز اكتشاف**: خاص بنظام إدارة قواعد البيانات (MySQL, PostgreSQL, MSSQL, Oracle, SQLite) + خاص بالتقنية
- **بصمة نظام إدارة قواعد البيانات**: كشف تلقائي لنوع وقاعدة البيانات وإصدارها
- **تجاوز جدار الحماية للتطبيقات (WAF)**: أكثر من 170 حمولة تجاوز في الوضع العدواني (ترميز سداسي عشري، ترميز URL، تعليقات داخل السطر، متغيرات الحالة)
- **كشف متغيرات الجلسة**: سلسلة POST→GET لأنماط المصادقة بنمط DVWA-high
- **زاحف ذكي**: BFS مع استخراج popup/onclick (`--js`), خريطة الموقع, robots.txt
- **تقوية النتائج الإيجابية الخاطئة**: تسجيل التشابه SequenceMatcher + تأكيد متعدد الحمولات

### تكامل CI/CD```bash
# Pipeline-friendly: exit 10 if high+ findings found
python -m pyth --target https://staging.app.com --aggressive --fail-on high
echo $?  # 0=clean, 10=findings found, 1=error

# SARIF for GitHub Security / GitLab SAST
python -m pyth --target https://app.com --aggressive --sarif > results.sarif

# Compare vs last scan — show what's new, what's fixed
python -m pyth --target https://app.com --aggressive --diff last --html
python -m pyth --target https://api.example.com/v1/users
--auth-header "Authorization: Bearer eyJhbGc..."
--auth-header "X-API-Key: sk-prod-xxx"
--aggressive --html
Pass `--auth-header` عدة مرات لعدة رؤوس.

### التحليل المدعوم بالذكاء الاصطناعي

اختر مزود الذكاء الاصطناعي الخاص بك من سطر الأوامر:

| المزود                         | الأفضل لـ                     | السرعة      | التكلفة      | الخصوصية      |
| -------------------------------- | --------------------------------- | ---------- | ----------- | ------------ |
| **OpenAI gpt-4o-mini** (افتراضي) | جودة إنتاجية، تكلفة منخفضة        | سريع       | ~$0.02/مسح | قياسية       |
| **Anthropic Claude**             | تركز على الخصوصية، معالجة الأكواد | سريع       | ~$0.06/مسح | محسنة        |
| **Ollama (محلي)**                | خصوصية كاملة                      | بطيء (CPU) | مجاني        | 100% دون اتصال |```bash
# Standard analysis
python -m pyth --target http://example.com --use-ai --ai-tone technical --html

# Agent mode: AI queries NVD for real CVEs (no API key for NVD)
python -m pyth --target http://example.com --use-ai --ai-agent --html

# Multi-provider comparison
python -m pyth --target http://example.com --use-ai \
  --ai-compare "openai:gpt-4o-mini,anthropic:claude-3-5-haiku-20241022" --html

# With budget cap
python -m pyth --target http://example.com --use-ai --ai-budget 0.05 --html








